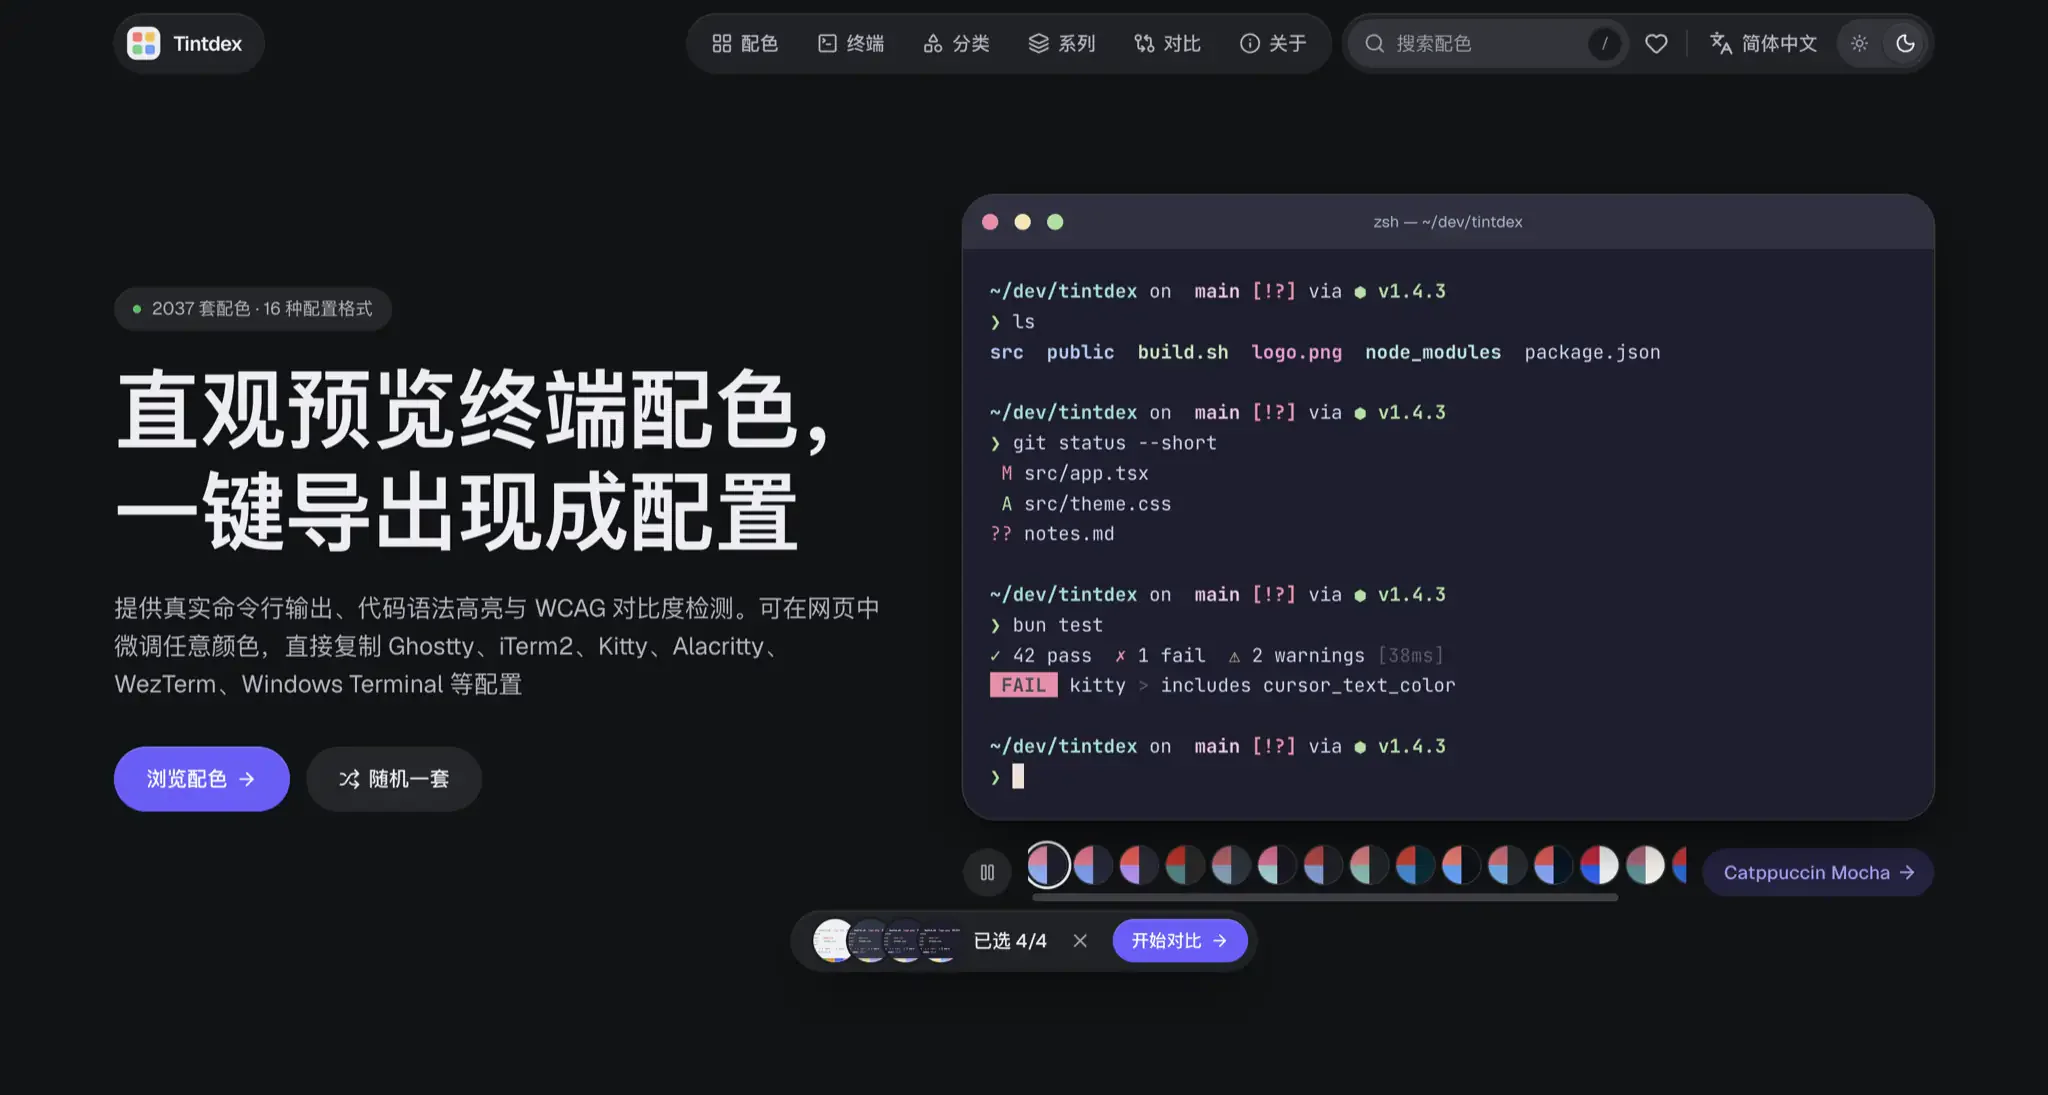
工具与效率精选2026.11.02Tintdex 终端配色工作台,2037 套主题在线预览、调色与多端配置导出为了解决每次更换终端模拟器都要重新找主题、转格式、盲改色值的痛点,我搭建了开源终端配色工作台 Tintdex(tintdex.afengim.com),收录 2037 套配色,支持 8 类真实命令场景预览、WCAG 2 对比度检测、OKLCH 在线调色与 16 种配置一键导出。AFeng阅读全文
AI 探索2026.11.01·27 分钟阅读PostgreSQL 19 十年来首次延期 当 LLM 挖洞速度击穿 31 名人类提交者的审查极限连续十年稳守 9 至 10 月发版窗口的 PostgreSQL,在 2026 年罕见破例了。历经增发 Beta 4 与 RC 2 两次“加赛”,PostgreSQL 19 正式版计划推迟至 2026 年 11 月 19 日,并在测试后期集中砍掉了 SQL/PGQ 属性图查询、在线启停数据校验和等 8 至 10 项重大新特性。拖慢发版节奏的并不是开发者用 AI 写出了劣质代码,而是全网安全团队与内核维护者手里的 LLM 找 Bug 太快:2026 年前三个季度受支持分支修复的真实 CVE 数量从往年全年 7 个飙升至 44 个(连潜伏逾 20 年的 pgcrypto 堆溢出都被揪出),向已发布旧生产分支跨代回溯的补丁一年暴涨 74.6%,直接超出了全球 31 名活跃提交者的人工终审与回归测试吞吐上限。AFeng
安全与隐私2026.10.30·12 分钟阅读记一次 Cursor 市场 Claude Code 扩展投毒事件:2.1.313 版本分析与本地排查2026年10月29日至30日期间,Cursor 扩展市场中的 Anthropic.claude-code(2.1.313 版本)遭到篡改并被植入了 SSH 后门。本文梳理了这次事件的实际影响范围、那 66 行恶意代码的具体行为,以及本地环境的快速自查和清理方法。AFeng
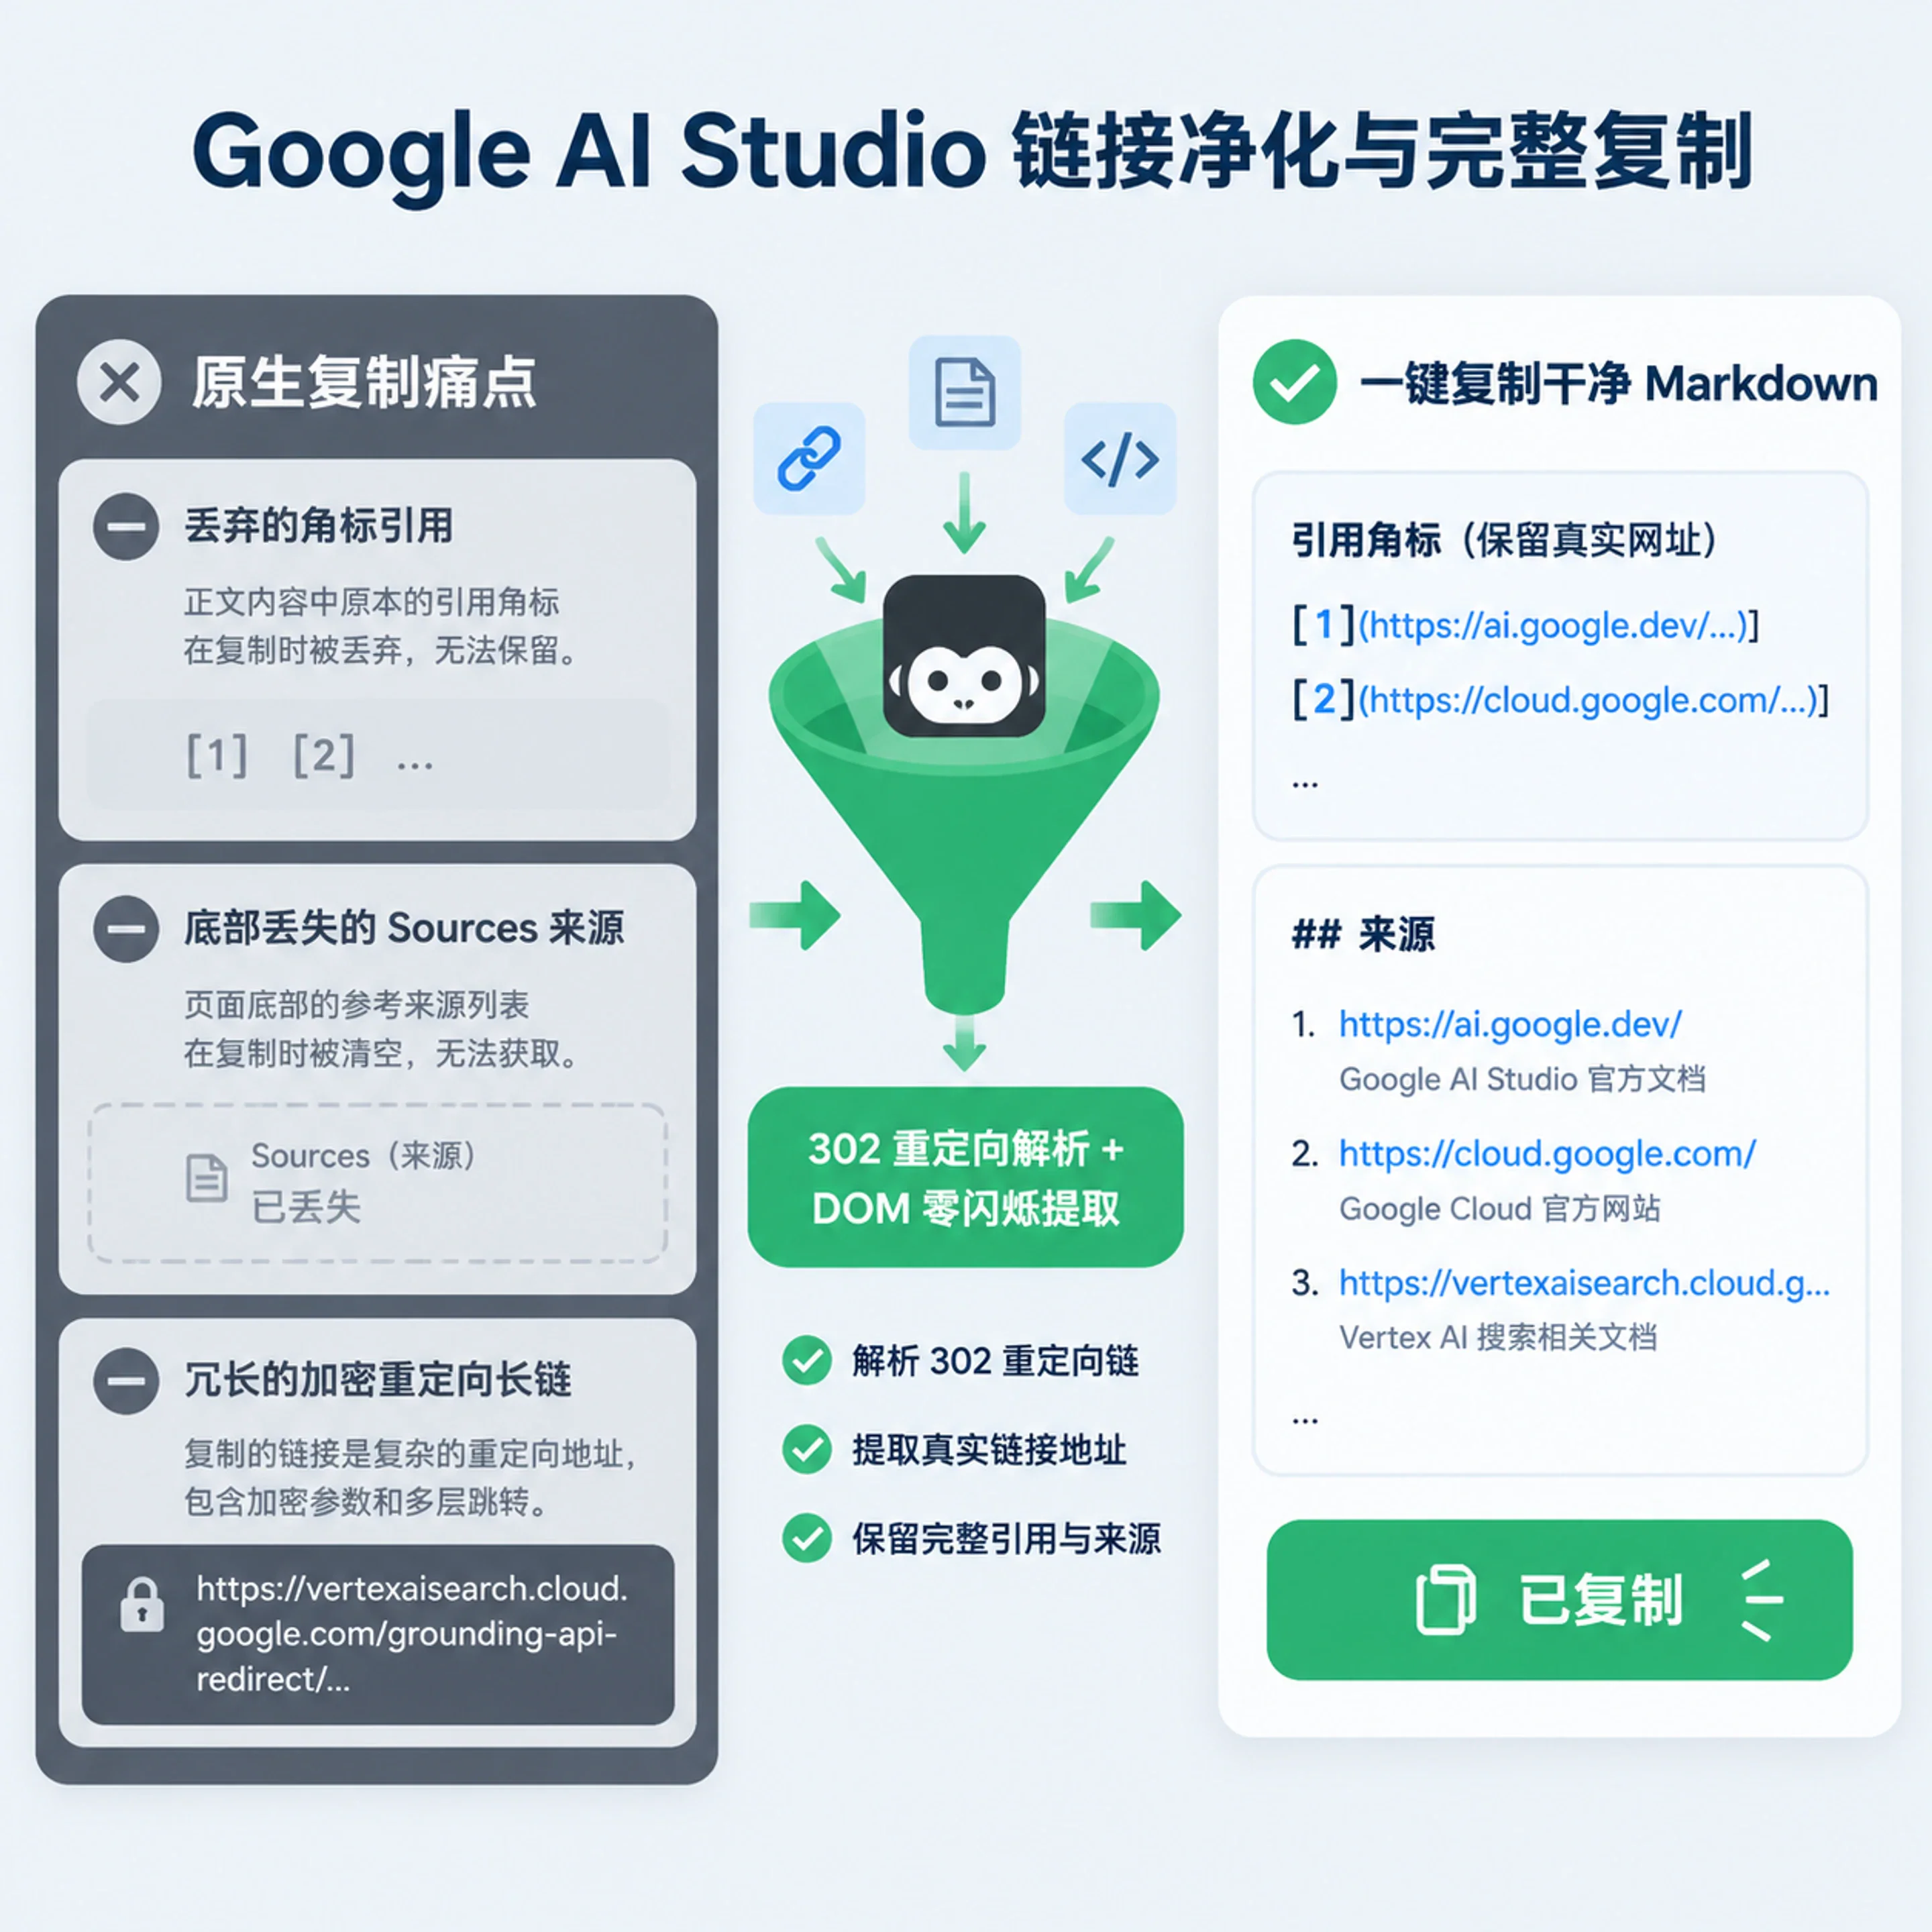
工具与效率2026.10.30·24 分钟阅读Google AI Studio 完整复制与链接净化油猴脚本:一键保留引用来源并还原真实 URLGoogle AI Studio 原生复制会丢失 Grounding 引用链接与底部 Sources,还会强制套上 vertexaisearch 加密重定向长链。本文分享开源油猴脚本 Google AI Studio Clean Copy Markdown,支持一键复制完整 Markdown(正文 + 文内引用 + 来源列表)并自动将重定向还原为干净的真实 URL。AFeng
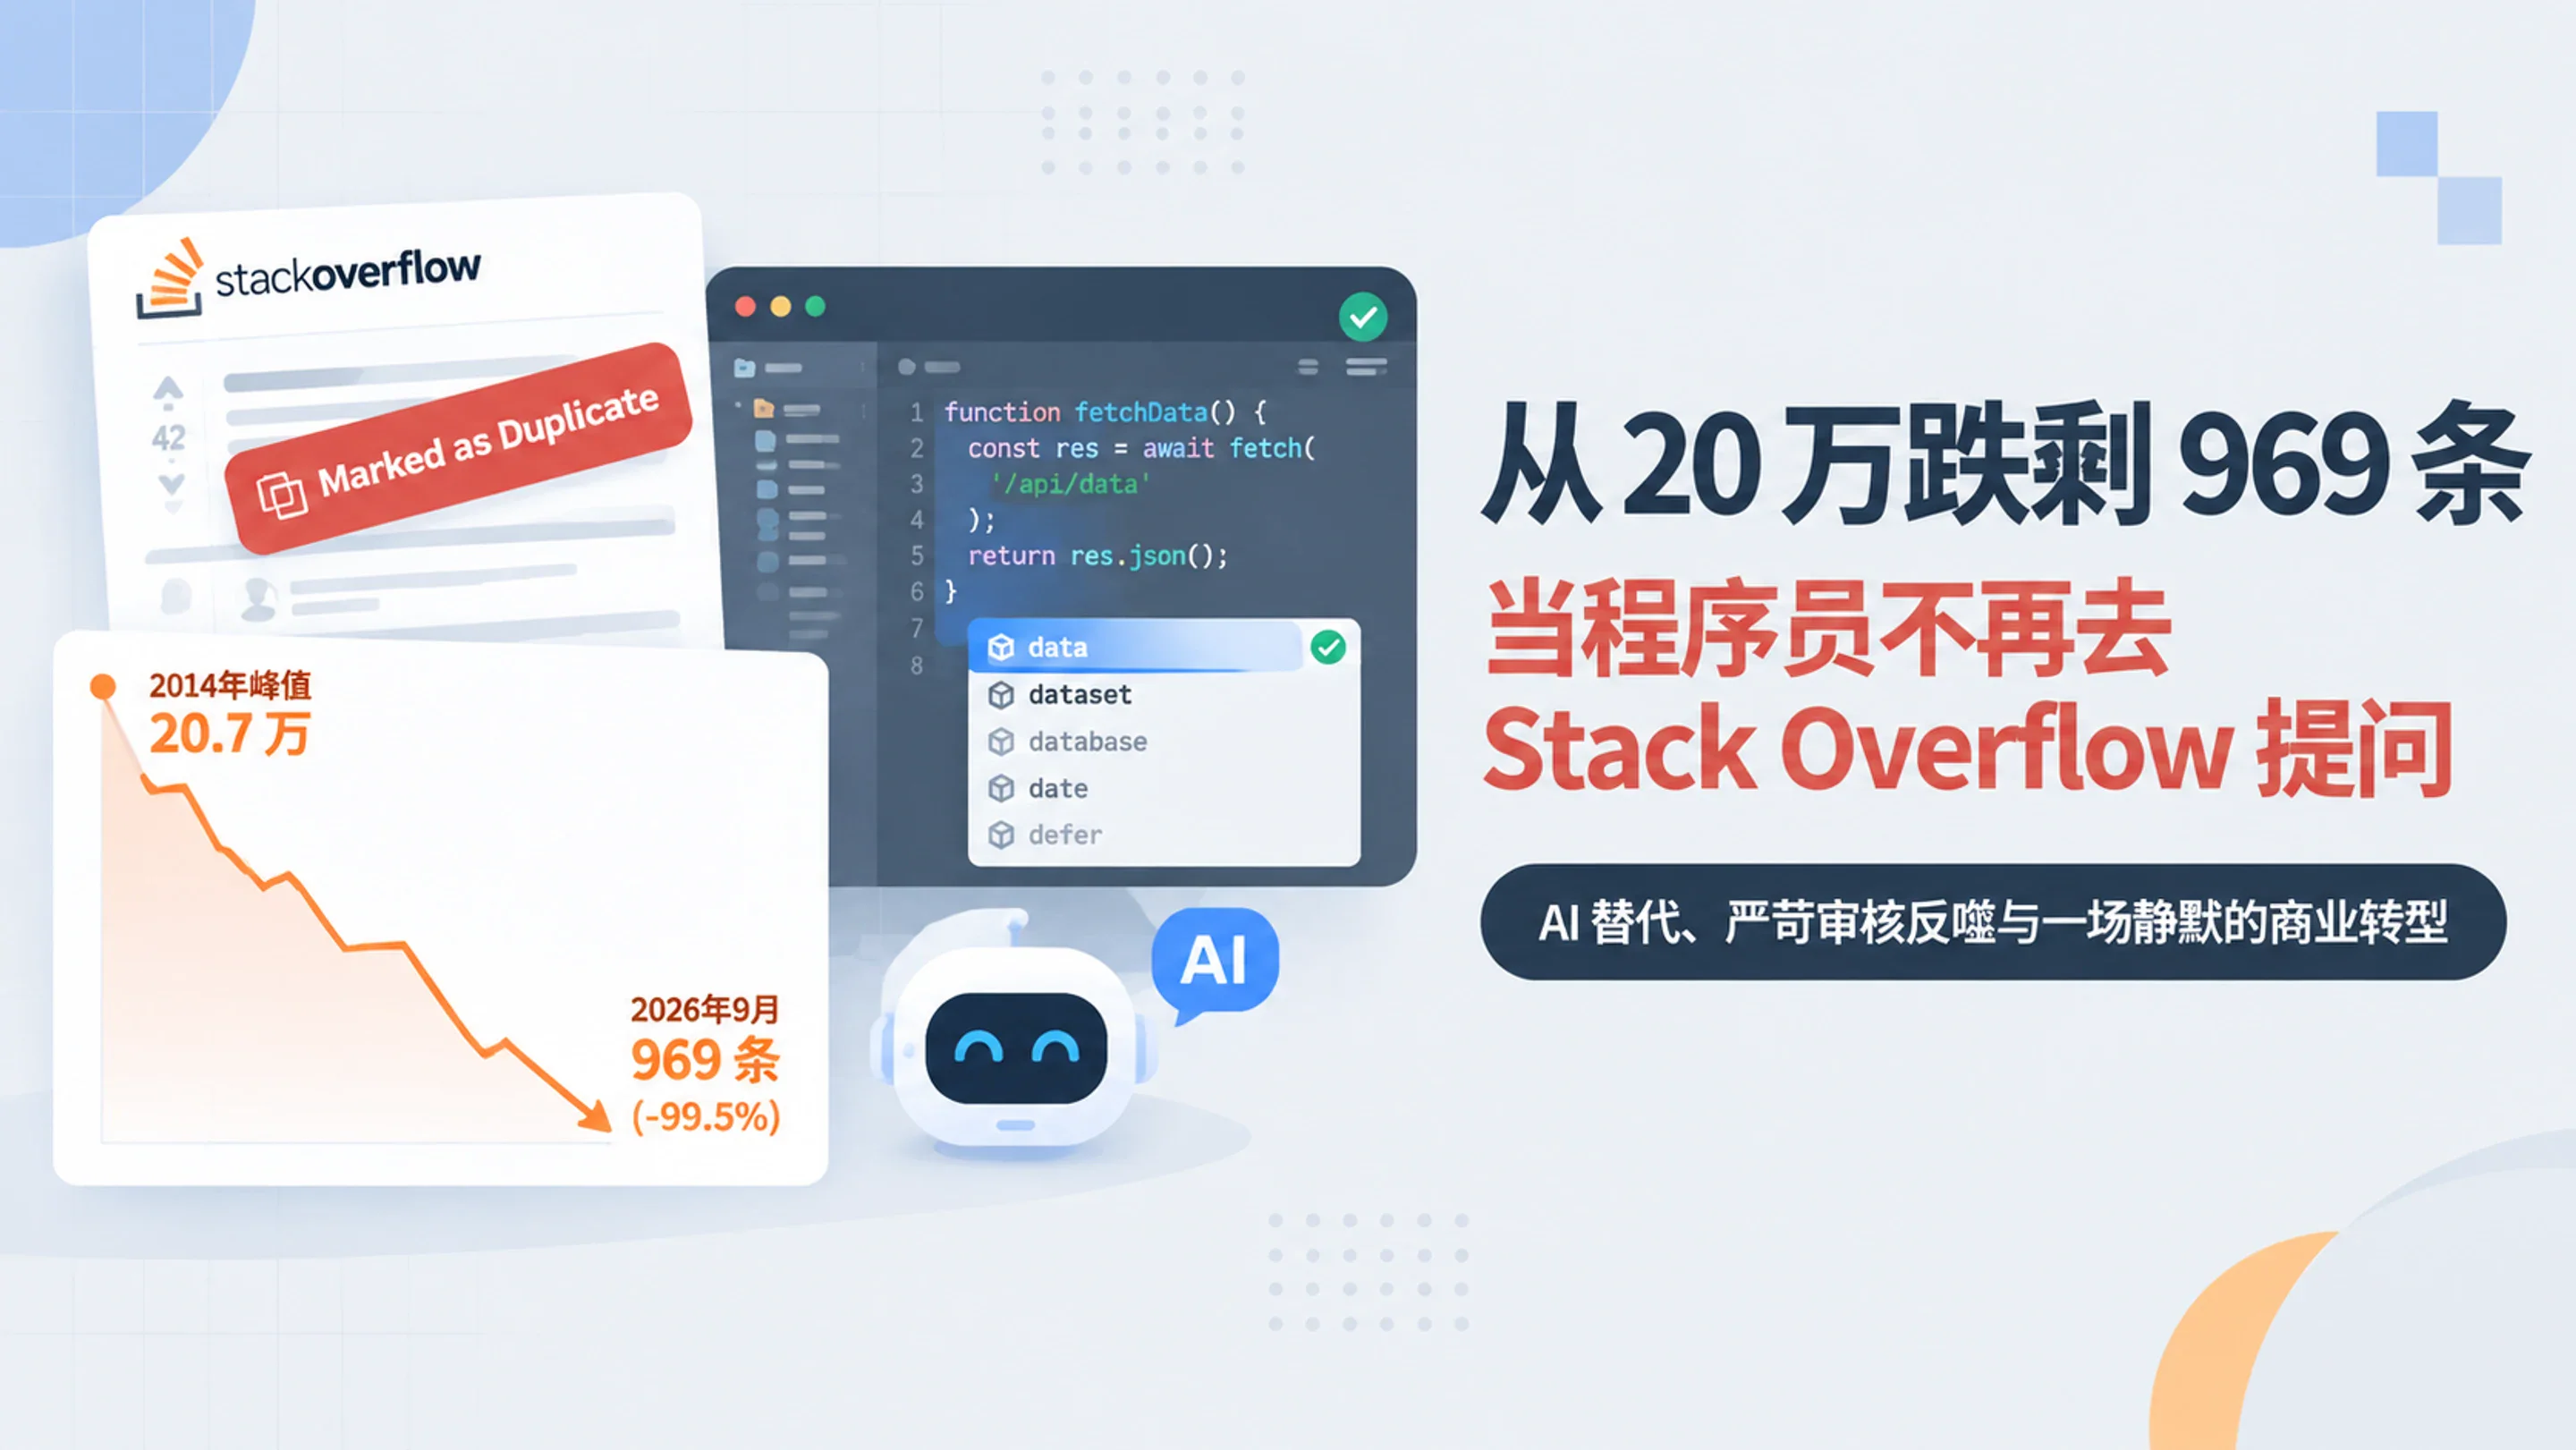
01随想2026.10.30从月均 20 万跌剩 969 条,当程序员不再去 Stack Overflow 提问2026 年 9 月,全球最大的程序员问答社区 Stack Overflow 全月存活的新增标准提问数定格在 969 条——这是它自 2008 年 8 月正式运营 18 年以来,首次在完整自然月内跌破 1,000 条大关,较 2014 年 3 月的 20.7 万条峰值缩水了 99.53%。这篇文章聊聊 969 这个数字背后的统计口径真相、为什么 Reddit 上的程序员们对它的衰落几乎毫无同情,以及一个颇具荒诞感的商业悖论:当公共社区变成“历史档案馆”时,这家公司居然靠把数据卖给 AI 并为 Agent 搭建专属论坛,迎来了收购后的首次账面盈利。
02工具与效率2026.10.29群晖 NAS 突发 C3RB3R 勒索病毒,最新 DSM 7.4.1 中招真相与内存提取密钥自救指南2026 年 10 月底,全球多地群晖 NAS 遭遇 C3RB3R 勒索病毒集中攻击,文件被加密为 .L0CK3D 后缀并留下 read-me3.txt 勒索信。结合安全团队报告与 LINUX DO 社区一线救灾实录,完整拆解三大无须认证的漏洞入侵入口、最新 DSM 7.4.1 中招背后的定时任务潜伏机制,以及刚发现中招时不断电从运行内存提取 48 字节主密钥实现 100% 免费无损恢复数据的实操指南。
03AI 探索2026.10.23Gemini 4 Carbon 盲测复盘 从 ABC 序列 RSI 跑步机看年底模型窗口期Gemini 4 Argon 全量开放才8天,Carbon 就套着马甲上了 LMArena 盲测。这篇复盘顺着一线视角拆解 Google 内部 ABC 元素命名与慢思考治懒逻辑,聊聊 3D 物理封神与前端审美停滞的可验证性分水岭,再结合 RSI 跑步机推演 Meta、DeepSeek、GLM 与 Kimi 在 11 月和 12 月的发版窗口
04工程与架构2026.10.22从一句“Trust me, bro”到全球拔网线:复盘 PHP2Shell 惊魂 48 小时,以及那笔改掉一万行代码的 php-src 提交2026年10月20日,原本处于保密期的两个 PHP 核心远程代码执行漏洞(CVE-2026-109618 / CVE-2026-109619)因一连串离谱乌龙提前引爆,迫使全球无数网站紧急停服下线。本文完整还原这场闹剧的时间线与五大乌龙,结合 php/php-src 的万行源码提交(Commit 31c0ea7 / 3584a98),用大白话聊透它到底是怎么打穿服务器的,以及 PHP 官方究竟改了什么。