2026 年 11 月 2 日至 3 日,Google 威胁情报小组(GTIG)联合日本警察厅(NPA)及 Plume、TrendAI、Lumen Black Lotus Labs、HUMAN Security、Synthient(携美国电影协会 MPA)启动七方跨国清剿行动,宣布摧毁预装在逾 130 万台(TrendAI 四个月控制信道实测达 1,472,554 台)Android TV 机顶盒出厂固件中的超级僵尸网络 XCPE(包名 x.cpe 或 com.oemservice),并同步通过法律行动接管逾 12 个下游恶意软件家族的主控域名,连带切断犯罪团伙对额外至少 1,000 万台受感染设备的远程控制。
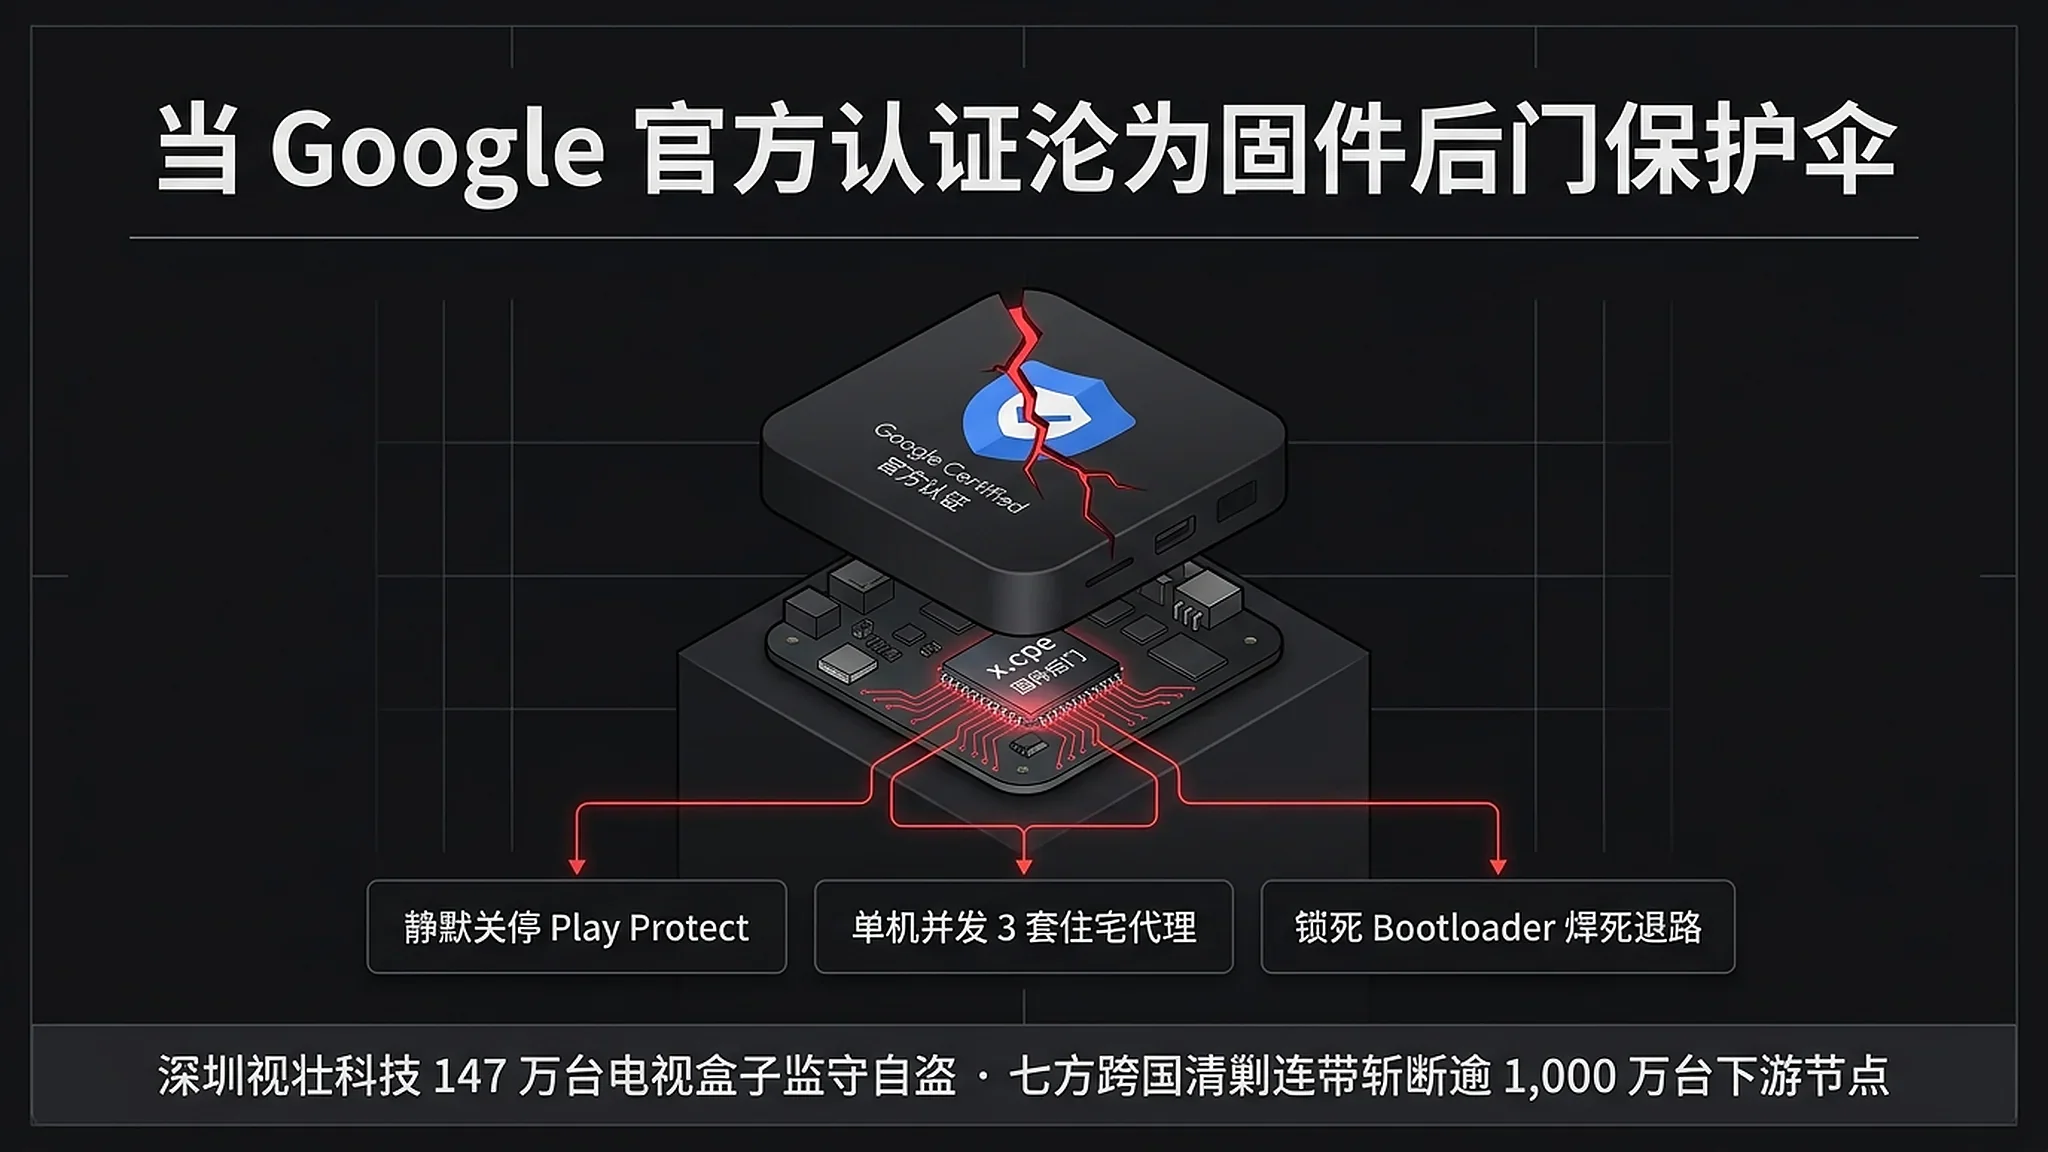
如果中招的只是一批跨境电商上几十美元的三无白牌盒子,安全圈早已见怪不怪。真正击穿行业信任底线的,是 Google 在官方报告中罕见地直接点名并永久封杀自家持牌认证合作伙伴——深圳市视壮科技有限公司(Videostrong Technology Co., Ltd.)。这家 2017 年就签下 Google 官方认证协议、自报 2024 年营业额达 9,200 万美元的正规 OEM/ODM 大厂,不仅在自有零售品牌 MECOOL 与多国运营商贴牌硬件里蓄意埋下后门长达六年,甚至把创维数字挂名代工的 Google TV 与 Netflix 双认证机型 MECOOL KM9PRO MAX 一并拖下了水。
更荒诞的黑色幽默在后面等着买家。过去几年无数海外用户与国内极客多花溢价认准“Google Certified”标志,图的就是正版系统干净可靠;可视壮科技仅靠“首次开机联网后延迟拉取载荷”就绕过了出厂认证测试,而认证规范强制烧录硬件熔丝锁死 Bootloader 的安全机制,反过来把受害者自己重刷开源系统自救的后路彻底焊死。那枚代表平台官方背书的盾牌,最终成了固件木马最坚固的防拆保护壳。
首次开机才亮獠牙,持牌厂商如何绕过认证缴械 Play Protect
把时间线拉回过去三年就会明白,为什么视壮科技案会在全球 Android 生态里掀起如此剧烈的震动。
从 2023 年 Lemon Group 与初代 BadBox,到 2024 年奇安信 XLab 与 Dr.Web 接连曝光的 Bigpanzi(大胖子)和日活近 160 万台的 Vo1d,再到 2025 年感染突破 1,000 万台、促使 Google 在纽约东区联邦法院起诉 25 名无名氏被告的 BadBox 2.0,Google 安全高管每一次对外定调的挡箭牌都高度一致——出事的全是未经认证的开源 AOSP 白牌设备,而通过 Play Protect 认证的正规硬件均经严格测试确保安全。
直到 2026 年 1 月,安全初创公司 Synthient 在追踪横扫家庭局域网的 Kimwolf 僵尸网络时,意外在异常流量池里撞见了大批顶着 Google 官方认证头衔的 MECOOL 电视盒子。把近四年全球重大电视盒子预装后门与住宅代理清剿案放在同一张表里,就能一眼看清这道防线是如何被从内部撕开的:
| 事件与恶意家族 | 披露时间 | 核心参战机构 | 感染规模口径 | 是否攻破 Google 认证设备 | 核心驻留与变现特征 |
|---|---|---|---|---|---|
| Lemon Group (Guerrilla) | 2023-05 | Trend Micro | 运营方自称 890 万台 | 否(廉价白牌手机、手表与非认证盒) | ROM 刷入 Sloth 加载器;劫持短信验证码、反向代理与广告插件 |
| BadBox 1.0 & PEACHPIT | 2023-10 | HUMAN、Google、Apple | 固件 7.4 万台;日均 40 亿次虚假竞价 | 否(跨境电商无品牌 AOSP 终端) | 预装 Triada 变种拉取隐藏广告欺诈与住宅代理模块 |
| Vo1d (1.0 / 2.0) | 2024-09 / 2025-02 | Dr.Web、奇安信 XLab | 峰值日活 1,590,299 台(遍布 226 国) | 否(老旧未认证 AOSP 7.1–12 盒子) | 驻留 /system/xbin/vo1d 与看门狗;PPI 分发、点击欺诈与 SOCKS5 代理 |
| BadBox 2.0 | 2025-03 / 2025-07 | HUMAN、Google、Trend Micro、FBI | 全球突破 1,000 万台(222 国) | 否(官方公开强调仅限非认证 AOSP) | 固件预装与第三方市场重打包;纽约东区联邦法院民事诉讼断网 |
| Kimwolf & IPIDEA 清剿 | 2026-01 | Synthient、GTIG、Lumen、Cloudflare | Kimwolf 约 200 万台;服务 550+ 威胁团伙 | 非认证为主(样本池首现 MECOOL 异常线索) | DNS 重绑定横扫内网 ADB :5555;Google 查封 IPIDEA 旗下 13 个代理品牌 |
| NetNut / Popa 清剿 | 2026-06 / 2026-07 | Synthient、GTIG、FBI、Lumen | 日活 >200 万个 IP(关联上市公司 Alarum) | 场外侧载与白牌固件静默集成为主 | io.popanet.Popa 无弹窗静默入网;FBI 与 Google 查封数百个 C2 域名 |
| XCPE(深圳视壮科技) | 2026-11 | GTIG、日本警察厅、Plume、TrendAI、Lumen、HUMAN、Synthient (+MPA) | 直控 >130 万台(实测 147.25 万台)+ 连带切断 ≥1,000 万台 | 是(首次证实持牌认证 OEM 蓄意预装攻破 Google TV / Android TV 认证机型) | 厂商自研 x.cpe + MQTT + com.abc.nexus 并发挂载多达 3 套代理与 PCDN;Google 首次永久封杀认证 OEM 及关联方 |
一家需要把出厂固件送交 Google 跑完整兼容性与安全测试套件的持牌厂商,究竟是怎么把木马堂而皇之地塞进 /system/ 和 /oem/ 只读分区的?
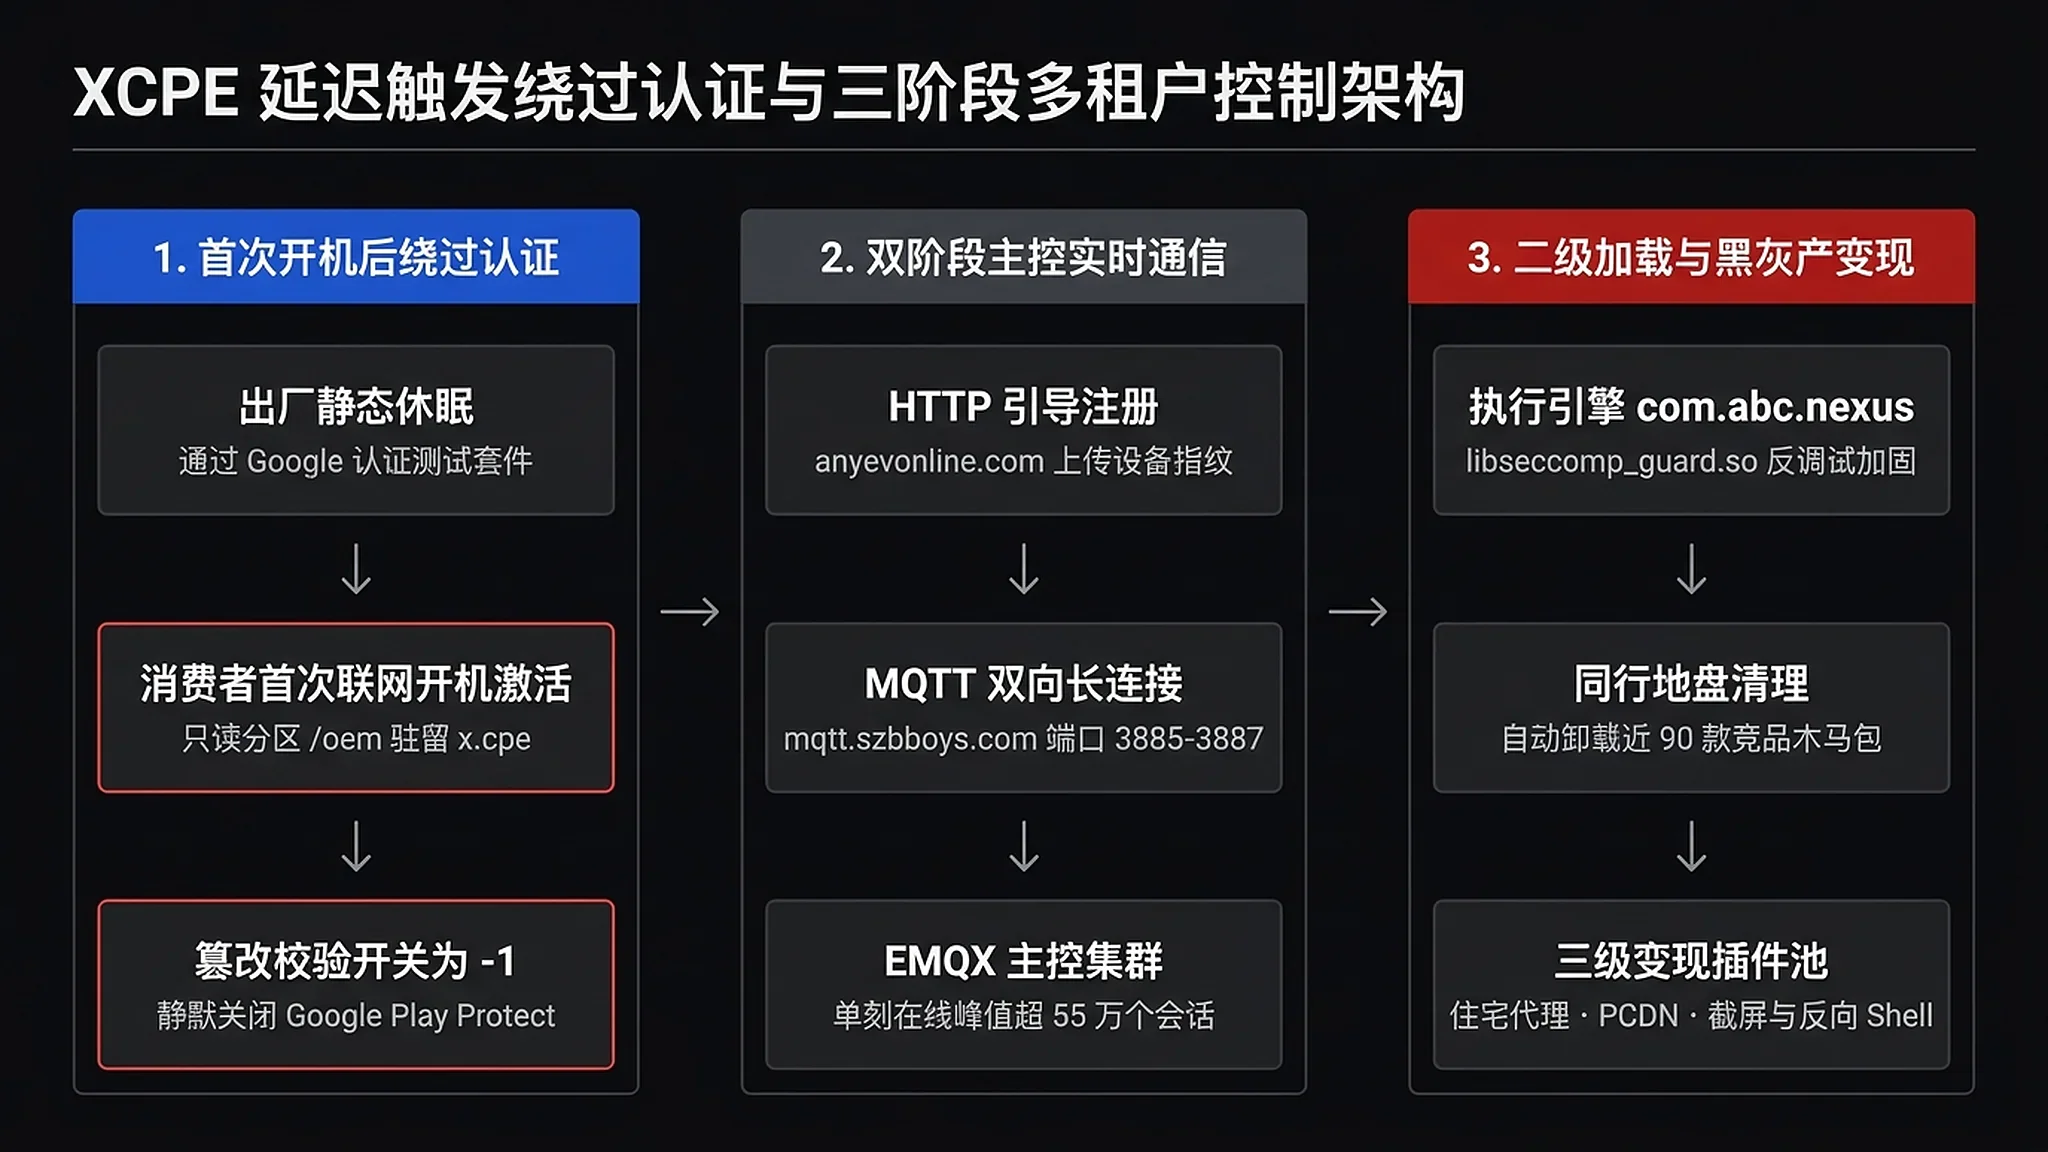
综合 GTIG 主报告与 Plume Security Labs 长达 55 页的逆向工程白皮书(研究团队拆解了逾 150 份完整 Android TV 出厂固件镜像与 100 多个恶意样本,详见其公开 IoC 指标库),视壮科技打的是一套精准卡住认证时间差的组合拳:
- 首次开机联网后延迟激活,直接缴械 Play Protect:在 Google 上市前的自动化静态扫描与常规实验室测试窗口期,固化在只读分区里的桩程序
x.cpe(或com.oemservice)利用代码混淆保持静默,表现得像一个人畜无害的厂商系统服务。直到真实消费者把盒子买回家、完成首次开机启动(first boot)并满足联网条件后,后门才正式拉取后续恶意代码。激活瞬间,拥有系统最高权限android.uid.system的x.cpe直接调用Settings.Global.putInt,把系统全局校验开关package_verifier_user_consent强行改写为-1(或运行远程下发的google_protect_disable.txt脚本),一声不吭地关掉内置的 Google Play Protect 安全防线,从此在后台静默安装任意 APK 都不会弹出半个警告框。 - 双阶段加密引导与 45 万并发会话的 EMQX 主控网:设备上线后先读取系统属性
ro.mecool.device——若为true则默认连接http://mcstb.anyevonline.com:8000(mcstb即对应 MECOOL Set-Top Box),否则按系统版本拼接http://stb[AndroidVersion][Type].anyevonline.com:8000,用 AES 加密上传设备序列号、MAC 地址、型号与固件版本,换取二阶段 MQTT 代理参数、用于 NAT 穿透的 Google STUN 服务器以及文件回传端点http://ott.szbboys.com:8000/cpe/file/upload。随后,全球百万台盒子统一连入主控集群mqtt.szbboys.com(APNIC 注册记录显示其解析至中国电信广东深圳段 IP219.134.163.210与219.134.163.211,监听非标端口3885–3887)。令人咋舌的是,运营者竟把后台:18083端口的 EMQX Prometheus 监控接口直接敞开在公网上——Plume 研究员在 2026 年 9 月 8 日随手一抓,就拍下了 450,585 个实时活跃 MQTT 会话的铁证快照(其中Anyevonline主集群 424,108 个、历史峰值高达 554,464,YOKATV集群 26,477 个)。 - 不止卖带宽,还能实时偷窥客厅屏幕与接管遥控器:在真实捕获的主控流量里,GTIG 与 TrendAI 发现运营者手握远超普通代理木马的侵入式权限。除了静默装卸商业插件,
x.cpe支持通过反射调用 Android 隐藏接口SurfaceControl.screenshot连续实时截取电视画面并压缩回传,调用sendKeyDownUpSync()远程注入遥控器按键指令,以系统权限随时开启反向 Shell,扫描采集家庭周边的 Wi-Fi SSID/BSSID 与蓝牙设备列表,甚至直接打包上传设备里的账号信息与系统日志。 - 六年四代架构对抗与“黑吃黑”清场:Synthient 样本库中最早的
x.cpe样本(v3.6.5)可一直追溯到 2020 年 12 月 14 日。六年里它完成了四轮脱胎换骨的迭代——从 2021 年前后第一代 HTTP 轮询装包,升级到第二代 EMQX 长连接配无签名校验的VSOTAUpgrade(com.droidlogic.vsota)与硬编码 SSH 私钥的DebugTool(com.yk.debugtools);2024 年底(恰逢 Google 重拳打击初代 BadBox 之后),视壮科技将变现逻辑彻底剥离进二级执行加载器com.abc.nexus,不仅塞入原生库libseccomp_guard.so利用 seccomp 系统调用过滤封杀跨进程ptrace与 Frida 动态插桩,更在代码里硬编码了一份包含 81 至约 90 个包名的同行卸载黑名单,一上线先把CECbot等竞争对手的木马静默卸干净,确保自家独占家庭宽带。到了 2026 年 8 至 9 月,察觉风声收紧的运营者又通过 MQTT 全网批量卸载com.abc.nexus,换装伪装成com.android.system.ntp的提权投递器(调用libexploit.so重挂载/system/priv-app/并利用persist.networkstack.install_time伪造原厂时间戳),甚至在 9 月底祭出了纯 C++ 原生 ELF 驻留木马dw/dw1(连接备用主控webnest.columbus2024.com)以及针对全志 Allwinner H616 芯片直接篡改内核内存强关 SELinux 的提权模块com.codex.h616probe。
正如 GTIG 瓦解行动负责人 Charley Snyder 在接受 CyberScoop 专访时所承认的那样:
"The XCPE operators constantly evolved its configurations to evade Google’s pre and post-launch detections." (XCPE 的运营者不断演进其配置,以逃避 Google 在设备上市前及上市后的安全检测。)
主控开放目录里的亲笔签名,锁定深圳宝安与双轨代工染毒链
以往遇到预装木马丑闻,硬件厂商最熟练的公关剧本无非两套,要么推给“个别外包程序员私自夹带私货”,要么甩锅给“上游不知名的第三方固件方案商”。但这一次,Google 在官方通报中用最高级别的措辞彻底堵死了所有洗地空间:
"We assess with high confidence that the backdoor and botnet were intentionally developed, deployed, and operated for financial gain by Videostrong Technology Co., an Android Original Equipment Manufacturer (OEM) and Original Design Manufacturer (ODM). ... We believe this campaign wasn’t an isolated rogue insider or a development oversight. As a result, Google has cut ties with Videostrong and banned them from making devices with preloaded Google apps." (我们高度确信,该后门与僵尸网络是由 Android 原始设备制造商兼原始设计制造商视壮科技出于经济利益蓄意开发、部署并运营的。……我们认为此次活动并非孤立的违规内鬼行为或开发疏忽。因此,Google 已切断与视壮科技的合作,并禁止其制造预装 Google 应用的设备。)
让安全团队敢于直接把板子钉死在公司法人头上的,是一组荒诞到近乎喜剧的数字取证物证。
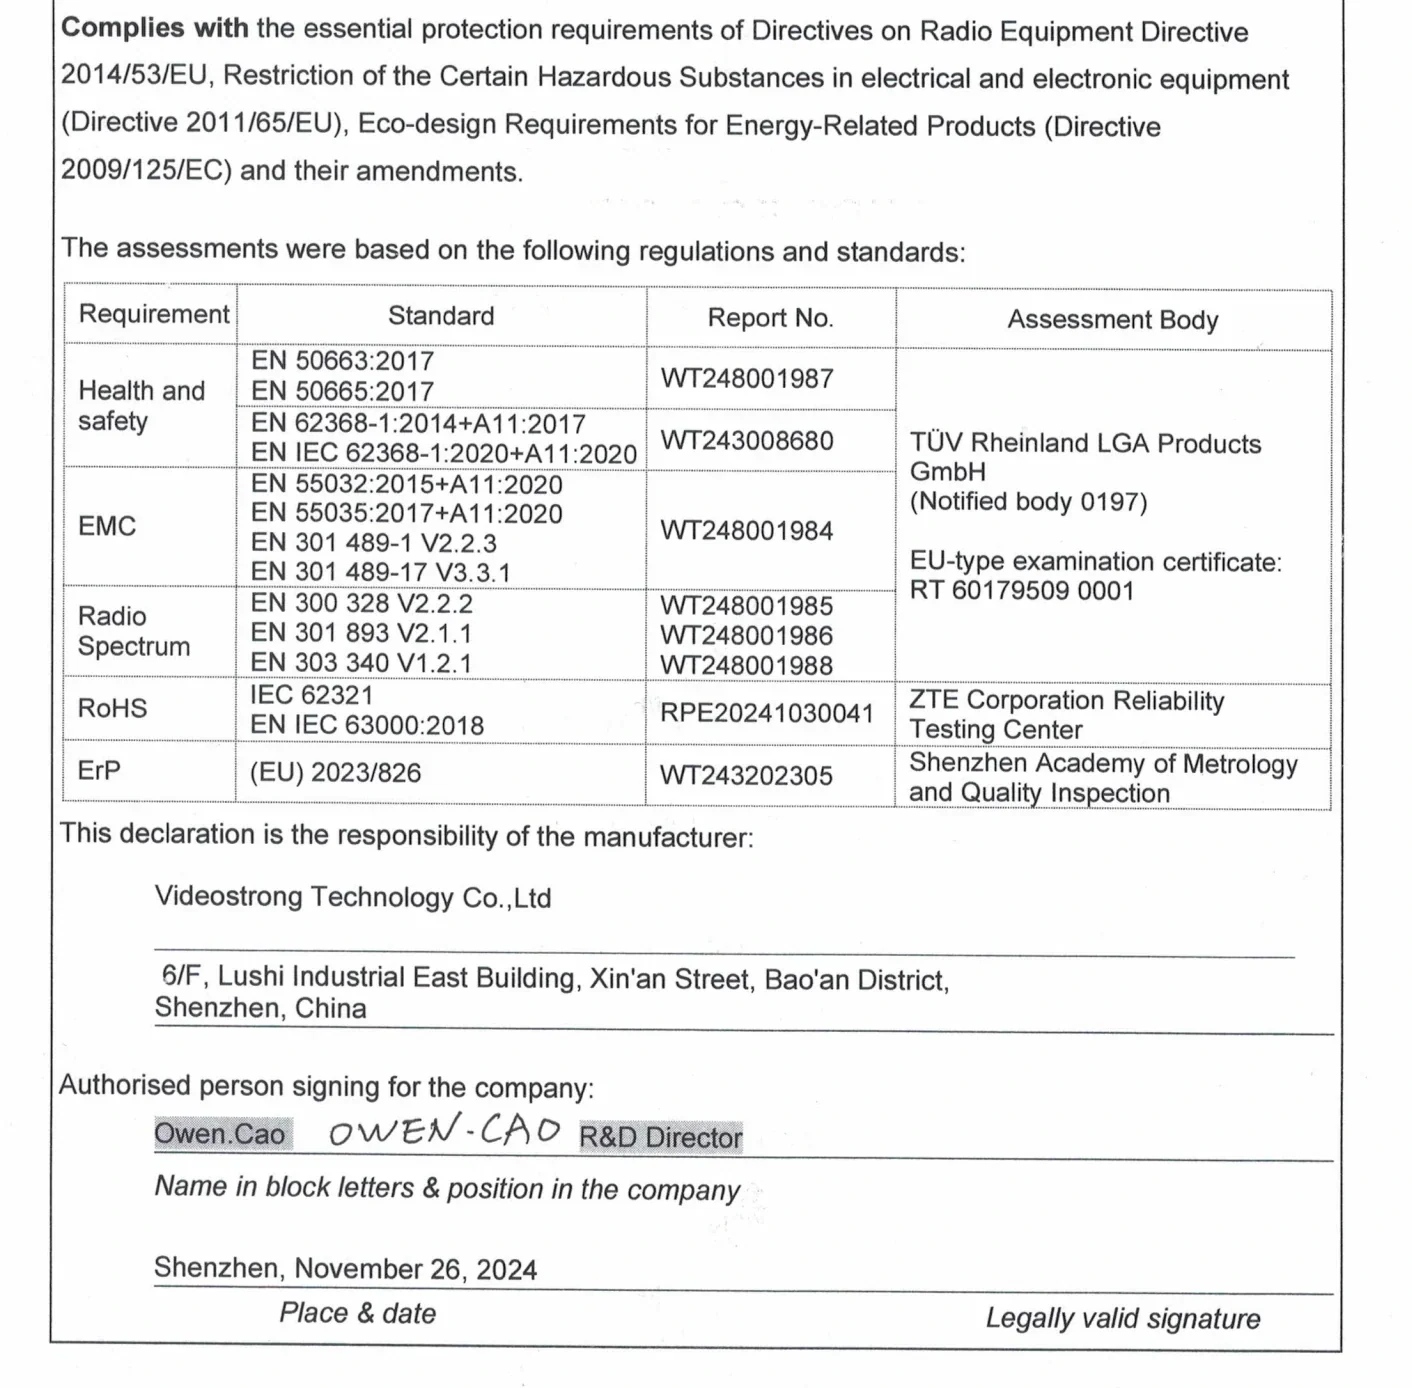
Synthient 研究人员在顺藤摸瓜排查 XCPE 一阶段主控同域服务器时,发现 file.anyevonline.com:8000/pdf 竟然开着未授权目录遍历。点进去一看,里面赫然躺着一份签署于 2024 年 11 月 26 日的欧盟无线电设备指令(RED 2014/53/EU)符合性声明扫描原件——制造商一栏清清楚楚印着 Videostrong Technology Co.,Ltd,地址精确到深圳市宝安区新安街道 28 区陆氏工业大厦东座 6 楼(与视壮科技中文官网简介页及美国联邦通信委员会 FCC 备案代码 2AGKB 登记的 606 室分毫不差),授权签字人一栏则留着视壮科技研发总监 Owen.Cao(OWEN-CAO, R&D Director)的亲笔手写签名。
配合这份“把身份证忘在作案现场”的铁证,另外三重技术线索更是环环相扣:
- 官网与主控后台共用同一 IP:Synthient 核查解析记录证实,视壮科技官方域名
videostrong.cn与僵尸网络运营者主管理面板mqtt.anyevonline.com直接指向同一个服务器 IP 地址; - 企业邮箱签名与实名代码库:多个 OTA 升级包与后门组件的开发者签名证书内直接写着
@videostrong.com企业邮箱,而用于托管恶意脚本与二阶段载荷的 11 个被封 GitHub 账号中,就有直接以公司与员工命名的github.com/yf-videostrong/和github.com/vspeng/; - 拼音缩写渠道号与官方业务时间线严丝合缝:在 GTIG 截获的 MQTT 插件下发配置里,点心云模块的渠道归属字段直接标为
"libChannel": "SZKJ"(即“视壮科技”拼音首字母);翻开视壮科技官网的发展大事记,该公司自述 2017 年签署 Google TADA 认证协议,紧接着在 2018 年面向全产品线部署自研云端“终端管理系统(TMS)”——这恰好与早期恶意控制域名*tms.szbboys.com的命名完全呼应。
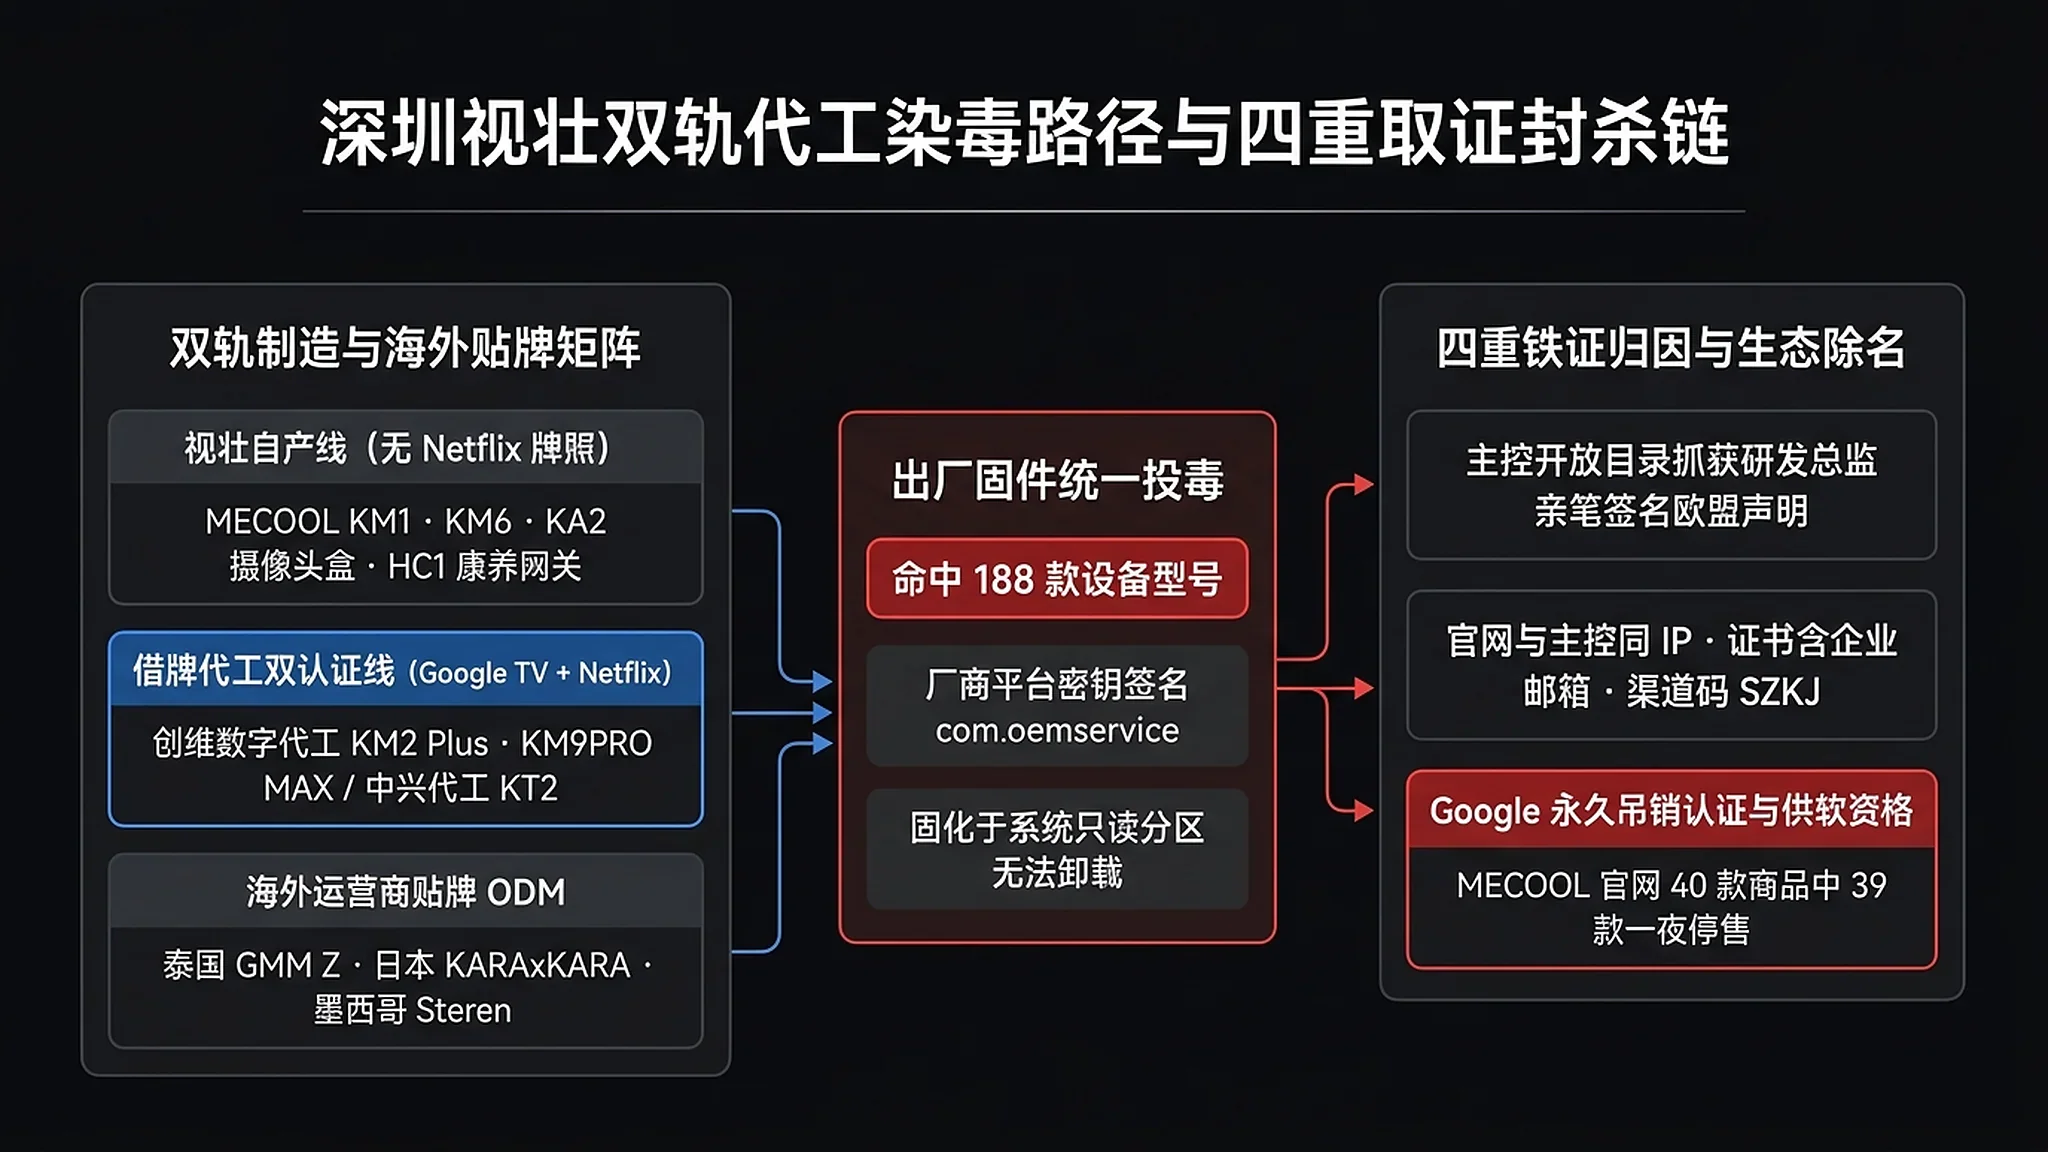
更值得警惕的是视壮科技自有品牌 MECOOL(及关联白牌商城 YOKATV)背后的“双轨代工”污染机制。
查阅行业权威数据库 Android TV Guide 的视壮科技档案可以看到,由于视壮科技自身并未拿到 Netflix 官方严苛的 Hailstorm 硬件认证牌照,其产品线长期分为两条轨道运作:不含 Netflix 认证的机型(如 KM1、KM3、KM6、KM7、KM8、KM9 Pro、KT1、KD1、KD2、KA1、KA2)由视壮自家工厂生产;而真正走量欧美主流市场、主打 Google TV + Netflix 双官方认证的明星机型,则交由手握牌照的创维数字(Skyworth Digital,代号 HP4... / HPR...,涵盖 KM2、KM2 Plus、KM2 Plus Deluxe、KM7 Plus、KM9PRO MAX、KS3、KD3、KD5、MEgo1、MEon1)或中兴(ZTE,代工 KT2)挂名硬件制造。
借大厂牌照代工的机型能幸免吗?答案是否定的。Synthient 联合美国电影协会(MPA)从正规零售渠道买回拆解的基准样机,正是搭载 Realtek RTD1325 芯片、运行 Google TV(Android 12)的双认证旗舰款 MECOOL KM9PRO MAX。尽管其系统属性写着 Manufacturer: SkyworthDigital,但真机固件拆解证实,里面分毫不差地预装了由 Skyworth Digital Technology 密钥签名的 com.oemservice(x.cpe)后门与 com.abc.nexus 加载器(需要客观说明的是,七方调查报告均未指控创维数字或中兴参与运营 XCPE,目前 Skyworth 仍正常保留在 Google 官方认证伙伴名录中,而 Videostrong 与 MECOOL 已被彻底除名)。
除了 MECOOL 全系覆没,比对 Synthient 公开的 188 个受感染 ro.product.model 型号清单,视壮科技的 ODM 贴牌业务还把战火烧到了全球多国运营商与零售商——泰国付费电视巨头 GMM Z 的 DongleTV1、日本共同电视(KYODO TV)关联品牌的卡拉 OK 回音壁一体机 KARAxKARA(KARA-A2023)、俄罗斯电信运营商 MegaFon 的 KM8-ATV-MF,以及墨西哥大型电子零售商 Steren 的 INTV-ASIST 悉数中招。
封杀令落地的速度堪称窒息。Google 不仅永久吊销了视壮科技及其未来任何子公司、关联实体的 Android 认证资格,还明令禁止其向任何其他认证厂商提供软件组件。截至 2026 年 11 月 3 日,实测抓取 mecool.com 官方商城商品库存接口显示,全站 40 款商品中有 39 款(97.5%,涵盖全部机顶盒、电视棒与投影仪)已一夜之间批量变更为 available: false 停售断货,只剩 1 款通用无线小键盘孤零零挂在架上;曾在 2023 年视频里评测提及 MECOOL 的顶流科技频道 Linus Tech Tips,也在第一时间由主创 James Strieb 在 Reddit 实名发声切割,连夜进后台把原片打上“恶意软件骗局”警示并清空了全部购买链接。
一台盒子同时替三家代理商打工,从独角兽到网银盗刷跳板的寄生账本
一家自报年营收 9,200 万美元、拥有 90 多名研发工程师、直到封杀前一个月的 2026 年 9 月 28 日还有新款设备 2AGKB-AIR 获批 FCC 认证的成熟硬件厂,为什么要冒着灭顶之灾在出厂固件里干黑产?
算一笔账就懂了。外贸机顶盒与贴牌代工早已卷成利润薄如刀片的红海,卖一台硬件只能赚一锤子辛苦钱;可一旦把全球百万个家庭客厅里的常开设备变成按流量和时长计费的住宅代理(Residential Proxy)出口节点与边缘算力肉鸡,这家代工厂就瞬间转型成了旱涝保收的“全球家庭宽带包租公”。
在拆解这条地下变现链之前,有必要先厘清各家安全报告里看似不同的几组规模数字——它们并非相互矛盾,而是同一头巨兽在不同观测切面下的真实体量:
>130 万台(联盟共识下限)与1,472,554 台(TrendAI 四个月实测):七方联合通稿采用跨平台去重后的保守下限“逾 130 万台(覆盖超 200 个国家和地区)”;而 TrendAI 在 2026 年 6 月 3 日至 10 月 1 日的四个月采样窗口内,在 170 多个国家的 206 款机型上实测捕获了 1,472,554 台受感染设备(其中约 133 万台被排期运行代理与欺诈模块)、记录了逾 23.6 亿条 MQTT 控制消息,并累计提取出多达 3,849,226 个独立家庭与移动宽带公网出口 IP(日均可用逾 18.2 万个,单日峰值 36.65 万个)。Synthient 首席执行官 Benjamin Brundage 对 KrebsOnSecurity 直言,考虑到六年累计出货基数,“受影响设备的真实规模很可能要高得多,这大概是我们迄今见过针对预装后门电视盒子的最大规模打击行动”。≥1,000 万台(连带阻断的下游生态规模):借道视壮科技后门买流量的逾 12 个下游恶意软件与代理家族,同时还在其他白牌设备与侧载渠道里养着庞大的节点池。Google 此次通过法律程序把这批下游家族的 C2 域名一锅端掉,直接切断了犯罪团伙对额外至少 1,000 万台其他受感染设备的访问通道。
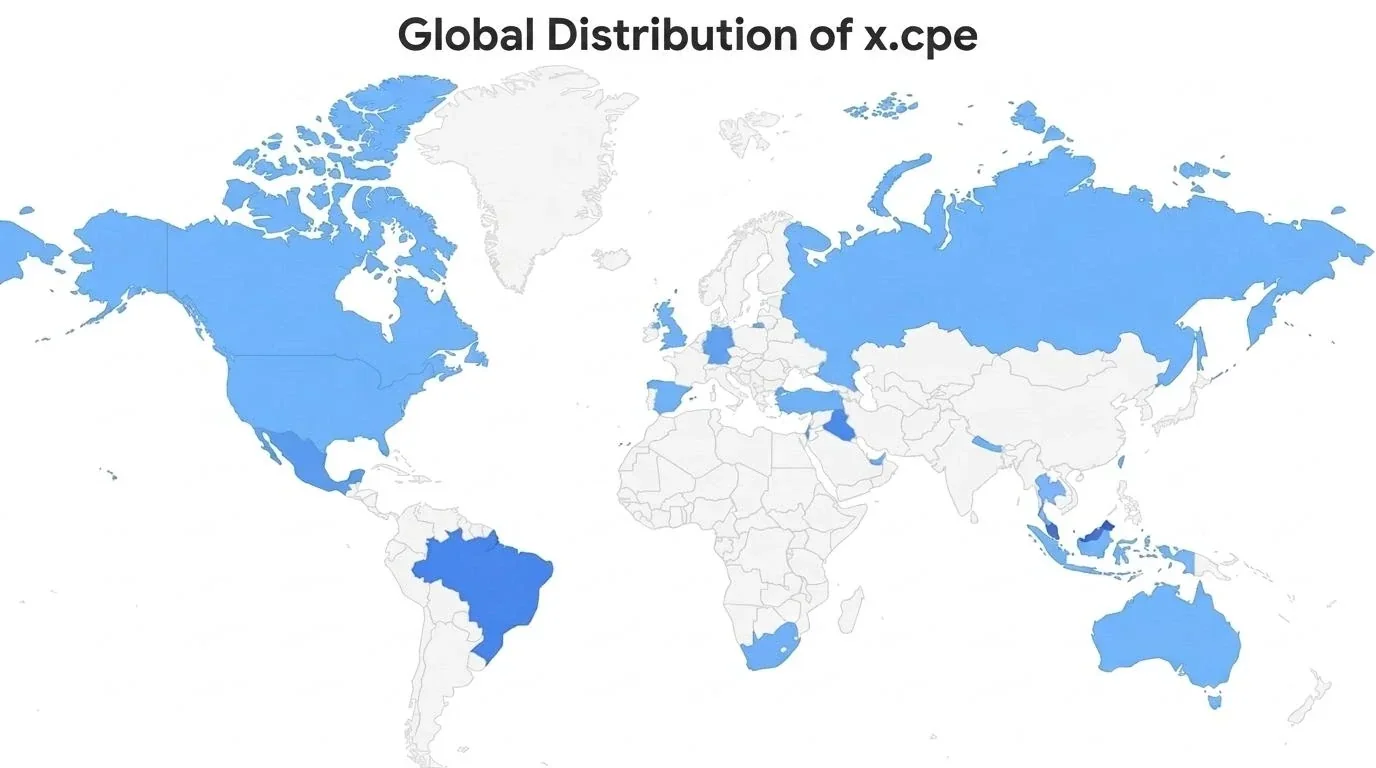
对照 GTIG 发布的全球分布图与 TrendAI 的精确国别统计,视壮科技“专坑出海与跨境市场”的出货结构一目了然:受感染设备排名前五的地区依次为马来西亚(300,390 台,断层第一)、巴西(150,080 台)、伊拉克(124,298 台)、墨西哥(94,588 台)与中国台湾(88,350 台);欧美与亚太成熟市场同样未能幸免,其中美国 43,871 台、德国 39,065 台、英国 29,489 台、中国香港 27,669 台。
为了把每一台客厅肉鸡的剩余价值榨干,同时又不让看 4K 视频的用户因为卡顿起疑,视壮科技在后台写出了一套极其老辣的调度逻辑:
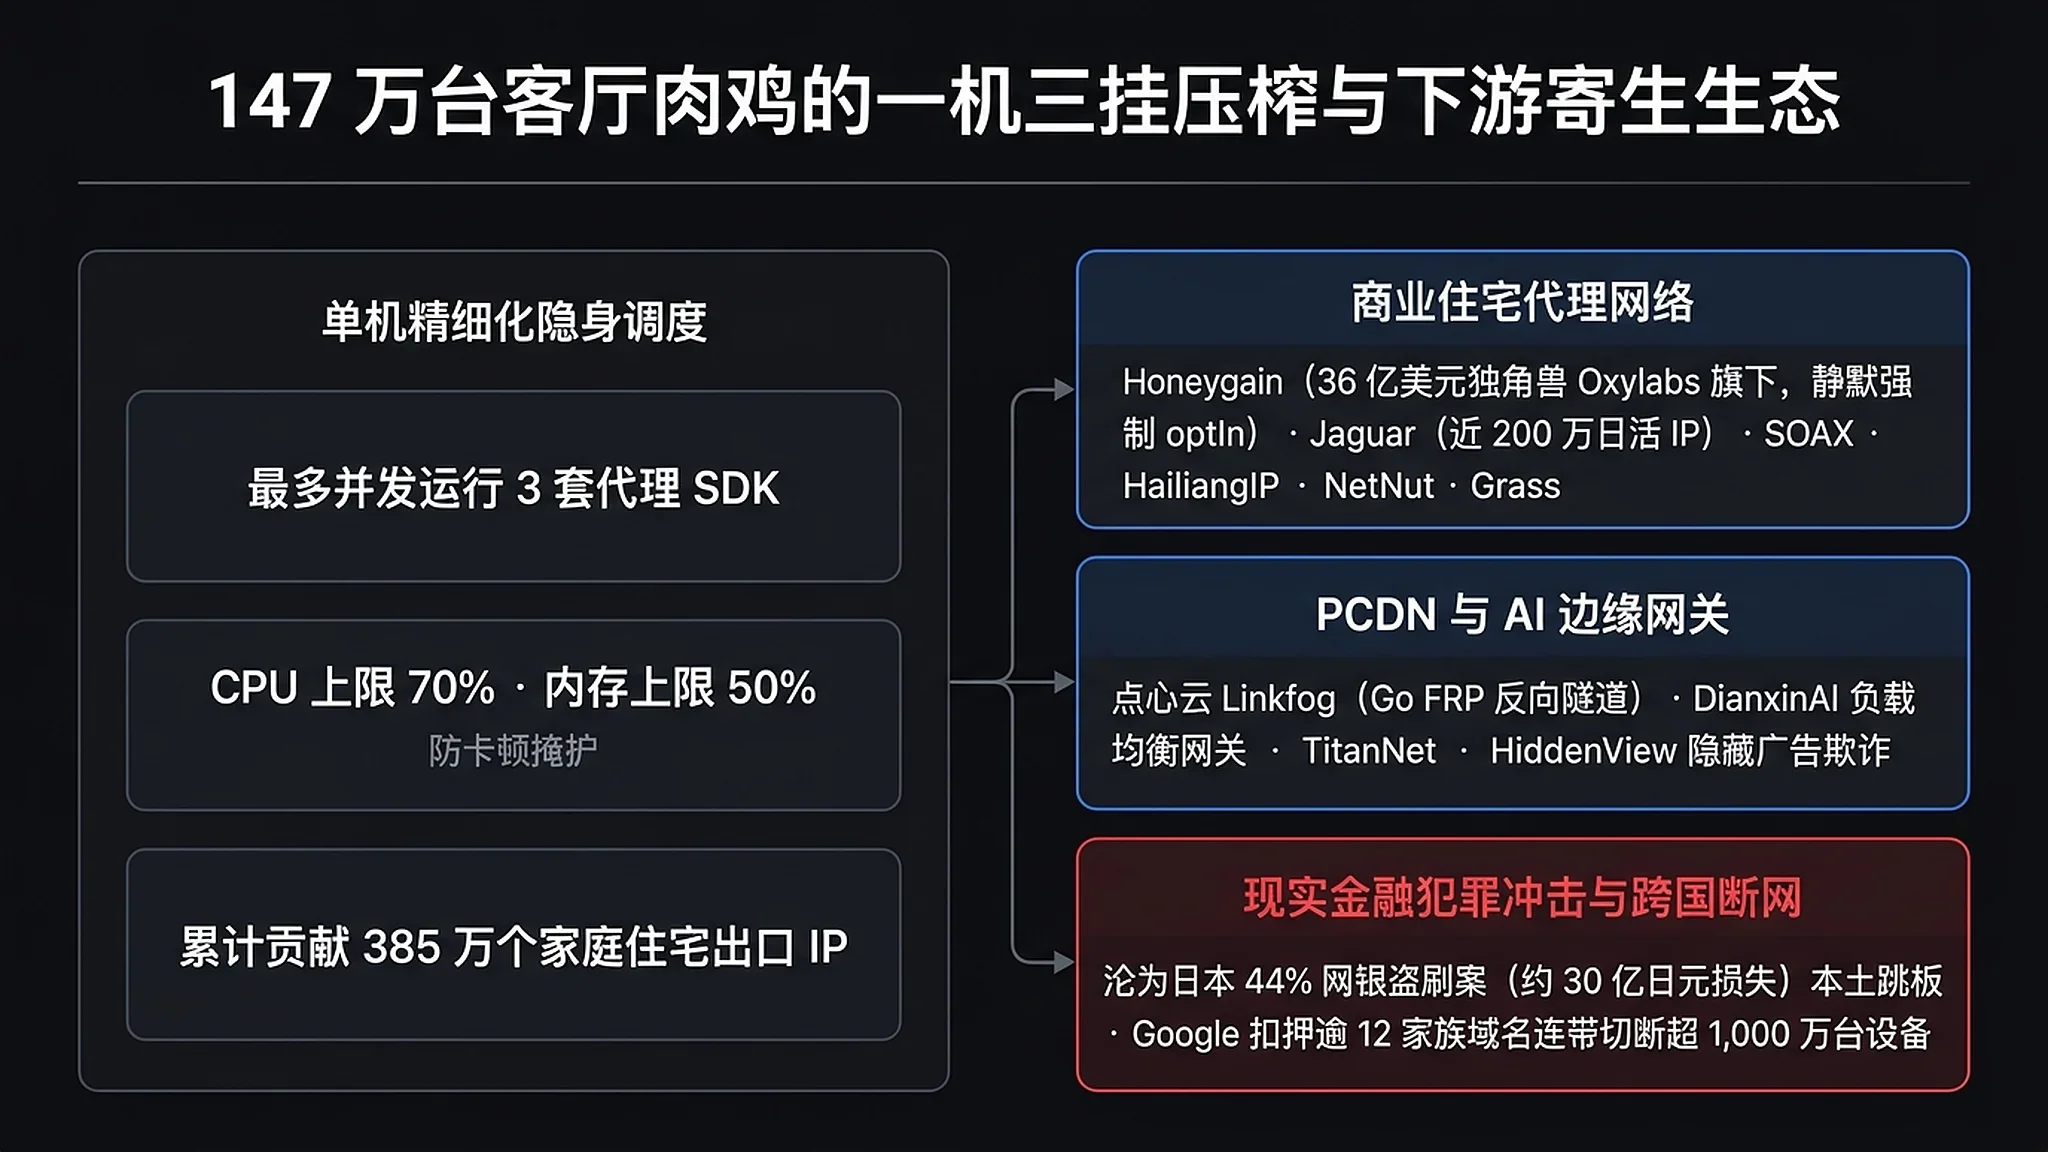
GTIG 逆向发现,视壮科技在单台电视盒子上最多同时并发运行 3 套同质化的住宅代理 SDK,按全球 6 个时区服务器池(Pool1–Pool6)分流卖带宽;与此同时,MQTT 下发的 ext/lib/config 策略专门划定了硬件资源红线——例如把点心云模块的 CPU 占用率死死卡在 70% 以内、内存上限卡在 50%、磁盘读写限制在 5000。只要盒子不死机、看剧不转圈,绝大部分家庭哪怕路由器后台每天跑掉几十 GB 陌生流量也根本毫无察觉。
而顺着 com.abc.nexus 拉取的 13 款下游变现模块往上查,一整批平时在欧美科技圈西装革履、满口“合规道德采集(ethical sourcing)”的商业数据独角兽与上市公司纷纷现出了原形:
- 估值 36 亿美元独角兽旗下的
AppSalt / Honeygain:代码逆向抓了个现行——该模块从libnative_keys.so读取密钥后,跳过一切用户知情同意弹窗,直接调用optIn()强制把家庭宽带静默拉入代理网;更心虚的是,它在启动时专门检查安装来源,一旦发现自己是从官方 Google Play 商店安装的就立刻终止退出,专门躲避应用商店的合规审查。KrebsOnSecurity 指出,Honeygain 的立陶宛母公司 Oxylabs 刚刚在 2026 年 10 月拿到华平投资(Warburg Pincus)领投的 1.3 亿美元巨额融资,顶着 36 亿美元估值风光改名为 Source,面对媒体问询至今一言不发。 - 屡遭清剿又借尸还魂的跨国代理巨头:Lumen Black Lotus Labs 的骨干网遥测扒出了惊人的寄生规模——利用 ARM NEON 指令加速 ChaCha20 加密隧道的 Jaguar 代理模块全球日活近 200 万个受害 IP,在今年 1 月 Google 摧毁全球最大代理网 IPIDEA 后,正是靠着视壮科技的固件预装迅速回血;知名商业代理品牌 SOAX(日均 80 万、峰值近 130 万受害 IP)的子域名服务器,直接挂着本次被 Google 扣押冻结的 XCPE 关联域名
emkmoh.com的 TLS 证书;HailiangIP(海量 IP,峰值超 100 万受害 IP)靠另一枚被封域名io.pyuio.com:8700引导新节点;GaGaNode则像套娃一样链式拉起EarnFM(日均近 60 万 IP)以及关联以色列纳斯达克上市公司 Alarum(NetNut 母公司)的 PopaNet——后者明明在今年 7 月刚遭 FBI 与 Google 联合清剿,转头又在电视盒子固件里满血复活。此外,视壮科技还专门定制分发了当红去中心化 AI 爬虫代理项目 Grass 的客户端com.vs.grass(打脸了 Grass 创始人去年公开声称“与任何电视盒子厂商毫无关联”的表态)。 - 国内 PCDN 与摇身一变的
DianxinAI边缘网关:在带宽变现侧,北京领雾科技旗下的点心云(Linkfog)释放 Go 原生程序lw_android_agent,通过 FRP 反向隧道将海外与港澳台家庭盒子变成 PCDN 节点;TrendAI 更揭露点心云旗下正运营名为DianxinAI的边缘连接型负载均衡 AI API 网关,直接把静默劫持的居民宽带包装成大模型接口转发与边缘算力资源售卖。同处一室的还有TitanNet、Traffmonetizer,以及靠隐藏 WebView 在后台无声刷广告点击的Moyu、Bird、Fission与HiddenView。
GTIG 在报告中罕见地撕下了整个商业住宅代理行业的遮羞布:
"Residential proxy providers have been able to flourish under the guise of legitimate businesses. While some providers may claim to behave ethically and only enroll devices with the clear consent of consumers, any claims of 'ethical sourcing' must be backed by transparent, auditable proof of user consent. In our analysis, these proxy operators only seek consent when they are forced due to platform policy and enforcement. Silent opt-in without user consent remains the most prevalent means by which devices are turned into exit nodes." (住宅代理提供商一直得以披着合法商业外衣大肆扩张。尽管部分提供商声称其行为合乎道德、仅在获得消费者明确同意后才将设备纳入网络,但任何关于“道德采集”的宣称都必须有透明、可审计的用户同意证据作为支撑。在我们的分析中,这些代理运营方只有在迫于平台政策与执法压力时才会征求同意。未经用户同意的静默入网,依然是将设备转化为出口节点最普遍的手段。)
千万不要以为盒子被挂上代理只是“家里网速慢一点”的小事。当犯罪分子花几美元租下你家的真实宽带出口 IP,你家的路由器在银行、政务网与电商风控系统眼里,就成了洗白黑客流量的“本地良民身份证”。
这正是日本警察厅(NPA)此次作为全球唯一公开具名的国家级执法机关直接下场参战的原因。根据日本警察厅联合总务省、情报通信研究机构(NICT)发布的官方执法通报与《网络警察局通讯》,令和 6 年(2024 年)日本全国发生的 4,369 起网上银行非法转账大案中,多达 1,918 起(占比约 44%)都是境外黑客借由日本家庭廉价电视机顶盒组成的住宅代理跳板实施的:
「このような踏み台となるIoT機器は「レジデンシャルプロキシ」と呼ばれ、令和6年にはインターネットバンキングに係る不正送金事犯の被害額のうち少なくとも約30億円がこれらを経由した攻撃により生じたものであることが判明しています。」 (此类沦为攻击跳板的 IoT 设备被称为“住宅代理”,现已查明,令和 6 年网上银行非法转账案件的损失金额中,至少约 30 亿日元是由经由这类设备中继的攻击所造成的。)
为了斩断这条跳板链,日本警察厅在 2026 年 9 月专门召集成立了“住宅代理对策联盟”。而在协调世界时 2026 年 10 月 30 日,跨国断网收网正式打响(注:截至 11 月 3 日,Google 发起域名扣押的具体美国联邦法院民事诉讼案号尚处密封期未公开解封)——Verisign 顶级注册局原始 RDAP 档案记录下了精准到秒的雷霆冻结:视壮科技注册于阿里云(万网)名下的两枚核心主控域名 anyevonline.com 与 szbboys.com,分别于当日 06:18:11Z 与 06:18:14Z(前后仅差 3 秒)被同步置为 clientHold 冻结状态,DNS 直接返回 NXDOMAIN;数小时后,GoDaddy 名下的 pyuio.com(13:14:38Z)与 Cloudflare 名下的 emkmoh.com(16:53:06Z)应声断网,Lumen Black Lotus Labs 则同步在全球一级骨干网对关联代理服务器实施了空路由黑洞阻断。
锁死 Bootloader 焊死自救退路,为什么断掉主控后仍须废弃硬件
主控域名被冻结、服务器被拉黑之后,目前海外数码圈出现了两种极其危险的乐观错觉。
第一种错觉以 9to5Google 的报道为代表,认为既然 Google 已经端掉了下发恶意模块的 C2 域名,消费者手里的认证电视盒子“应该可以安全继续使用了”。对此,参战的 TrendAI、Synthient 以及 Android Authority、Android Central 给出了截然相反的硬核警告——涉事设备依然高度危险,唯一安全的处置方式是立即拔掉网线、永久废弃硬件,并修改所有在盒子里登录过的账号密码。
TrendAI 在技术报告里把底层死结说得非常透彻:
"Owners cannot remove the implant themselves. It runs as a system app signed with the manufacturer’s key, so cleanup needs vendor action, platform protection or replacement of the device." (设备所有者无法自行清除该植入程序。它以制造商密钥签名的系统应用身份运行,因此清理必须依赖厂商行动、平台级防护或直接更换设备。)
云端打掉一批域名,根本动不了焊在本地只读 /system/ 和 /oem/ 分区里的后门母体。哪怕你在设置菜单里点十遍“恢复出厂设置”,清空的也只是 /data/ 用户分区,重启瞬间 BootReceiver 又会从 /oem/ 把木马原封不动装回来;更何况 Plume 已经抓到今年 9 月底上线的第四代纯 C++ 木马 dw1 早已切向仍在活跃的备用域名体系,且不少机器的 Play Protect 与内核级 SELinux 防线早已被彻底破坏,留在家庭局域网里就是一颗随时可能被二次接管的定时炸弹。
第二种错觉则在国内外极客与垃圾佬圈子里流传甚广——“外贸盒子买回来别用原厂系统,自己刷个开源干净的 CoreELEC 或 Armbian 不就完了吗?”
放到五年前的老旧 AOSP 公版盒子上,这话或许成立;但放到本次重灾区的 MECOOL 正版认证盒子上,这条路早已被彻底焊死。
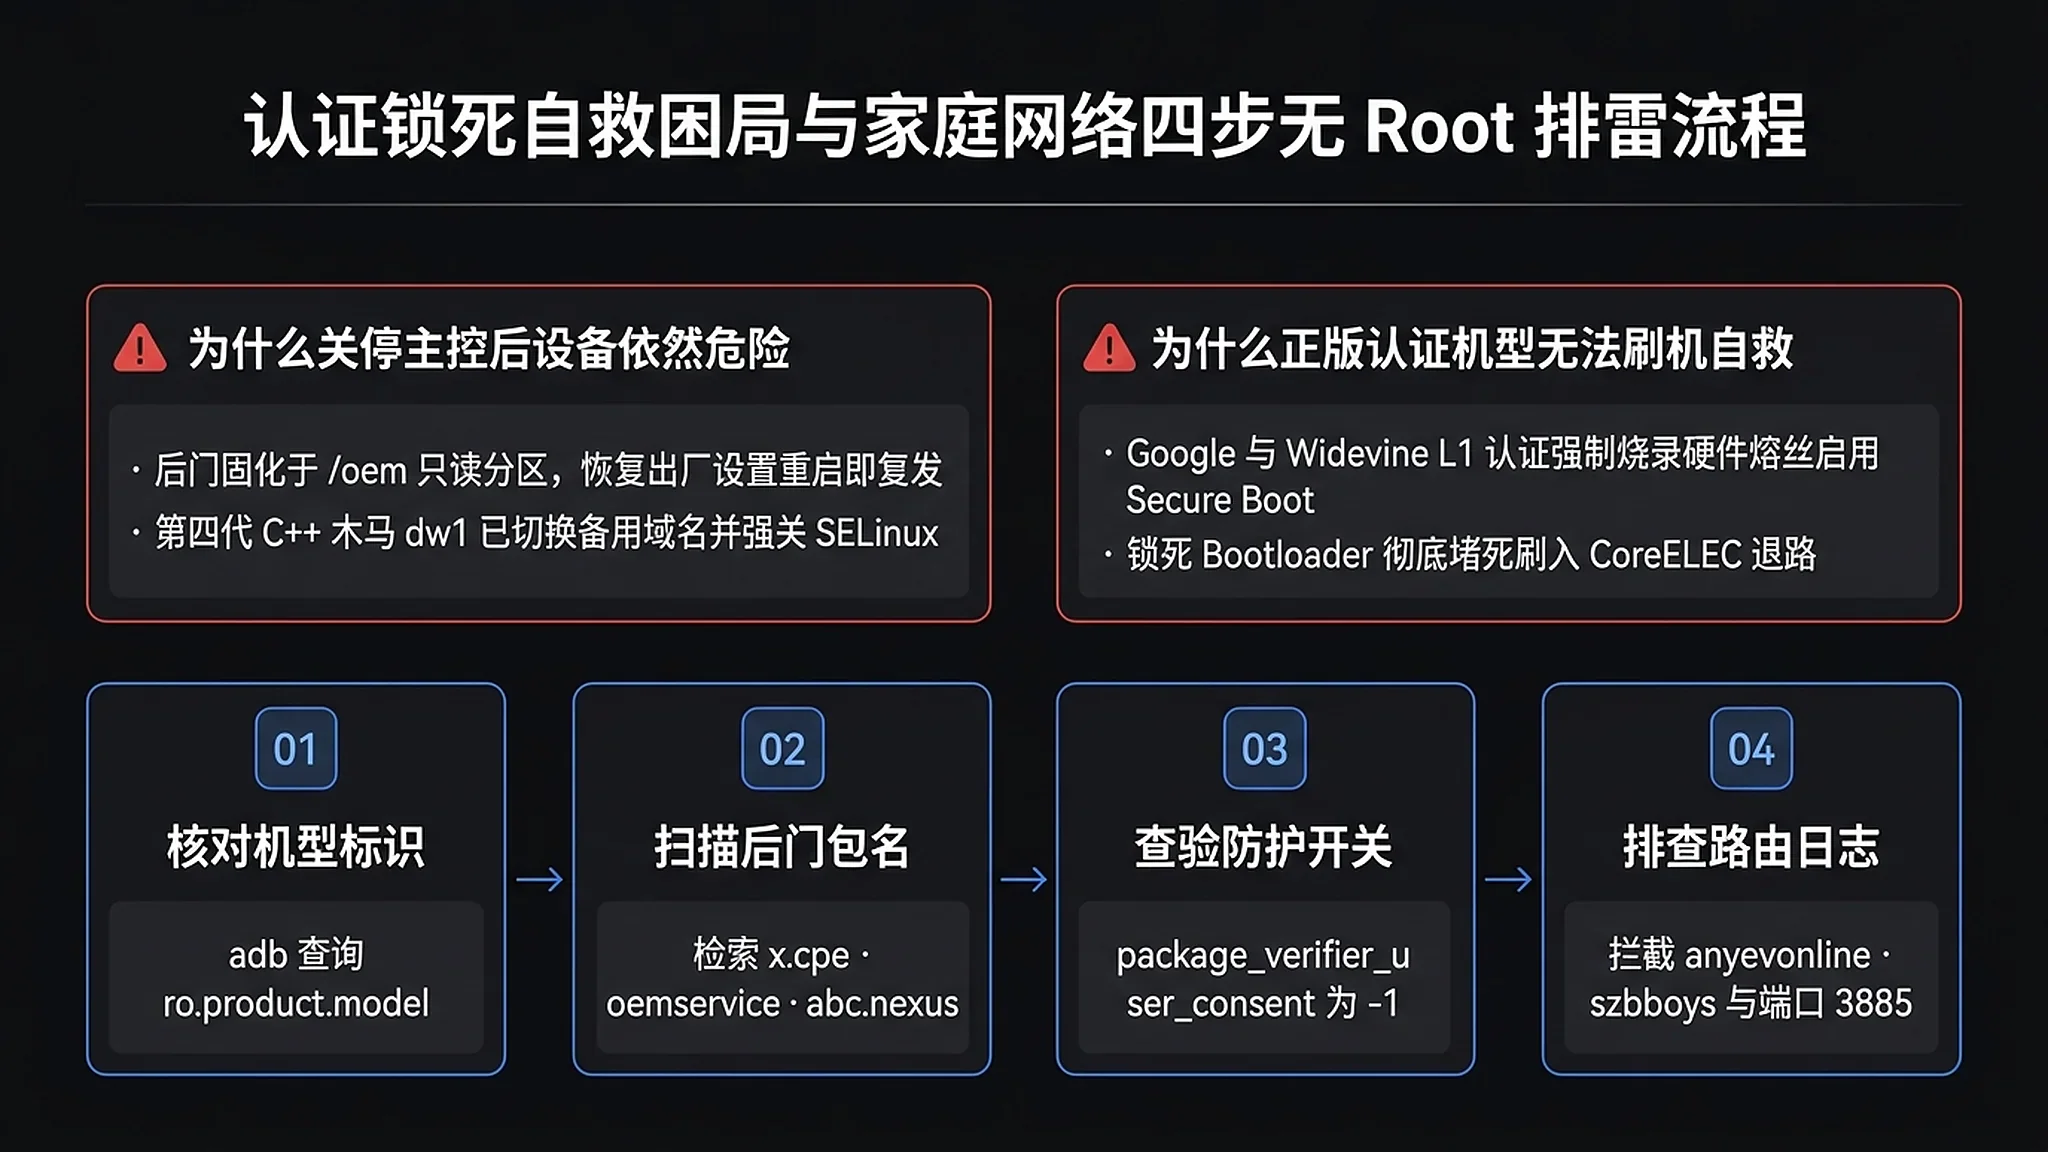
这恰恰是整起事件最让 Reddit 与 Hacker News 开发者社区愤怒的制度性讽刺:为了满足 Google 官方认证与 Netflix Widevine L1 高清版权保护的强制规范,MECOOL KM2、KM2 Plus、KM7 Plus、KM9PRO MAX、KT2、KD1–KD5 等正规认证机型在出厂前就已经物理烧录硬件熔丝(eFuse)启用了安全启动(Secure Boot),并永久加密锁死了 Bootloader。硬件底层只认厂商手里的私钥签名,任何外部开源内核或第三方系统一律拒绝引导——CoreELEC 官方社区维护者与买家实测帖早在两三年前就已经确认,认证版 MECOOL 根本不可能刷入 CoreELEC,而新款 KM9PRO MAX 采用的瑞昱 Realtek RTD1325 芯片更是连主线开源驱动支持都没有。
一边在 2026 年以“保护用户安全”为由步步收紧普通 Android 用户的应用侧载(Sideloading)权限,另一边既没能在出厂审查时拦住持牌 OEM 的固件木马,还让独立安全研究员 Ethan Nelson-Moore 在 Hacker News 实名吐槽“手里正分析另一批在售认证手机平板预装 Triada 木马,却连向 Google 顺畅上报的渠道都找不到”;等到东窗事发,厂商拍拍屁股下架跑路,被锁死 Bootloader 的上百万台正版硬件除了变成电子垃圾,连重装干净系统抢救一下的权利都被剥夺殆尽。
国内玩家关心的三个外围连带疑问
事件发酵后,中文社区不少用过电视盒子和智能电视的读者也对自家的设备捏了一把汗。结合一手备案与取证清单,可以把最集中的三个疑问一次性厘清:
- 外贸神机
X96 Max更新后跑满上传宽带,是不是视壮科技干的? 并不是同一家。查阅美国 FCC 无线电认证原始档案可知,正牌X96 Max(及X96 Mini、X96 X4)的制造商是深圳市赛伦特科技有限公司(Shenzhen Amediatech,FCC 代码2AI6D),与视壮科技(2AGKB)无股权关联,也不在本次 XCPE 的 188 个感染型号清单中。但不少外贸 AOSP 盒子在系统 OTA 或第三方改包里偷塞国内商业 PCDN 导致上传连接数飙到数万,确实是同源的行业顽疾。 - Apple TV、国行主流盒子、运营商 IPTV 和斐讯 N1 受影响吗? 封闭生态的 Apple TV、未刷机的国行正规零售盒子(小米盒子、天猫魔盒、当贝、腾讯极光)以及三大运营商原厂未改装的宽带 IPTV 机顶盒,均不受本次事件影响。唯一的例外陷阱在二手刷机圈——Synthient 的真实受感染名单里赫然出现了国内常见的运营商盒子型号
E900V22C与TX3MINI,根源在于部分闲鱼“运营商盒子改全网通原生 Android TV 刷机包”直接提取移植了同款晶晨 Amlogic 芯片的 MECOOL 固件底包,把后门原封不动搬了进来。同理,斐讯 N1 若刷入开源社区透明编译的 OpenWrt、Armbian 或 CoreELEC 则完全安全,但若刷过来源不明的 MECOOL 移植版电视固件则务必排查。 - 近期频频被提起的“三星电视监听截屏风波”又是怎么回事? 那是 2026 年 10 月引爆的另一条智能大屏隐私战线——10 月 6 日美国加州北区联邦法院受理集体诉讼(Tillery v. Samsung,案号
3:26-cv-11448),指控三星电视内置自动内容识别(ACR)以约每秒 2 次的高频对包括外接 HDMI 电脑与游戏机在内的画面截屏画像,波及全美约 7,300 万观众;10 月下旬又有研究员声称在 2025 款三星 Tizen 固件里发现无麦克风机型主动搜寻外接回音壁麦克风收音(Malwarebytes 报道注明该单源逆向说法尚待独立第三方完整复现)。虽然性质属于商业越界采集而非黑灰产僵尸网络,但同样敲响了客厅大屏设备的隐私警钟。
家庭网络四步无 Root 快速排雷法
如果你家里正在使用跨境海淘的 Android TV 盒子、外贸电视棒或刷过官改固件的二手盒子,不需要拆机也不用获取 Root 权限,打开盒子的开发者选项连接电脑 adb,配合路由器后台就能在五分钟内完成精准验身:
# 1. 核对设备型号与 MECOOL 专属系统属性(命中 MECOOL 或 188 款涉事型号即高危)
adb shell getprop ro.product.model
adb shell getprop ro.mecool.device

# 2. 检索只读固件与系统包列表是否包含历代 XCPE 后门与加载器包名
adb shell "pm list packages -f | grep -Ei 'x\.cpe|oemservice|abc\.nexus|vs\.grass|system\.ntp|sso\.auth|vsota|debugtools'"

# 3. 查验 Google Play Protect 全局校验开关(从未手动关闭却返回 -1 即被篡改)
adb shell settings get global package_verifier_user_consent
第四步则是打开家里的软路由、OpenWrt、AdGuard Home 或 Pi-hole 查询日志,检索这台盒子的内网 IP 是否曾周期性请求 *.anyevonline.com、*.szbboys.com、*.yokatvonline.com、webnest.columbus2024.com、webnest.linkfog.cn、connect.sdk.absolut.fit,或持续尝试向外网发起 TCP 3885–3887 端口连接。即使相关主控域名已被注册局冻结返回 NXDOMAIN,残留后门依然会像幽灵一样不断发起重连试探——一旦命中上述任一指标,请直接断电拔线,不要抱任何“靠防火墙拦住域名凑合用”的侥幸心理。
当种下后门的代工厂带着摄像头转向 AI 陪伴机器人
如果故事只停在 MECOOL 商城停摆和百余万台电视盒子报废,这充其量只是一桩传统机顶盒代工厂的自毁公案。真正让人后背发凉的伏笔,藏在视壮科技如今对外展示的新名片里。
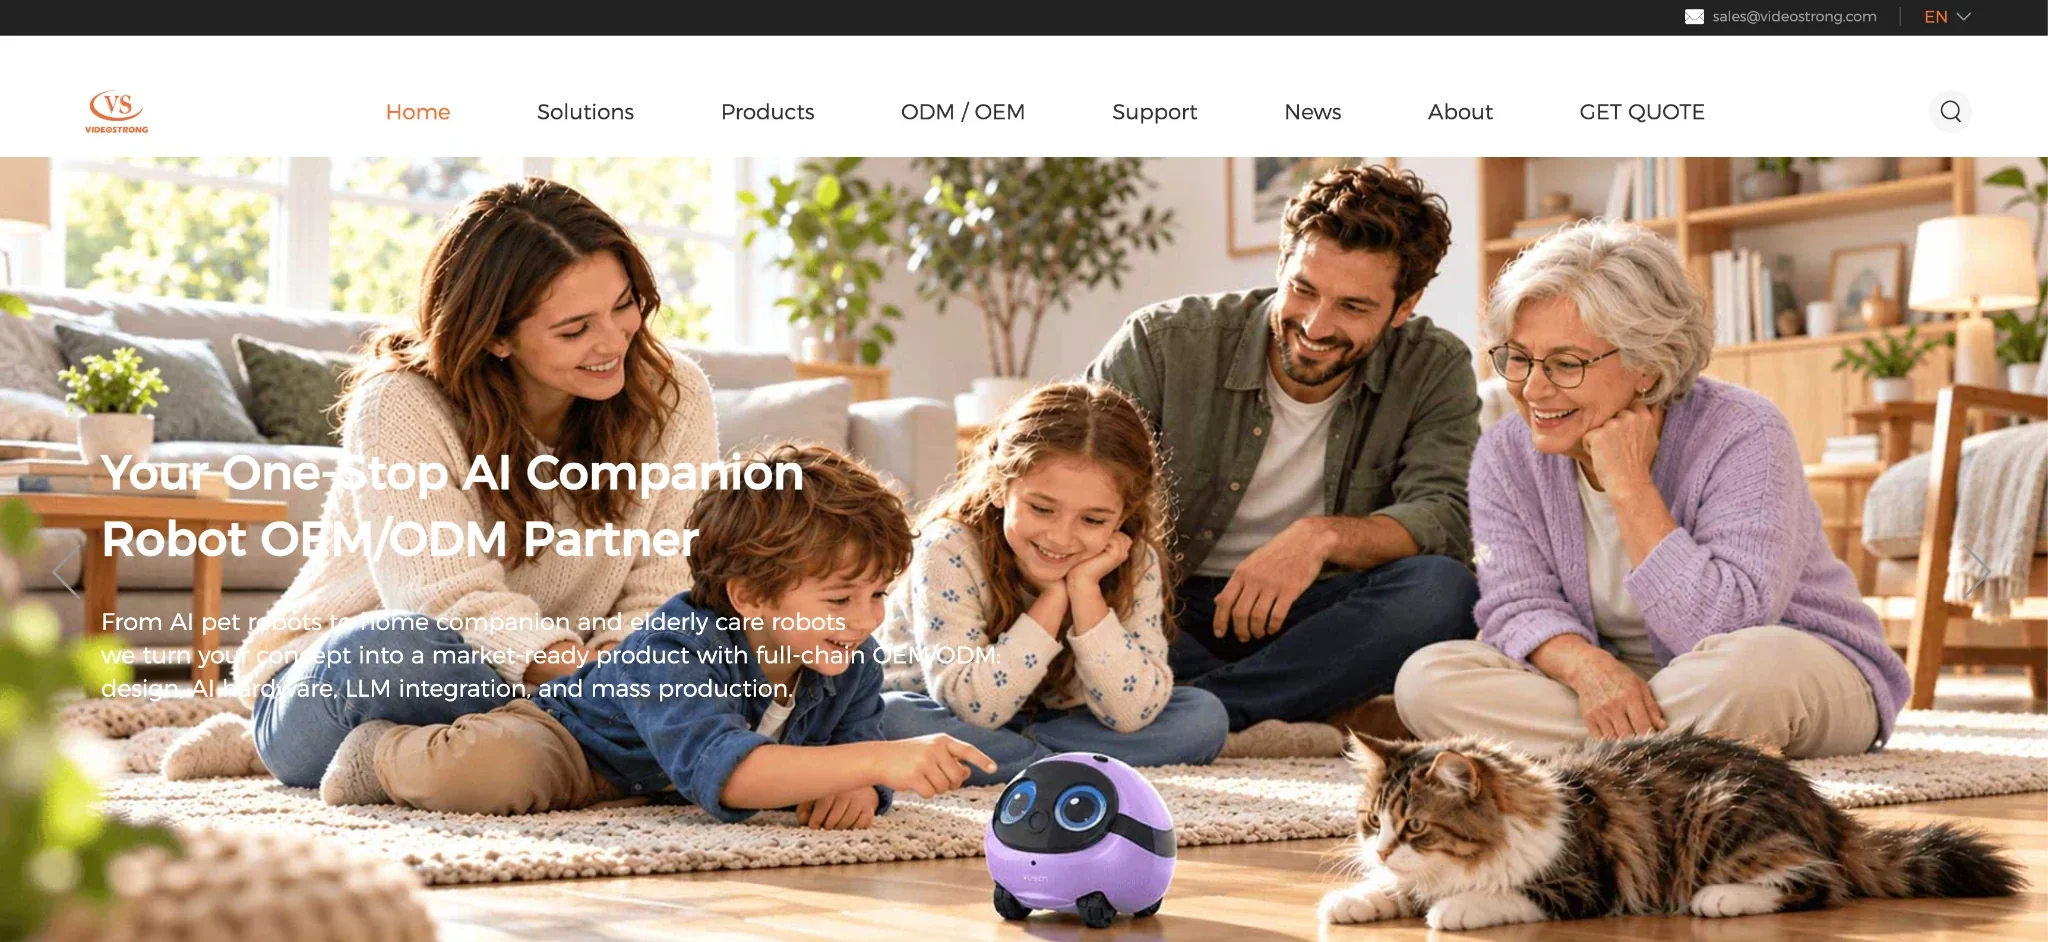
现在打开视壮科技中文官网与英文门户,昔日主打的机顶盒早已退居次席,首屏最醒目的位置已经全面换成了**“陪伴机器人 OEM/ODM 厂家|宠物·家庭·养老陪伴机器人定制”**。公开专利档案显示,该公司已在 2025 年 8 月拿下了国家发明专利《一种基于养老机器人的健康监测方法及其养老机器人》(CN118969200B),目前面向全球贴牌客户主推内置 1080P 红外夜视摄像头与全屋移动巡航监控功能的 PCR03 轮式 AI 宠物陪伴机器人、8 核 RISC-V 仿生机器狗、基于乐鑫 ESP32-S3 接入云端大模型的桌面语音陪伴机器人,以及地平线旭日 5(10 TOPS)边缘开发板 VS-DX5。
实事求是地说,截至 2026 年 11 月 3 日,尚无独立安全机构针对其 2026 年新款 PCR03 移动宠物机器人或非 Android 架构的 ESP32-S3 桌面机器人发布过拆机检出后门的报告,我们不能在没有二进制实证前将新款机器人直接等同于已染毒设备。
但同样白纸黑字写进一手取证档案里的事实是,视壮科技此前推向市场的智慧养老远程医疗网关 HC1(AI Home Care Hub)——一款专门连接老人血压计、血糖仪、跌倒雷达并承担电视端远程医疗视频问诊的康养中枢——以及内置 100° 广角高清摄像头与 5 米远场双麦克风阵列的视频通话机顶盒 KA2(MECOOL NOW),双双明确出现在了 Synthient 公布的 XCPE 僵尸网络真实感染型号清单中。这也直接印证了 GTIG 报告开篇那句看似不起眼的警告——除机顶盒外,后门同样出现在了“远程医疗设备、卡拉 OK 机与数字标牌”里。
过去,一台窝在电视柜角落里的机顶盒被种下后门,最坏的结果是替黑灰产转发网银盗刷流量、被截取电视屏幕画面或是扫走家里的 Wi-Fi 列表;而今天,同一条习惯了把出厂固件当成售后收租管道的 ODM 供应链,正带着高清夜视摄像头、远场麦克风阵列和全屋自主移动底盘,以白牌贴牌的方式源源不断地涌向独居老人的卧室与孩子的客厅。
深圳视壮这 147 万台认证电视盒子的崩塌,给所有智能硬件买家与下游品牌商敲碎了最后一层滤镜。外壳上的“官方认证”贴纸保不住只读分区里的私货,锁死的 Bootloader 更救不了监守自盗的内鬼。对采购 ODM 方案的品牌方而言,交付前独立解包审计固件二进制与外联基线已是生死线;而对我们每一个普通家庭来说,永远别把电视盒子、廉价摄像头和来历不明的陪伴硬件跟自己的主力电脑、手机和 NAS 放在同一个局域网段里——在路由器上花三分钟把它们关进彻底隔离的访客 VLAN,大概是这个万物皆可预装后门的时代里,成本最低也最管用的自保底线。