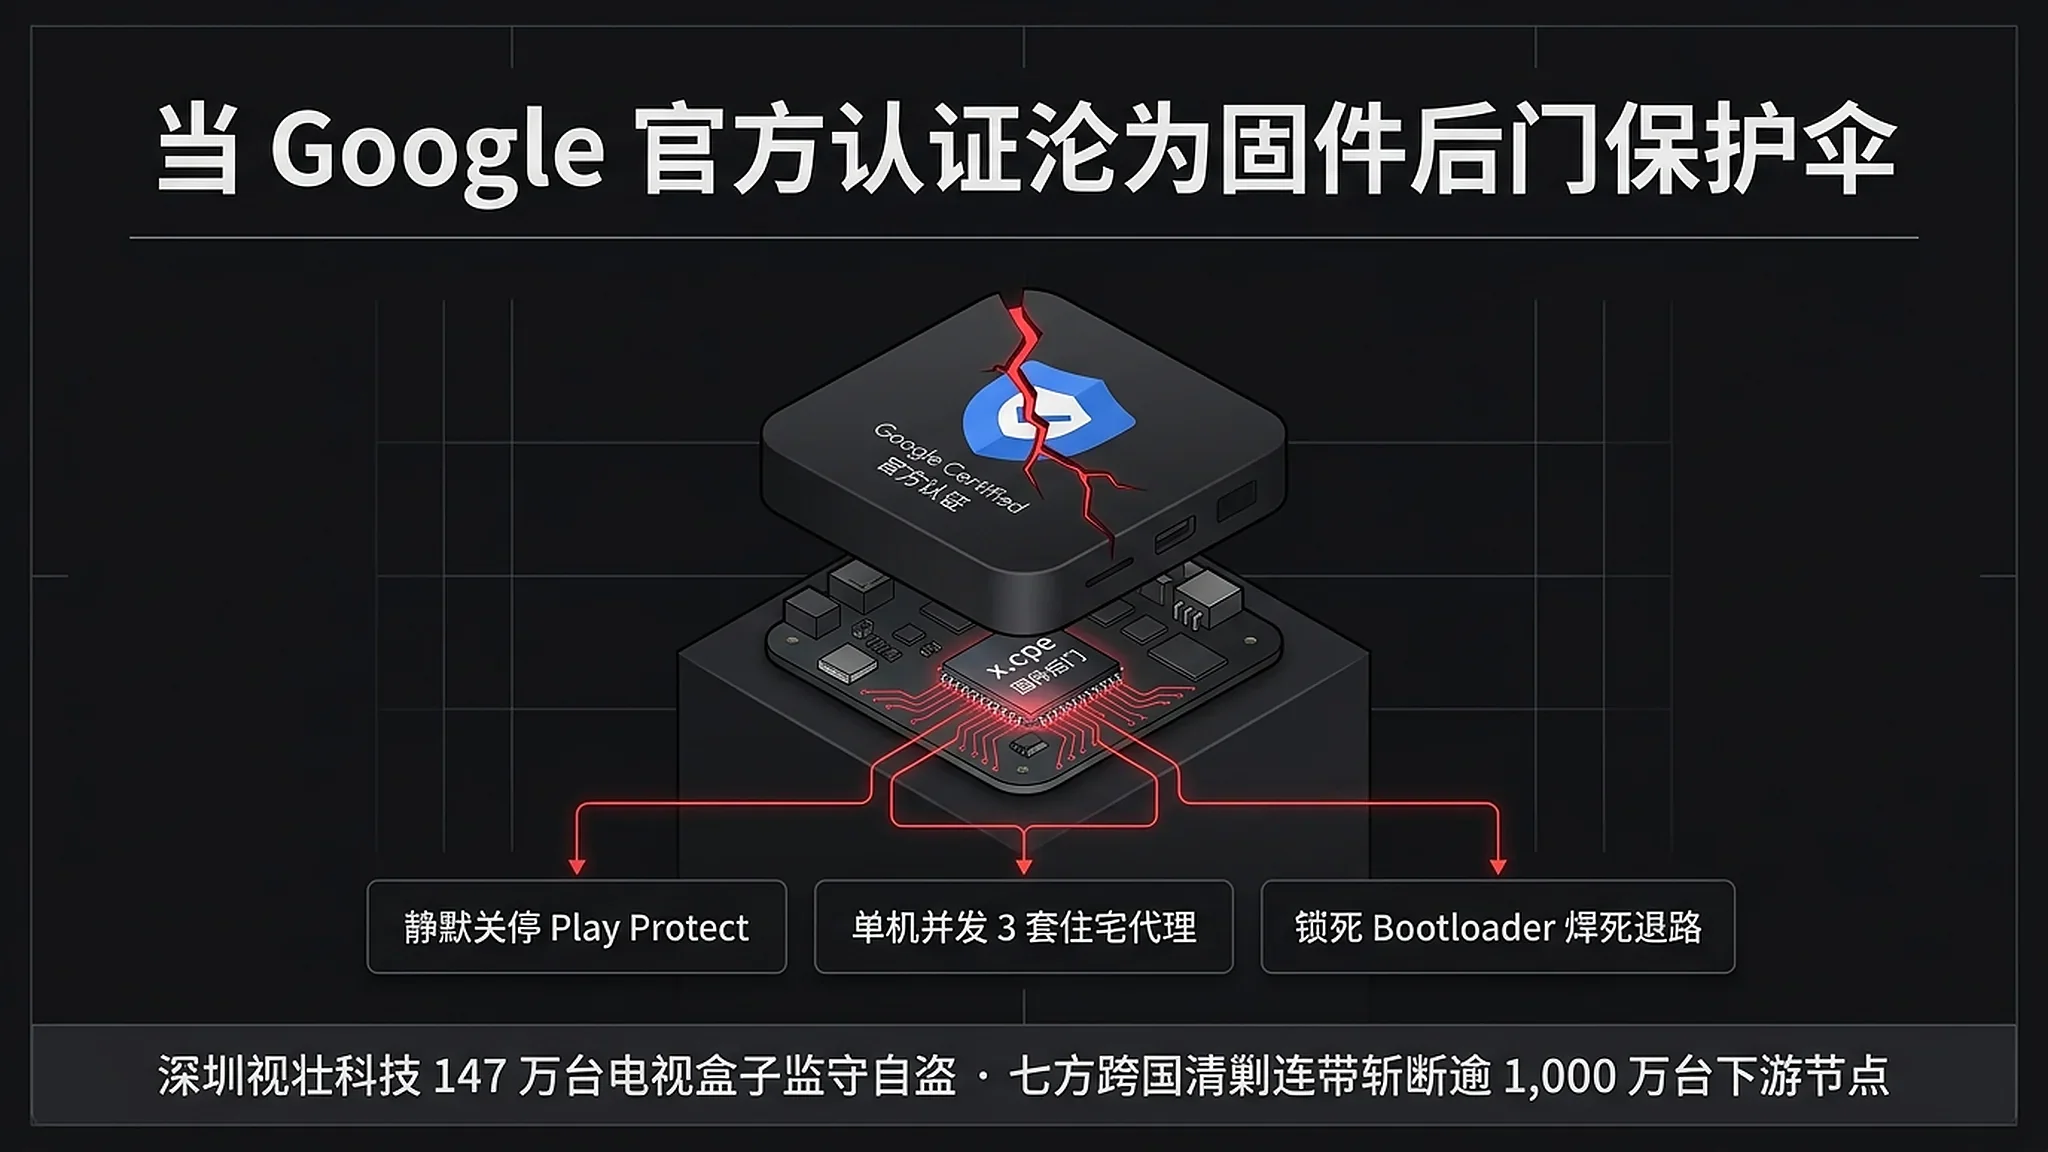
2026 年 11 月 2 日至 3 日,Google 威脅情報小組(GTIG)聯合日本警察廳(NPA)及 Plume、TrendAI、Lumen Black Lotus Labs、HUMAN Security、Synthient(偕同美國電影協會 MPA)啟動七方跨國清剿行動,宣布瓦解預載於逾 130 萬台(TrendAI 四個月控制通道實測達 1,472,554 台)Android TV 機上盒出廠韌體中的超級殭屍網路 XCPE(套件名稱 x.cpe 或 com.oemservice),並同步透過法律行動接管逾 12 個下游惡意軟體家族的主控網域,連帶切斷犯罪集團對額外至少 1,000 萬台受感染裝置的遠端控制。
如果中招的只是一批跨境電商上幾十美元、來路不明的白牌電視盒,資安圈早已見怪不怪。真正擊穿產業信任底線的,是 Google 在官方報告中罕見地直接點名並永久封殺自家持牌認證合作夥伴——深圳市視壯科技有限公司(Videostrong Technology Co., Ltd.)。這家 2017 年便簽下 Google 官方認證協議、自報 2024 年營業額達 9,200 萬美元的正規 OEM/ODM 大廠,不僅在自有零售品牌 MECOOL 與多國電信商貼牌硬體裡蓄意埋下後門長達六年,甚至把創維數字掛名代工的 Google TV 與 Netflix 雙認證機型 MECOOL KM9PRO MAX 一併拖下水。
更荒誕的黑色幽默在後面等著買家。過去幾年無數海外用戶與華語圈硬體玩家寧可多花溢價也要認明「Google Certified」標誌,圖的就是正版系統乾淨可靠;偏偏視壯科技僅靠「首次開機連網後延遲拉取惡意酬載」就繞過了出廠認證測試,而認證規範強制燒錄硬體保險絲(eFuse)鎖死 Bootloader 的資安機制,反過來把受害者自行重刷開源系統自救的退路徹底焊死。那枚代表平台官方背書的盾牌,最終成了韌體木馬最堅固的防拆保護殼。
首次開機才亮獠牙,持牌廠商如何繞過認證繳械 Play Protect
把時間線拉回過去三年就會明白,為什麼視壯科技案會在全球 Android 生態圈掀起如此劇烈的震盪。
從 2023 年 Lemon Group 與初代 BadBox,到 2024 年奇安信 XLab 與 Dr.Web 接連揭露的 Bigpanzi(大胖子)與日活近 160 萬台的 Vo1d,再到 2025 年感染突破 1,000 萬台、促使 Google 在紐約東區聯邦法院起訴 25 名無名氏被告的 BadBox 2.0,Google 資安高層每一次對外定調的擋箭牌都高度一致——出事的全是未經認證的開源 AOSP 白牌裝置,而通過 Play Protect 認證的正規硬體均經嚴格測試確保安全。
直到 2026 年 1 月,資安新創公司 Synthient 在追蹤橫掃家用區域網路的 Kimwolf 殭屍網路時,意外在異常流量池裡撞見大批頂著 Google 官方認證頭銜的 MECOOL 電視盒。把近四年全球重大電視盒預載後門與住宅代理清剿案放在同一張資料表裡,就能一眼看清這道防線是如何從內部被撕開的:
| 事件與惡意家族 | 揭露時間 | 核心參戰機構 | 感染規模口徑 | 是否攻破 Google 認證裝置 | 核心駐留與變現特徵 |
|---|---|---|---|---|---|
| Lemon Group (Guerrilla) | 2023-05 | Trend Micro | 營運方自稱 890 萬台 | 否(廉價白牌手機、手錶與非認證電視盒) | ROM 刷入 Sloth 載入器;劫持簡訊驗證碼、反向代理與廣告擴充套件 |
| BadBox 1.0 & PEACHPIT | 2023-10 | HUMAN、Google、Apple | 韌體 7.4 萬台;日均 40 億次虛假競價 | 否(跨境電商無品牌 AOSP 終端) | 預載 Triada 變種拉取隱藏廣告詐欺與住宅代理模組 |
| Vo1d (1.0 / 2.0) | 2024-09 / 2025-02 | Dr.Web、奇安信 XLab | 峰值日活 1,590,299 台(遍布 226 國) | 否(老舊未認證 AOSP 7.1–12 電視盒) | 駐留 /system/xbin/vo1d 與看門狗;PPI 派發、點擊詐欺與 SOCKS5 代理 |
| BadBox 2.0 | 2025-03 / 2025-07 | HUMAN、Google、Trend Micro、FBI | 全球突破 1,000 萬台(222 國) | 否(官方公開強調僅限非認證 AOSP) | 韌體預載與第三方市集重新打包;紐約東區聯邦法院民事訴訟斷網 |
| Kimwolf & IPIDEA 清剿 | 2026-01 | Synthient、GTIG、Lumen、Cloudflare | Kimwolf 約 200 萬台;服務 550+ 威脅組織 | 非認證為主(樣本池首見 MECOOL 異常線索) | DNS 重新綁定橫掃內網 ADB :5555;Google 查封 IPIDEA 旗下 13 個代理品牌 |
| NetNut / Popa 清剿 | 2026-06 / 2026-07 | Synthient、GTIG、FBI、Lumen | 日活 >200 萬個 IP(關聯上市公司 Alarum) | 外部側載與白牌韌體靜默整合為主 | io.popanet.Popa 無彈跳視窗靜默入網;FBI 與 Google 查封數百個 C2 網域 |
| XCPE(深圳視壯科技) | 2026-11 | GTIG、日本警察廳、Plume、TrendAI、Lumen、HUMAN、Synthient (+MPA) | 直控 >130 萬台(實測 147.25 萬台)+ 連帶切斷 ≥1,000 萬台 | 是(首次證實持牌認證 OEM 蓄意預載攻破 Google TV / Android TV 認證機型) | 廠商自研 x.cpe + MQTT + com.abc.nexus 並行掛載多達 3 套代理與 PCDN;Google 首次永久封殺認證 OEM 及關聯方 |
一家必須把出廠韌體送交 Google 跑完整相容性與資安測試套件的持牌廠商,究竟是怎麼把木馬堂而皇之地塞進 /system/ 與 /oem/ 唯讀分割區的?
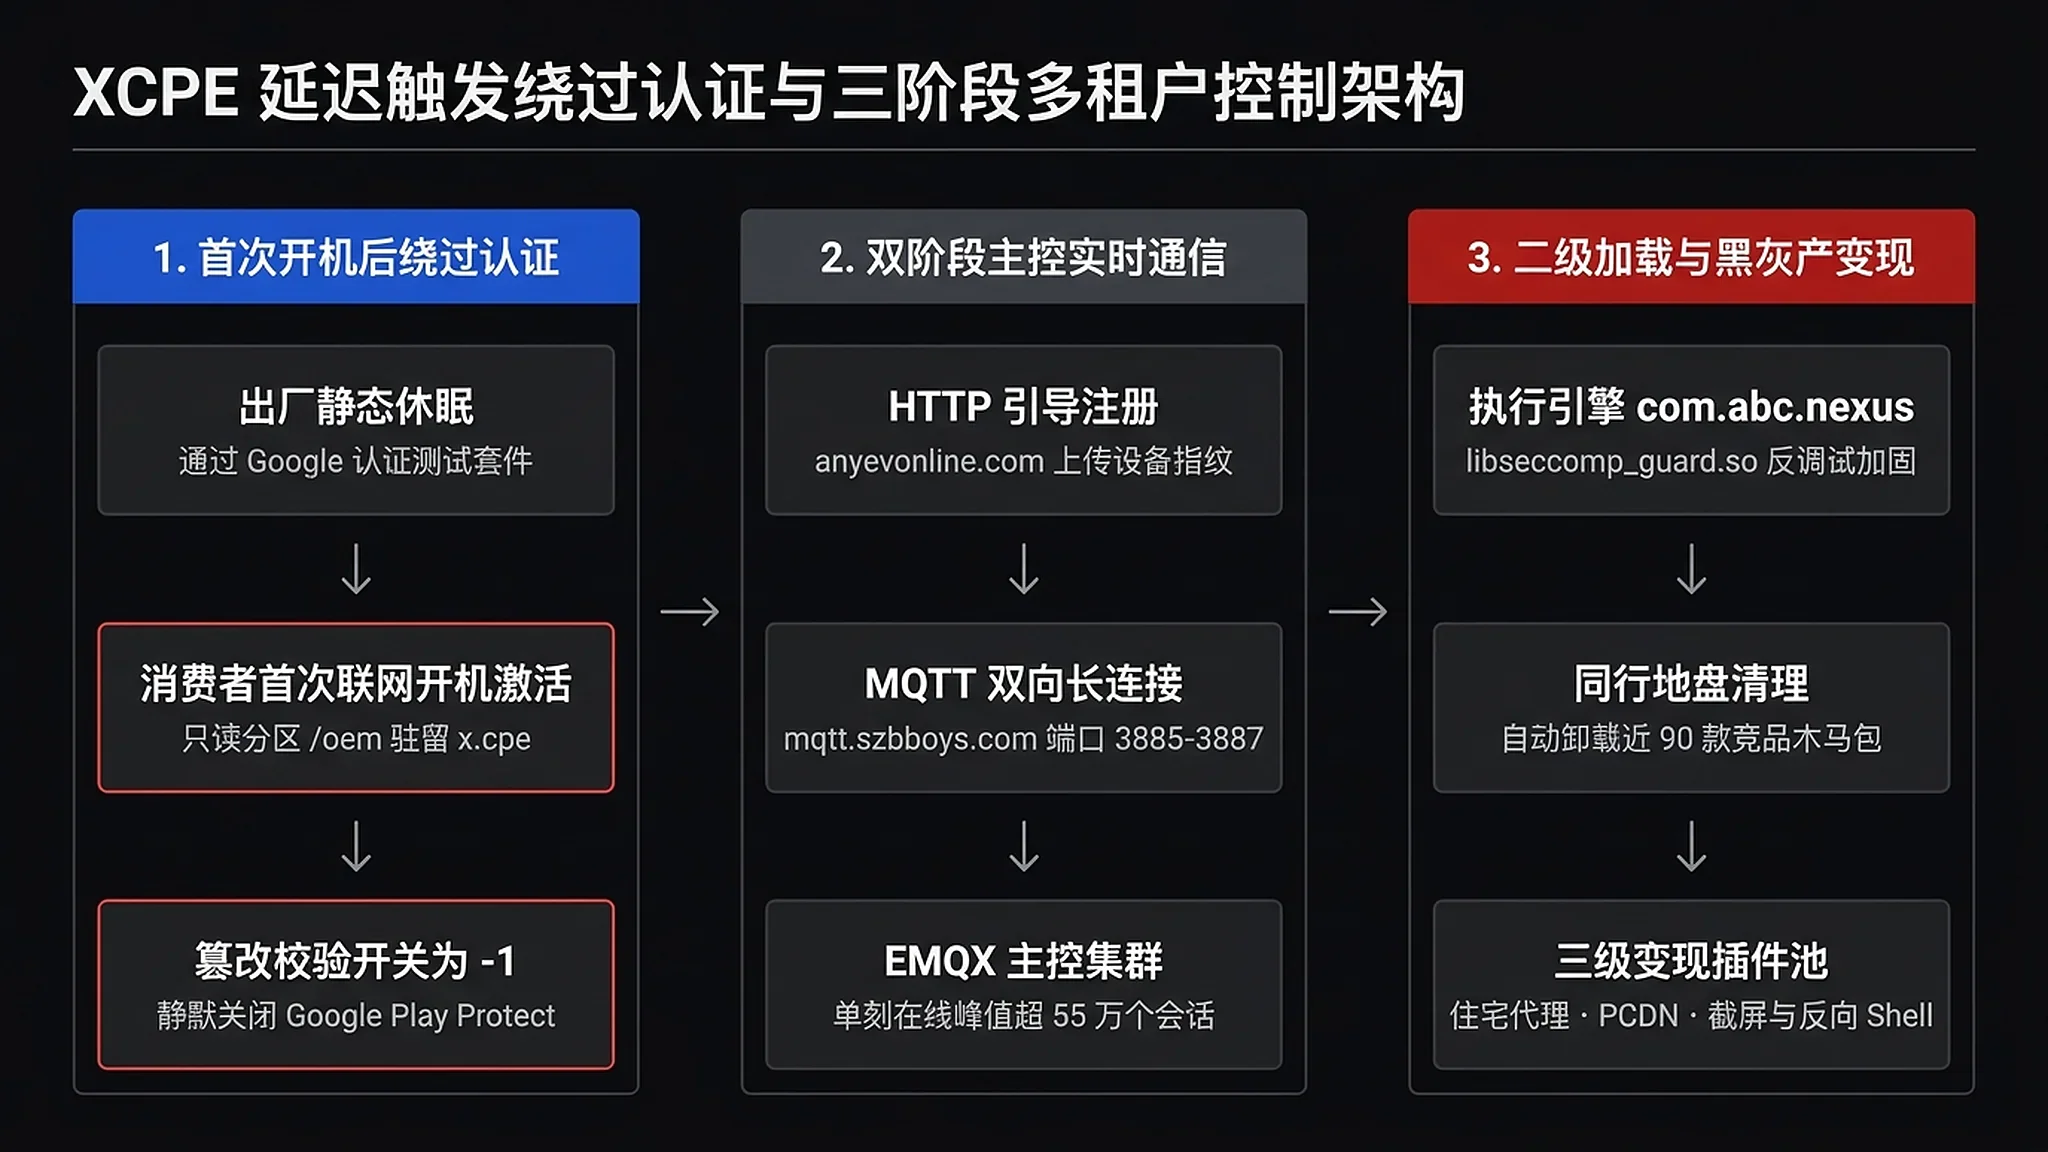
綜合 GTIG 主報告與 Plume Security Labs 長達 55 頁的逆向工程白皮書(研究團隊拆解了逾 150 份完整 Android TV 出廠韌體映像檔與 100 多個惡意樣本,詳見其公開 IoC 指標庫),視壯科技打的是一套精準卡住認證時間差的組合拳:
- 首次開機連網後延遲啟動,直接繳械 Play Protect:在 Google 上市前的自動化靜態掃描與常規實驗室測試視窗期,固化在唯讀分割區裡的前導植入程式
x.cpe(或com.oemservice)利用程式碼混淆保持靜默,表現得像一個無害的原廠系統服務。直到真實消費者把電視盒買回家、完成首次開機啟動(first boot)並滿足連網條件後,後門才正式拉取後續惡意程式碼。啟動瞬間,擁有系統最高權限android.uid.system的x.cpe直接呼叫Settings.Global.putInt,把系統全域驗證開關package_verifier_user_consent強行改寫為-1(或執行遠端派送的google_protect_disable.txt指令碼),一聲不吭地關掉內建的 Google Play Protect 安全防線,從此在背景靜默安裝任意 APK 都不會跳出半個警告視窗。 - 雙階段加密引導與 45 萬並行連線的 EMQX 主控網:裝置上線後先讀取系統屬性
ro.mecool.device——若為true則預設連線至http://mcstb.anyevonline.com:8000(mcstb即對應 MECOOL Set-Top Box),否則依系統版本拼接http://stb[AndroidVersion][Type].anyevonline.com:8000,以 AES 加密上傳裝置序號、MAC 位址、型號與韌體版本,換取二階段 MQTT 代理參數、用於 NAT 穿透的 Google STUN 伺服器以及檔案回傳端點http://ott.szbboys.com:8000/cpe/file/upload。隨後,全球百萬台機上盒統一連入主控叢集mqtt.szbboys.com(APNIC 註冊紀錄顯示其解析至中國電信廣東深圳段 IP219.134.163.210與219.134.163.211,監聽非標準連接埠3885–3887)。令人咋舌的是,營運者竟把維運後台:18083連接埠的 EMQX Prometheus 監控介面直接暴露在公網上——Plume 研究員於 2026 年 9 月 8 日隨手一抓,就拍下了 450,585 個即時活躍 MQTT 連線工作階段的鐵證快照(其中Anyevonline主叢集 424,108 個、歷史峰值高達 554,464,YOKATV叢集 26,477 個)。 - 不只賣頻寬,還能即時偷窺客廳螢幕與接管遙控器:在真實側錄的主控流量裡,GTIG 與 TrendAI 發現營運者手握遠超一般代理木馬的侵入式權限。除了靜默安裝與移除商業擴充套件,
x.cpe支援透過反射(Reflection)呼叫 Android 隱藏介面SurfaceControl.screenshot連續即時擷取電視畫面並壓縮回傳,呼叫sendKeyDownUpSync()遠端注入遙控器按鍵指令,以系統權限隨時開啟反向 Shell,掃描蒐集家庭周邊的 Wi-Fi SSID/BSSID 與藍牙裝置清單,甚至直接打包上傳裝置裡的帳號資訊與系統日誌。 - 六年四代架構對抗與「黑吃黑」清場:Synthient 樣本庫中最早的
x.cpe樣本(v3.6.5)可一路追溯至 2020 年 12 月 14 日。六年裡它完成了四輪脫胎換骨的演進——從 2021 年前後第一代 HTTP 輪詢安裝套件,升級到第二代 EMQX 長連線搭配無簽章驗證的VSOTAUpgrade(com.droidlogic.vsota)與寫死 SSH 私鑰的DebugTool(com.yk.debugtools);2024 年底(恰逢 Google 重拳打擊初代 BadBox 之後),視壯科技將變現邏輯徹底剝離進二級執行載入器com.abc.nexus,不僅塞入原生函式庫libseccomp_guard.so利用 seccomp 系統呼叫過濾封殺跨行程ptrace與 Frida 動態插樁,更在程式碼裡寫死了一份包含 81 至約 90 個套件名稱的同行移除黑名單,一上線先把CECbot等競爭對手的木馬靜默移除乾淨,確保自家獨佔家用寬頻。到了 2026 年 8 至 9 月,察覺風聲收緊的營運者又透過 MQTT 全網批次移除com.abc.nexus,換裝偽裝成com.android.system.ntp的提權投遞程式(呼叫libexploit.so重新掛載/system/priv-app/並利用persist.networkstack.install_time偽造原廠時間戳記),甚至在 9 月底祭出了純 C++ 原生 ELF 常駐木馬dw/dw1(連線至備用主控webnest.columbus2024.com)以及針對全志 Allwinner H616 晶片直接竄改核心記憶體強行關閉 SELinux 的提權模組com.codex.h616probe。
正如 GTIG 瓦解行動負責人 Charley Snyder 在接受 CyberScoop 專訪時所坦承的那樣:
"The XCPE operators constantly evolved its configurations to evade Google's pre and post-launch detections." (XCPE 的營運者不斷演進其組態設定,藉此逃避 Google 在裝置上市前及上市後的資安偵測。)
主控開放目錄裡的親筆簽名,鎖定深圳寶安與雙軌代工染毒鏈
以往爆出預載木馬醜聞,硬體廠商最熟練的公關劇本無非兩套,不是推給「個別外包工程師私自夾帶私貨」,就是嫁禍給「上游不知名的第三方韌體方案商」。但這一次,Google 在官方通報中用最高級別的措辭徹底堵死了所有卸責空間:
"We assess with high confidence that the backdoor and botnet were intentionally developed, deployed, and operated for financial gain by Videostrong Technology Co., an Android Original Equipment Manufacturer (OEM) and Original Design Manufacturer (ODM). ... We believe this campaign wasn't an isolated rogue insider or a development oversight. As a result, Google has cut ties with Videostrong and banned them from making devices with preloaded Google apps." (我們高度確信,該後門與殭屍網路是由 Android 原始設備製造商兼原始設計製造商視壯科技出於經濟利益蓄意開發、部署並營運的。……我們認為此次行動並非孤立的違規內鬼行為或開發疏失。因此,Google 已切斷與視壯科技的合作關係,並禁止其製造預載 Google 應用程式的裝置。)
讓資安團隊敢於直接把責任釘死在公司法人頭上的,是一組荒誕到近乎喜劇的數位鑑識物證。
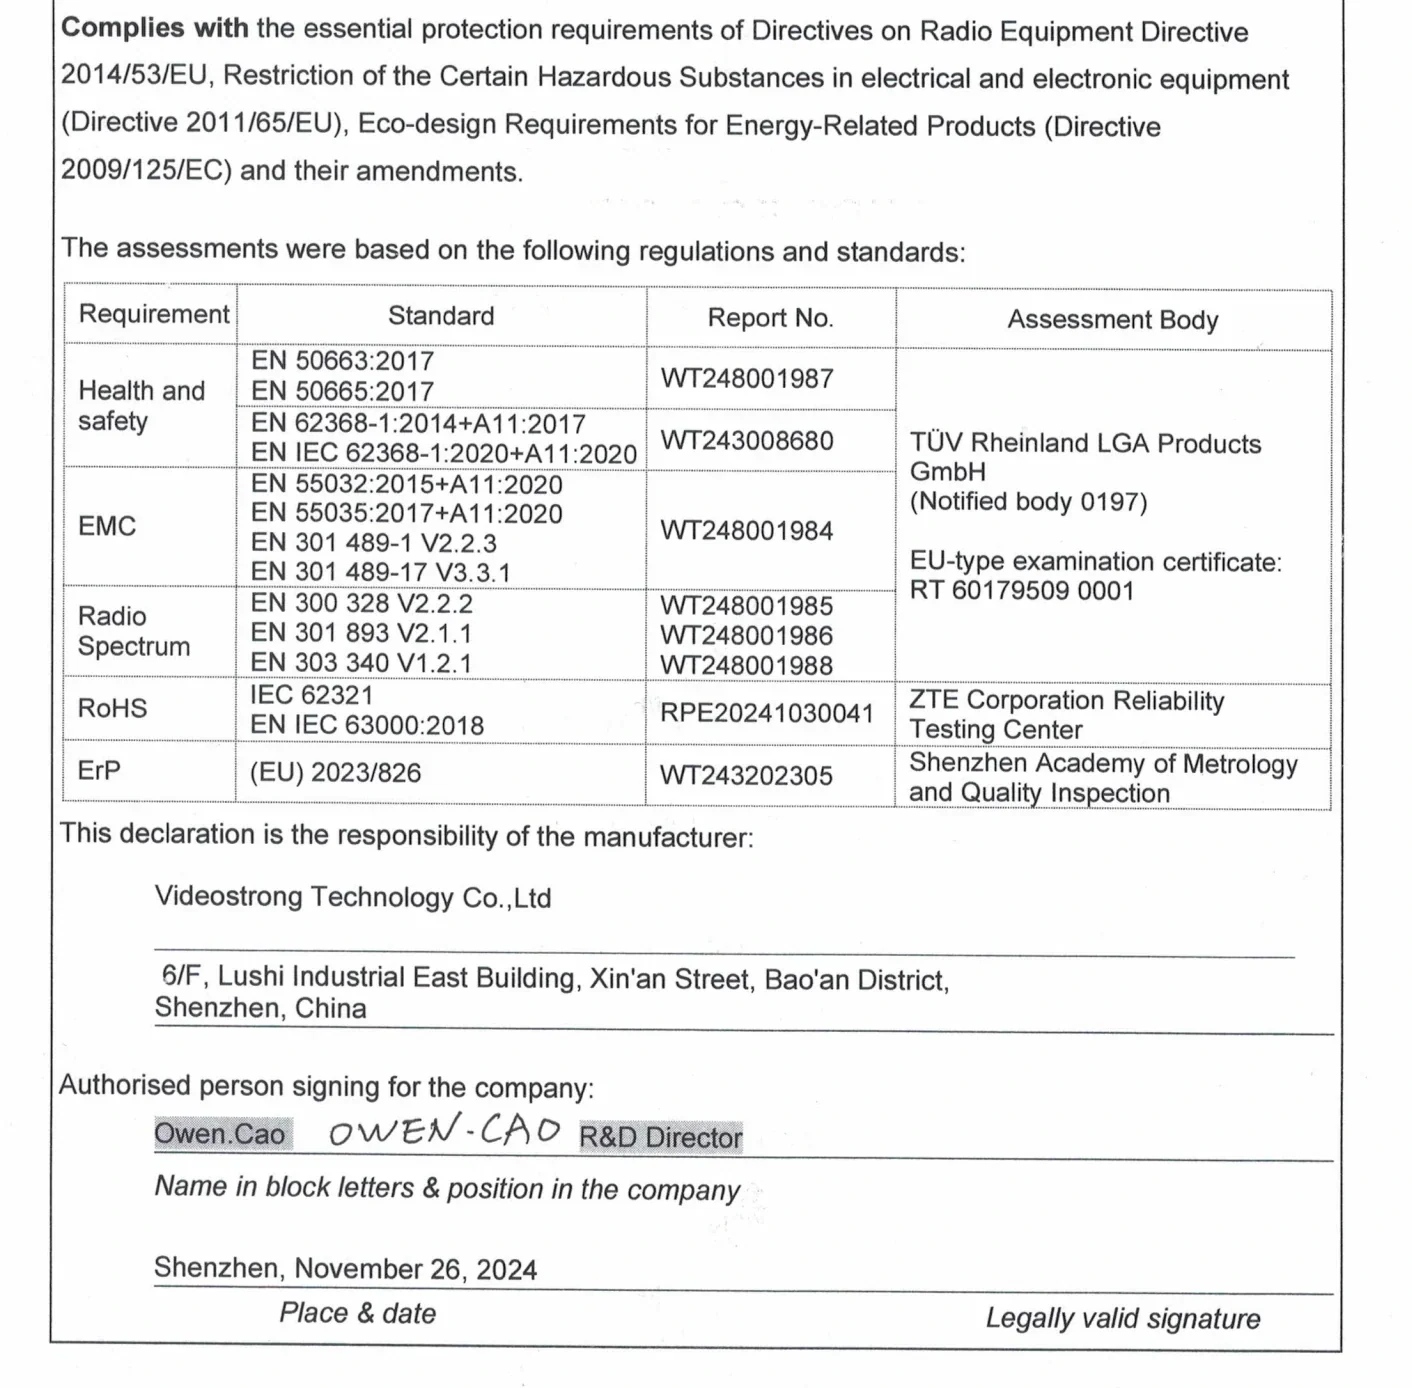
Synthient 研究人員在順藤摸瓜追查 XCPE 一階段主控同網域伺服器時,發現 file.anyevonline.com:8000/pdf 竟然開著未授權目錄瀏覽。點進去一看,裡面赫然躺著一份簽署於 2024 年 11 月 26 日的歐盟無線電設備指令(RED 2014/53/EU)符合性聲明掃描原件——製造商一欄清清楚楚印著 Videostrong Technology Co.,Ltd,地址精確到深圳市寶安區新安街道 28 區陸氏工業大廈東座 6 樓(與視壯科技中文官網簡介頁及美國聯邦通訊委員會 FCC 認證代碼 2AGKB 登錄的 606 室分毫不差),授權簽署人一欄則留著視壯科技研發總監 Owen.Cao(OWEN-CAO, R&D Director)的親筆手寫簽名。
配合這份「把身分證忘在犯案現場」的鐵證,另外三重技術線索更是環環相扣:
- 官網與主控後台共用同一 IP:Synthient 核查 DNS 解析紀錄證實,視壯科技官方網域
videostrong.cn與殭屍網路營運者主管理面板mqtt.anyevonline.com直接指向同一個伺服器 IP 位址; - 企業信箱簽章與實名程式碼儲存庫:多個 OTA 釋出的更新套件與後門元件的開發者簽章憑證內直接寫著
@videostrong.com企業信箱,而用於託管惡意指令碼與二階段酬載的 11 個遭封鎖 GitHub 帳號中,就有直接以公司與員工命名的github.com/yf-videostrong/與github.com/vspeng/; - 拼音縮寫通路代碼與官方業務時間線嚴絲合縫:在 GTIG 截獲的 MQTT 擴充套件派送組態裡,點心雲模組的通路歸屬欄位直接標為
"libChannel": "SZKJ"(即「視壯科技」漢語拼音首字母);翻開視壯科技官網的發展大事記,該公司自述 2017 年簽署 Google TADA 認證協議,緊接著在 2018 年面向全產品線部署自研雲端「終端管理系統(TMS)」——這恰好與早期惡意控制網域*tms.szbboys.com的命名完全呼應。
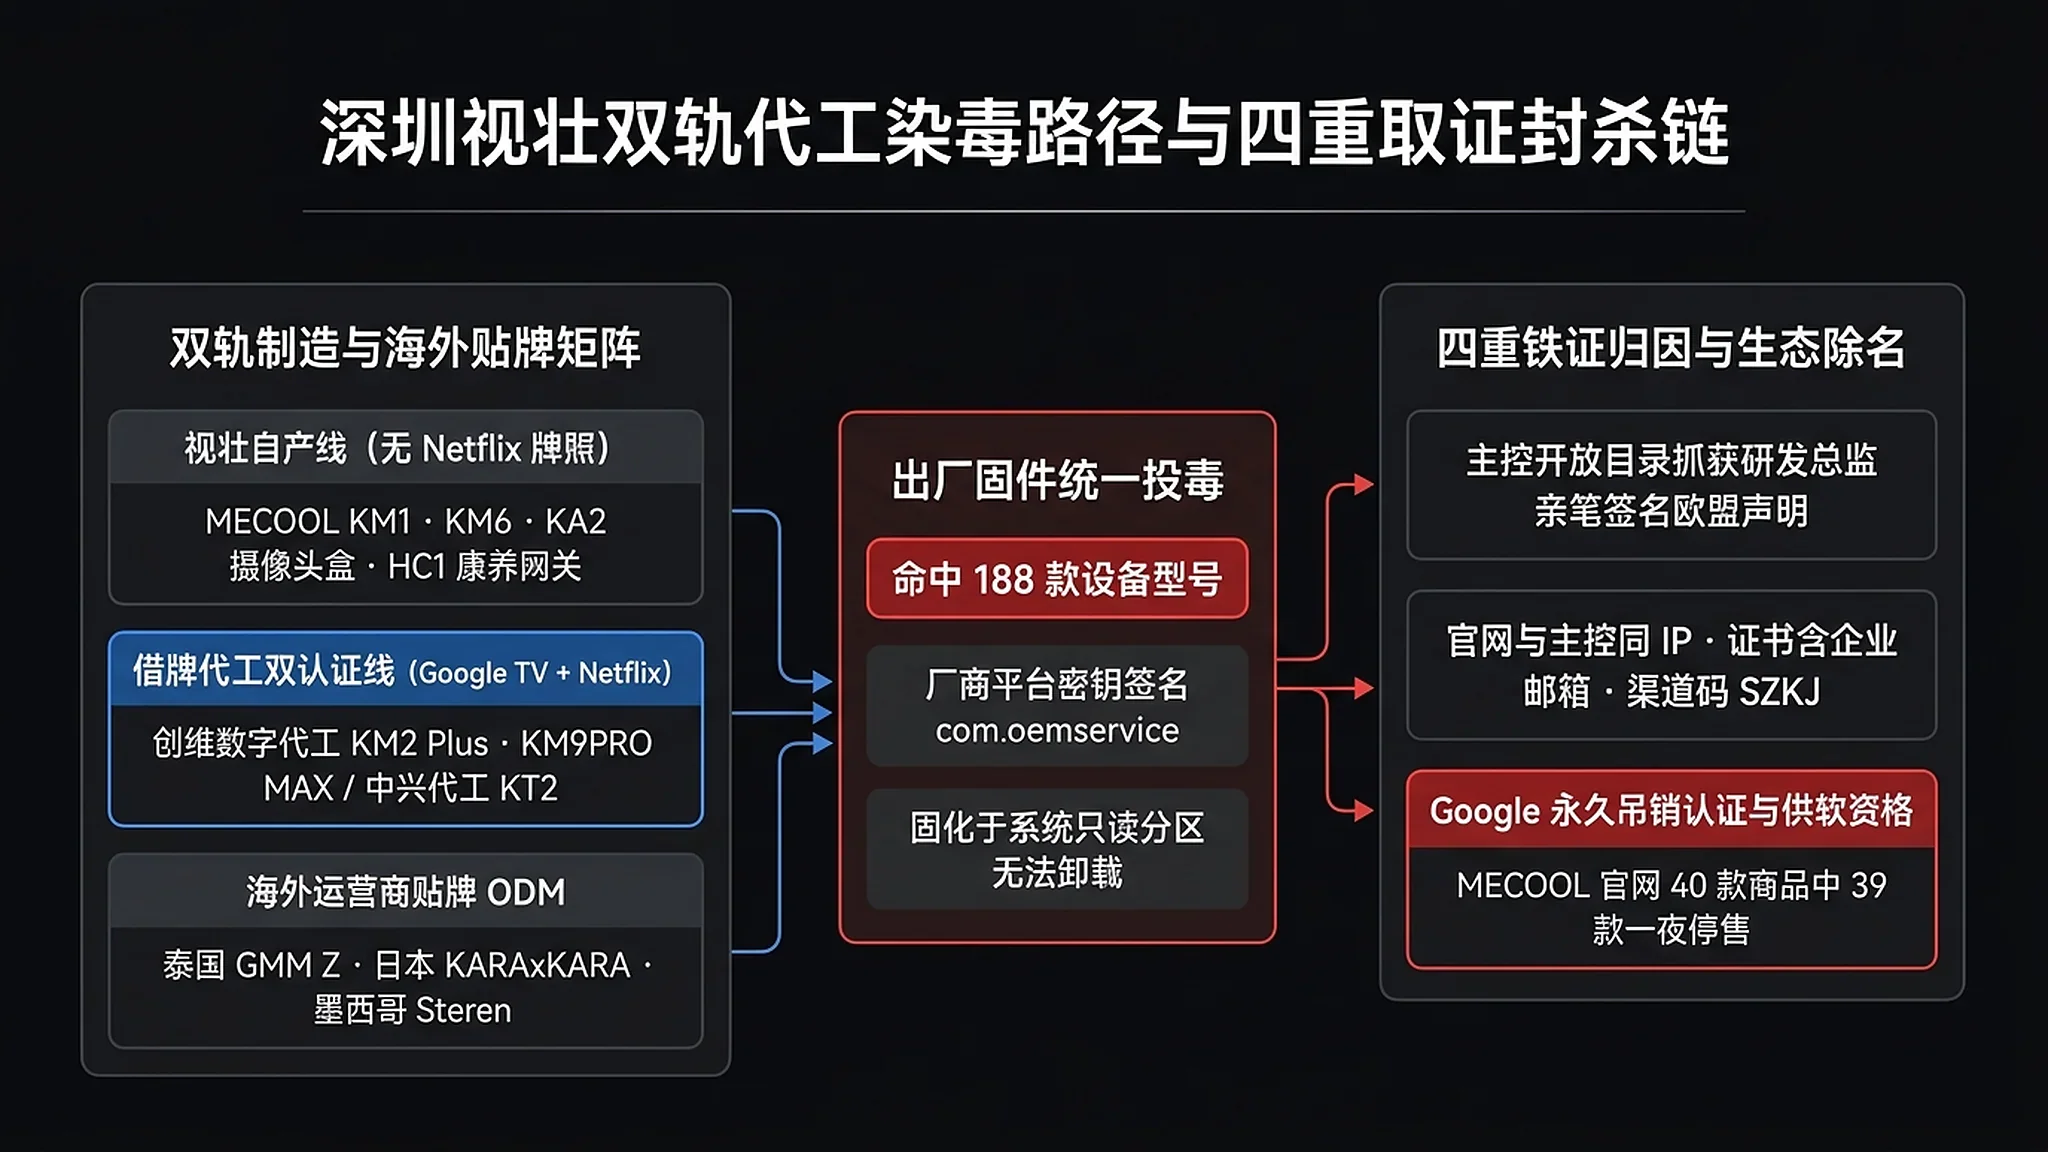
更值得警惕的是視壯科技自有品牌 MECOOL(及關聯白牌商城 YOKATV)背後的「雙軌代工」污染機制。
查閱產業權威資料庫 Android TV Guide 的視壯科技檔案可以看到,由於視壯科技自身並未取得 Netflix 官方嚴苛的 Hailstorm 硬體認證牌照,其產品線長期分為兩條軌道運作:不含 Netflix 認證的機型(如 KM1、KM3、KM6、KM7、KM8、KM9 Pro、KT1、KD1、KD2、KA1、KA2)由視壯自家工廠生產;而真正主攻歐美主流市場、主打 Google TV + Netflix 雙官方認證的明星機型,則交由手握牌照的創維數字(Skyworth Digital,代號 HP4... / HPR...,涵蓋 KM2、KM2 Plus、KM2 Plus Deluxe、KM7 Plus、KM9PRO MAX、KS3、KD3、KD5、MEgo1、MEon1)或中興(ZTE,代工 KT2)掛名硬體製造。
借大廠牌照代工的機型能倖免嗎?答案是否定的。Synthient 聯合美國電影協會(MPA)從正規零售通路買回拆解的基準樣機,正是搭載瑞昱 Realtek RTD1325 晶片、執行 Google TV(Android 12)的雙認證旗艦款 MECOOL KM9PRO MAX。儘管其系統屬性寫著 Manufacturer: SkyworthDigital,但實機韌體拆解證實,裡面分毫不差地預載了由 Skyworth Digital Technology 金鑰簽章的 com.oemservice(x.cpe)後門與 com.abc.nexus 載入器(必須客觀說明的是,七方調查報告均未指控創維數字或中興參與營運 XCPE,目前 Skyworth 仍正常保留在 Google 官方認證夥伴名錄中,而 Videostrong 與 MECOOL 已被徹底除名)。
除了 MECOOL 全系列淪陷,比對 Synthient 公開的 188 個受感染 ro.product.model 型號清單,視壯科技的 ODM 貼牌業務還把戰火燒向全球多國電信商與零售商——泰國付費電視巨頭 GMM Z 的 DongleTV1、日本共同電視(KYODO TV)關聯品牌的卡拉 OK 聲霸一體機 KARAxKARA(KARA-A2023)、俄羅斯電信商 MegaFon 的 KM8-ATV-MF,以及墨西哥大型電子零售商 Steren 的 INTV-ASIST 悉數中招。
封殺令落地的速度堪稱窒息。Google 不僅永久吊銷了視壯科技及其未來任何子公司、關聯實體的 Android 認證資格,還明令禁止其向任何其他認證廠商提供軟體元件。截至 2026 年 11 月 3 日,實測抓取 mecool.com 官方商城商品庫存 API 顯示,全站 40 款商品中有 39 款(97.5%,涵蓋全部機上盒、電視棒與投影機)已在一夜之間批次變更為 available: false 停售斷貨,只剩 1 款通用無線小鍵盤孤零零掛在架上;曾在 2023 年影片裡評測提及 MECOOL 的知名科技頻道 Linus Tech Tips,也在第一時間由主創 James Strieb 在 Reddit 具名發聲切割,連夜進後台把原片打上「惡意軟體騙局」警示並清空全部購買連結。
一台機上盒同時替三家代理商打工,從獨角獸到網銀盜轉跳板的寄生帳本
一家自報年營收 9,200 萬美元、擁有 90 多名研發工程師、直到封殺前一個月的 2026 年 9 月 28 日還有新款裝置 2AGKB-AIR 獲准 FCC 認證的成熟硬體廠,為什麼要冒著滅頂之災在出廠韌體裡從事黑產?
算一筆帳就懂了。外銷機上盒與貼牌代工早已殺成利潤薄如刀片的紅海,賣一台硬體只能賺買斷式的微薄辛苦錢;可一旦把全球百萬戶家庭客廳裡的常開裝置變成依流量與時數計費的住宅代理(Residential Proxy)出口節點與邊緣算力肉雞,這家代工廠就瞬間轉型成了旱澇保收的「全球家用寬頻包租公」。
在拆解這條地下變現鏈之前,有必要先釐清各家資安報告裡看似不同的幾組規模數字——它們並非相互矛盾,而是同一頭巨獸在不同觀測切面下的真實體量:
>130 萬台(聯盟共識下限)與1,472,554 台(TrendAI 四個月實測):七方聯合新聞稿採用跨平台去重後的保守下限「逾 130 萬台(涵蓋逾 200 個國家與地區)」;而 TrendAI 在 2026 年 6 月 3 日至 10 月 1 日的四個月取樣視窗內,於 170 多個國家的 206 款機型上實測捕獲了 1,472,554 台受感染裝置(其中約 133 萬台被排程執行代理與詐欺模組)、記錄了逾 23.6 億則 MQTT 控制訊息,並累計萃取出多達 3,849,226 個獨立家用與行動寬頻公網出口 IP(日均可用逾 18.2 萬個,單日峰值 36.65 萬個)。Synthient 執行長 Benjamin Brundage 對 KrebsOnSecurity 直言,考量到六年累計出貨基數,「受影響裝置的真實規模很可能要高得多,這大概是我們迄今見過針對預載後門電視盒的最大規模打擊行動」。≥1,000 萬台(連帶阻斷的下游生態規模):借道視壯科技後門買流量的逾 12 個下游惡意軟體與代理家族,同時還在其他白牌裝置與側載管道裡養著龐大的節點池。Google 此次透過法律程序把這批下游家族的 C2 網域一舉瓦解,直接切斷了犯罪集團對額外至少 1,000 萬台其他受感染裝置的存取通道。
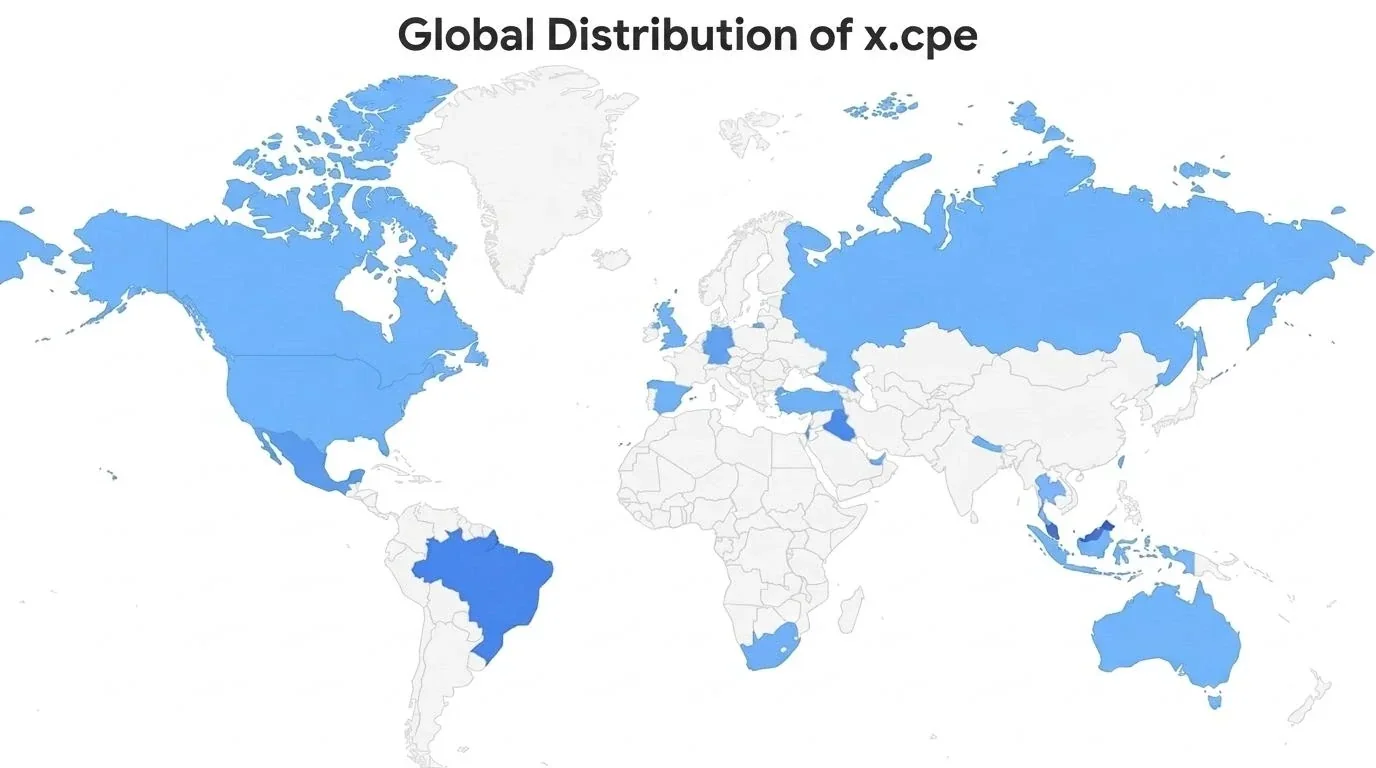
對照 GTIG 發布的全球分布圖與 TrendAI 的精確國別與地區統計,視壯科技「專坑海外與跨境市場」的出貨結構一目了然:受感染裝置排名前五的地區依序為馬來西亞(300,390 台,遙遙領先居冠)、巴西(150,080 台)、伊拉克(124,298 台)、墨西哥(94,588 台)與台灣(88,350 台);歐美與亞太成熟市場同樣未能倖免,其中美國 43,871 台、德國 39,065 台、英國 29,489 台、香港 27,669 台。
為了把每一台客廳肉雞的剩餘價值榨乾,同時又不讓看 4K 影片的用戶因為畫面卡頓起疑,視壯科技在後台寫出了一套極其老練的排程邏輯:
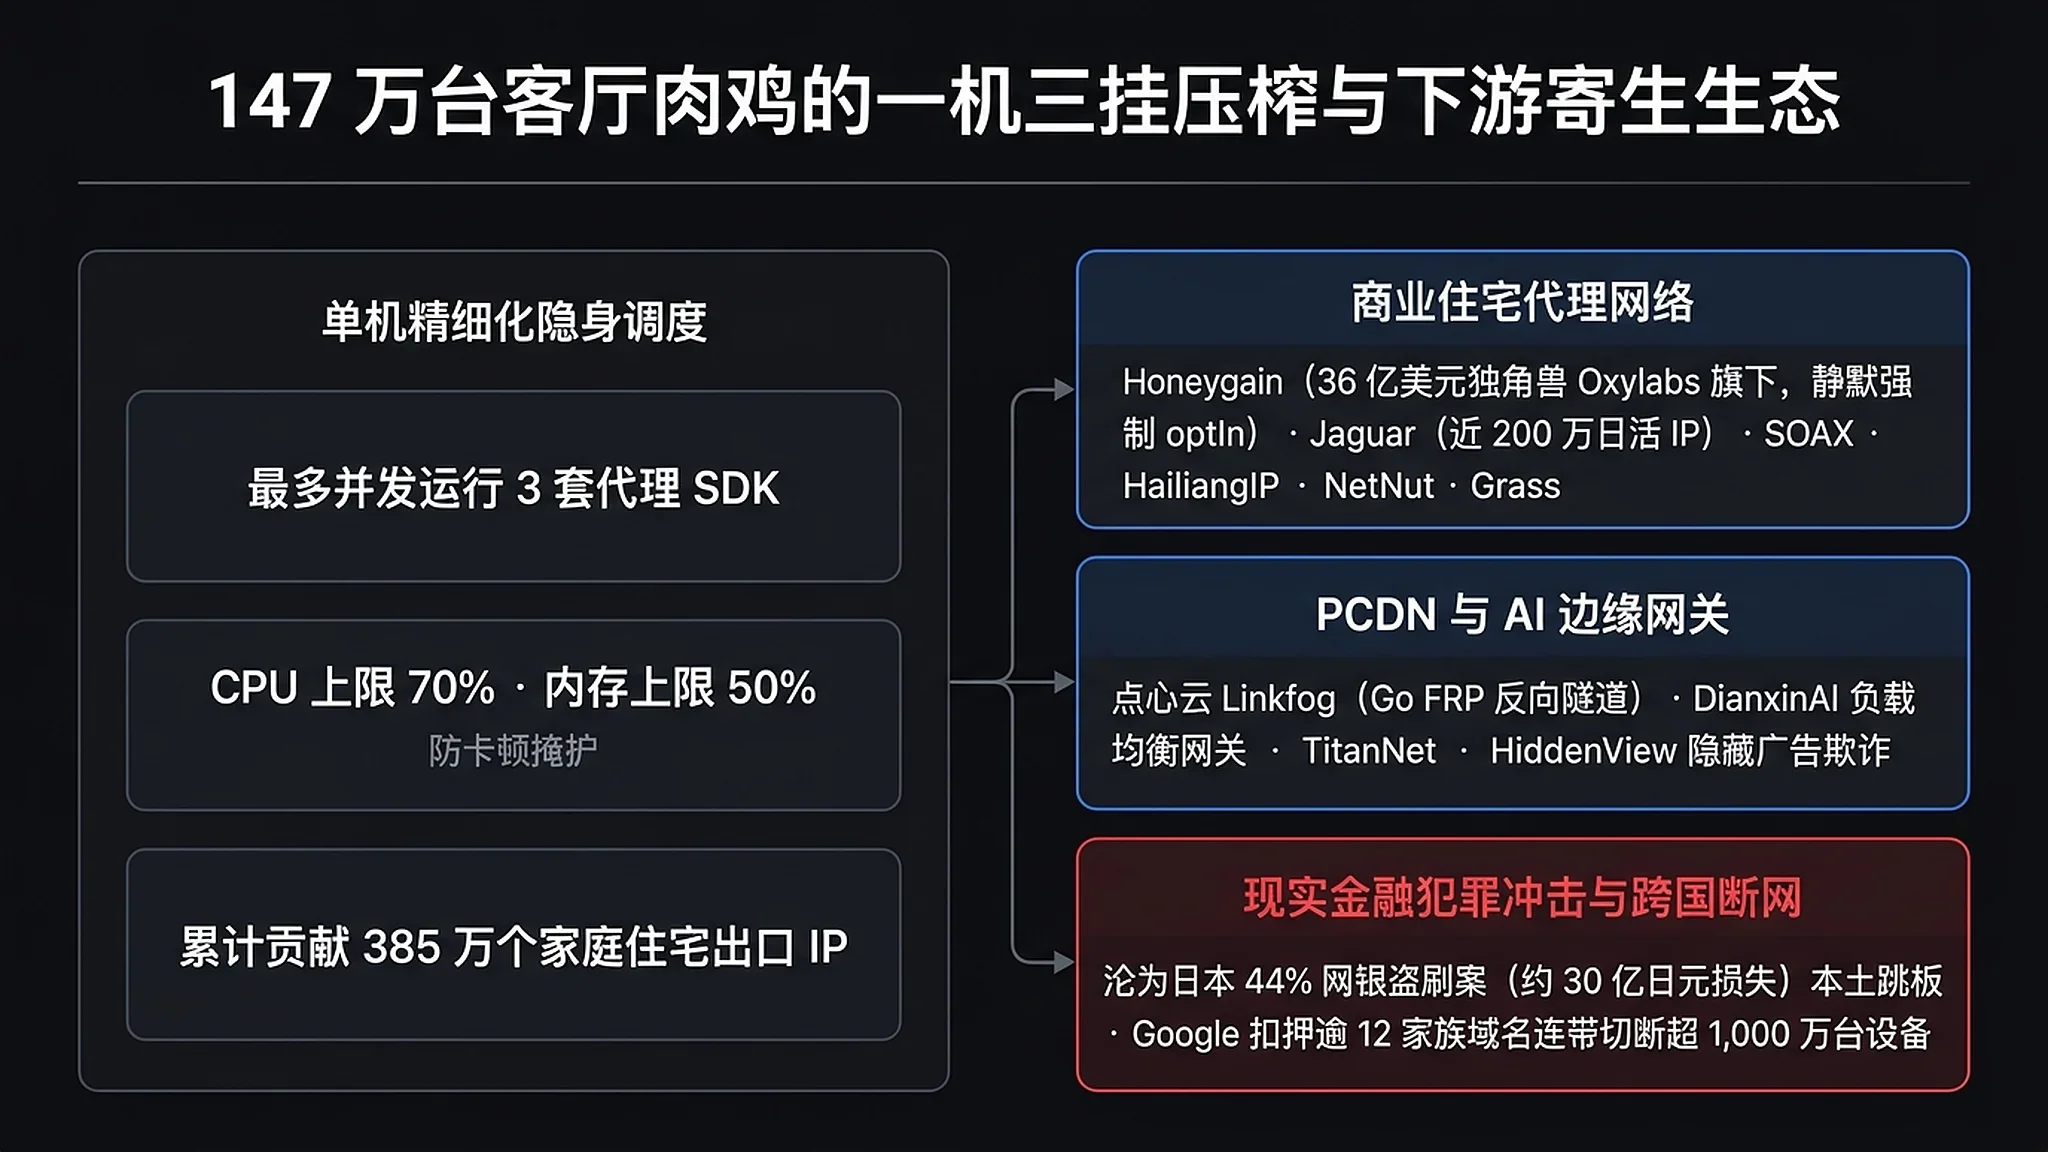
GTIG 逆向分析發現,視壯科技在單台電視盒上最多同時並行執行 3 套同質化的住宅代理 SDK,依全球 6 個時區伺服器池(Pool1–Pool6)分流賣頻寬;與此同時,MQTT 派送的 ext/lib/config 策略專門劃定了硬體資源紅線——例如把點心雲模組的 CPU 使用率死死壓在 70% 以內、記憶體上限壓在 50%、磁碟讀寫限制在 5000。只要電視盒不當機、追劇不轉圈緩衝,絕大部分家庭就算路由器後台每天偷跑掉幾十 GB 陌生流量也根本毫無察覺。
而順著 com.abc.nexus 拉取的 13 款下游變現模組往上追查,一整批平時在歐美科技圈西裝筆挺、滿口「合規道德蒐集(ethical sourcing)」的商業數據獨角獸與上市公司紛紛現出原形:
- 估值 36 億美元獨角獸旗下的
AppSalt / Honeygain:程式碼逆向分析抓了個現行——該模組從libnative_keys.so讀取金鑰後,跳過一切使用者知情同意彈跳視窗,直接呼叫optIn()強制把家用寬頻靜默拉入代理網路;更心虛的是,它在啟動時專門檢查安裝來源,一旦發現自己是從官方 Google Play 商店安裝的就立刻終止退出,專門躲避應用程式商店的合規審查。KrebsOnSecurity 指出,Honeygain 的立陶宛母公司 Oxylabs 才剛在 2026 年 10 月拿到華平投資(Warburg Pincus)領投的 1.3 億美元鉅額融資,頂著 36 億美元估值風光改名為 Source,面對媒體詢問至今一言不發。 - 屢遭清剿又借屍還魂的跨國代理巨頭:Lumen Black Lotus Labs 的骨幹網路遙測揭開了驚人的寄生規模——利用 ARM NEON 指令加速 ChaCha20 加密通道的 Jaguar 代理模組全球日活近 200 萬個受害 IP,在今年 1 月 Google 瓦解全球最大代理網路 IPIDEA 後,正是靠著視壯科技的韌體預載迅速回血;知名商業代理品牌 SOAX(日均 80 萬、峰值近 130 萬受害 IP)的子網域伺服器,直接掛著本次遭 Google 扣押凍結的 XCPE 關聯網域
emkmoh.com的 TLS 憑證;HailiangIP(海量 IP,峰值逾 100 萬受害 IP)靠另一枚被封鎖網域io.pyuio.com:8700引導新節點;GaGaNode則像俄羅斯娃娃般層層串聯拉起EarnFM(日均近 60 萬 IP)以及關聯以色列那斯達克上市公司 Alarum(NetNut 母公司)的 PopaNet——後者明明在今年 7 月剛遭 FBI 與 Google 聯合清剿,轉頭又在電視盒韌體裡死灰復燃。此外,視壯科技還專門客製化派發了當紅去中心化 AI 爬蟲代理專案 Grass 的用戶端com.vs.grass(直接戳破了 Grass 創辦人去年公開聲稱「與任何電視盒廠商毫無關聯」的表態)。 - 中國 PCDN 與搖身一變的
DianxinAI邊緣閘道器:在頻寬變現端,北京領霧科技旗下的點心雲(Linkfog)釋出 Go 原生程式lw_android_agent,透過 FRP 反向通道將海外與台港澳家庭機上盒變成 PCDN 節點;TrendAI 更揭露點心雲旗下正營運名為DianxinAI的邊緣連線型負載平衡 AI API 閘道器,直接把靜默劫持的家用寬頻包裝成大型語言模型 API 轉發與邊緣算力資源兜售。同處一室的還有TitanNet、Traffmonetizer,以及靠隱藏 WebView 在背景無聲偷刷廣告點擊的Moyu、Bird、Fission與HiddenView。
GTIG 在報告中罕見地撕下了整個商業住宅代理產業的遮羞布:
"Residential proxy providers have been able to flourish under the guise of legitimate businesses. While some providers may claim to behave ethically and only enroll devices with the clear consent of consumers, any claims of 'ethical sourcing' must be backed by transparent, auditable proof of user consent. In our analysis, these proxy operators only seek consent when they are forced due to platform policy and enforcement. Silent opt-in without user consent remains the most prevalent means by which devices are turned into exit nodes." (住宅代理服務商一直得以披著合法商業外衣大肆擴張。儘管部分業者聲稱其行為合乎道德、僅在獲得消費者明確同意後才將裝置納入網路,但任何關於「道德蒐集」的宣稱都必須有透明、可稽核的使用者同意證據作為支撐。在我們的分析中,這些代理營運方只有在迫於平台政策與執法壓力時才會徵求同意。未經使用者同意的靜默入網,依然是將裝置轉化為出口節點最普遍的手段。)
千萬別以為電視盒被掛上代理只是「家裡網速慢一點」的小事。當犯罪分子花幾美元租下你家的真實寬頻出口 IP,你家的路由器在銀行、政府機關網站與電商風控系統眼裡,就成了替駭客流量洗白的「在地良民身分證」。
這正是日本警察廳(NPA)此次作為全球唯一公開具名的國家級執法機關直接投入行動的原因。根據日本警察廳聯合總務省、情報通信研究機構(NICT)發布的官方執法通報與《網路警察局通訊》,令和 6 年(2024 年)日本全國發生的 4,369 起網路銀行非法轉帳重大案件中,多達 1,918 起(佔比約 44%)都是境外駭客藉由日本家庭廉價電視機上盒組成的住宅代理跳板所發動的:
「このような踏み台となるIoT機器は「レジデンシャルプロキシ」と呼ばれ、令和6年にはインターネットバンキングに係る不正送金事犯の被害額のうち少なくとも約30億円がこれらを経由した攻撃により生じたものであることが判明しています。」 (此類淪為攻擊跳板的 IoT 裝置被稱為「住宅代理」,現已查明,令和 6 年網路銀行非法轉帳案件的財損金額中,至少約 30 億日圓是由經由這類裝置中繼的攻擊所造成的。)
為了斬斷這條跳板鏈,日本警察廳在 2026 年 9 月專門召集成立了「住宅代理對策聯盟」。而在協調世界時 2026 年 10 月 30 日,跨國斷網收網行動正式打響(註:截至 11 月 3 日,Google 發起網域扣押的具體美國聯邦法院民事訴訟案號尚處密封期未公開解封)——Verisign 頂級註冊局原始 RDAP 檔案記錄下了精準到秒的雷霆凍結:視壯科技註冊於阿里雲(萬網)名下的兩枚核心主控網域 anyevonline.com 與 szbboys.com,分別於當日 06:18:11Z 與 06:18:14Z(前後僅差 3 秒)被同步設為 clientHold 凍結狀態,DNS 直接回傳 NXDOMAIN;數小時後,GoDaddy 名下的 pyuio.com(13:14:38Z)與 Cloudflare 名下的 emkmoh.com(16:53:06Z)應聲斷網,Lumen Black Lotus Labs 則同步在全球一級骨幹網路對關聯代理伺服器實施了空路由(Null Route)黑洞阻斷。
鎖死 Bootloader 焊死自救退路,為什麼斷掉主控後仍須報廢硬體
主控網域遭凍結、伺服器被封鎖之後,目前海外科技與硬體圈出現了兩種極其危險的樂觀錯覺。
第一種錯覺以 9to5Google 的報導為代表,認為既然 Google 已經端掉了派發惡意模組的 C2 網域,消費者手裡的認證電視盒「應該可以安全繼續使用了」。對此,參戰的 TrendAI、Synthient 以及 Android Authority、Android Central 給出了截然相反的硬派警告——涉事裝置依然高度危險,唯一安全的處置方式是立即拔掉網路線、永久報廢硬體,並修改所有曾在機上盒登入過的帳號密碼。
TrendAI 在技術報告裡把底層死結講得非常透徹:
"Owners cannot remove the implant themselves. It runs as a system app signed with the manufacturer's key, so cleanup needs vendor action, platform protection or replacement of the device." (裝置擁有者無法自行清除該植入程式。它以製造商金鑰簽章的系統應用程式身分執行,因此清理工作必須仰賴廠商行動、平台級防護,或是直接更換裝置。)
雲端打掉一批網域,根本動不了焊在本機唯讀 /system/ 與 /oem/ 分割區裡的後門母體。就算你在設定選單裡按十遍「恢復原廠設定」,清空的也只是 /data/ 使用者分割區,重新開機瞬間 BootReceiver 又會從 /oem/ 把木馬原封不動裝回來;更何況 Plume 已經抓到今年 9 月底上線的第四代純 C++ 木馬 dw1 早已切向仍在活躍的備用網域體系,且不少機器的 Play Protect 與核心層級 SELinux 防線早已被徹底破壞,留在家用區域網路裡就是一顆隨時可能遭二次接管的定時炸彈。
第二種錯覺則在海內外刷機玩家與二手硬體圈流傳甚廣——「外銷電視盒買回來別用原廠系統,自己刷個開源乾淨的 CoreELEC 或 Armbian 不就得了嗎?」
放到五年前的老舊 AOSP 公版電視盒上,這話或許成立;但放到本次重災區的 MECOOL 正版認證機上盒上,這條路早已被徹底焊死。
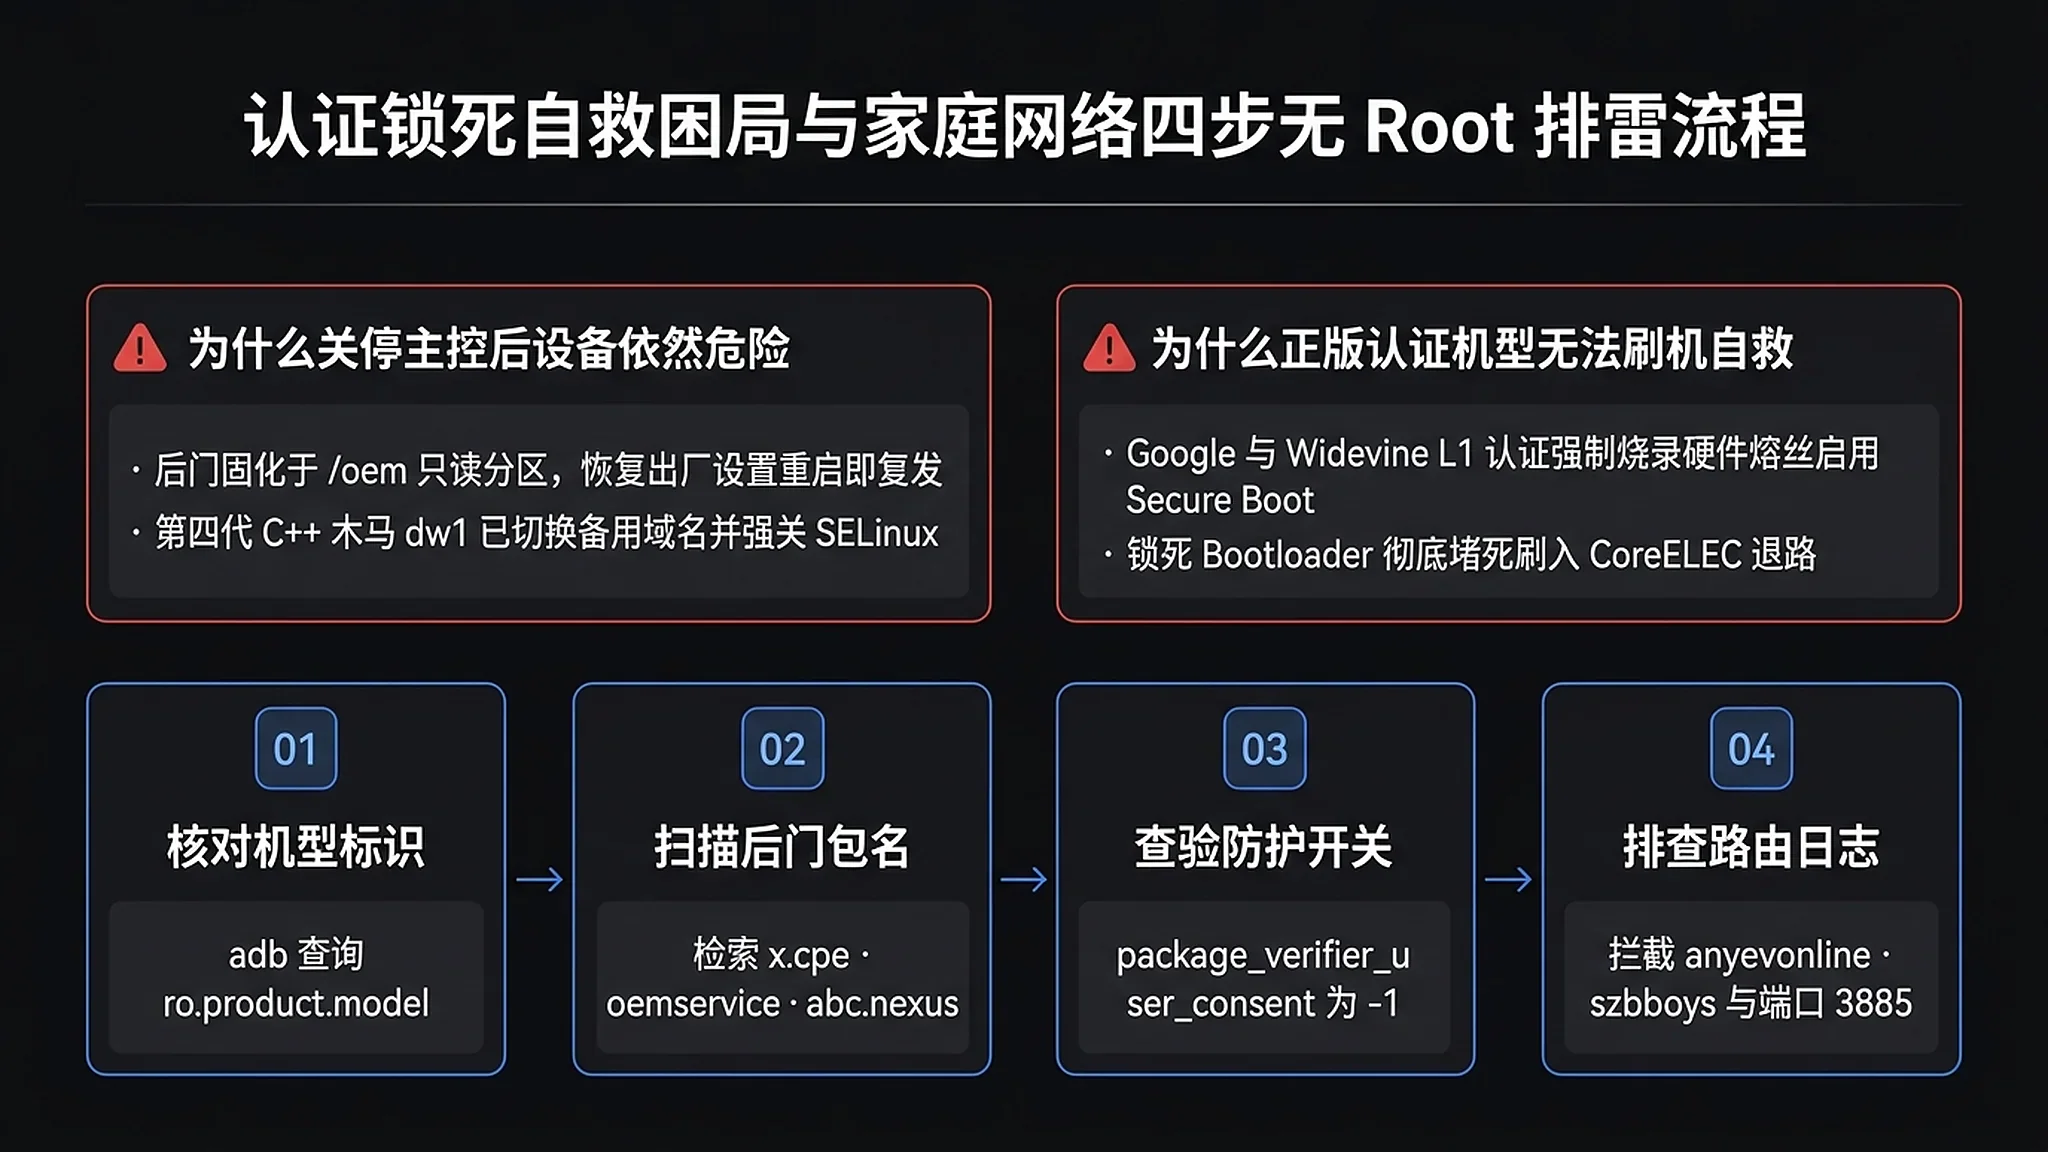
這恰恰是整起事件最讓 Reddit 與 Hacker News 開發者社群憤怒的制度性諷刺:為了滿足 Google 官方認證與 Netflix Widevine L1 高畫質版權保護的強制規範,MECOOL KM2、KM2 Plus、KM7 Plus、KM9PRO MAX、KT2、KD1–KD5 等正規認證機型在出廠前就已經實體燒錄硬體保險絲(eFuse)啟用了安全啟動(Secure Boot),並永久加密鎖死了 Bootloader。硬體底層只認廠商手裡的私鑰簽章,任何外部開源核心或第三方系統一律拒絕引導開機——CoreELEC 官方社群維護者與買家實測討論串早在兩三年前就已確認,認證版 MECOOL 根本不可能刷入 CoreELEC,而新款 KM9PRO MAX 採用的瑞昱 Realtek RTD1325 晶片更是連主線開源驅動程式支援都沒有。
一邊在 2026 年以「保護使用者安全」為由步步緊縮一般 Android 使用者的應用程式側載(Sideloading)權限,另一邊既沒能在出廠審查時攔住持牌 OEM 的韌體木馬,還讓獨立資安研究員 Ethan Nelson-Moore 在 Hacker News 具名抱怨「手頭正分析另一批市售認證手機與平板預載 Triada 木馬,卻連向 Google 順暢通報的管道都找不到」;等到東窗事發,廠商拍拍屁股下架跑路,被鎖死 Bootloader 的上百萬台正版硬體除了淪為電子垃圾,連重灌乾淨系統搶救一下的權利都被剝奪殆盡。
華語圈玩家關心的三個外圍連帶疑問
事件發酵後,華語社群不少用過電視盒與智慧電視的讀者也對自家的裝置捏了一把冷汗。結合一手認證檔案與鑑識清單,可以把最集中的三個疑問一次釐清:
- 外銷神機
X96 Max更新後跑滿上傳頻寬,是不是視壯科技幹的? 並不是同一家。查閱美國 FCC 無線電認證原始檔案可知,正牌X96 Max(及X96 Mini、X96 X4)的製造商是深圳市賽倫特科技有限公司(Shenzhen Amediatech,FCC 代碼2AI6D),與視壯科技(2AGKB)無股權關聯,也不在本次 XCPE 的 188 個感染型號清單中。但不少外銷 AOSP 電視盒在系統 OTA 或第三方改機包裡偷塞中國商業 PCDN 導致上傳連線數飆破數萬,確實是同源的產業頑疾。 - Apple TV、中國市售主流電視盒、電信商 IPTV 與斐訊 N1 受影響嗎? 封閉生態的 Apple TV、未刷機的中國市售正規零售電視盒(小米盒子、天貓魔盒、當貝、騰訊極光)以及三大電信商原廠未改裝的寬頻 IPTV 機上盒,均不受本次事件影響。唯一的例外陷阱在二手刷機圈——Synthient 的真實受感染名單裡赫然出現了常見的中國電信商機上盒型號
E900V22C與TX3MINI,根源在於部分閒魚二手平台上流通的「電信商盒子改全網通原生 Android TV 刷機包」直接擷取移植了同款晶晨 Amlogic 晶片的 MECOOL 韌體底包,把後門原封不動搬了進來。同理,斐訊 N1 若刷入開源社群透明編譯的 OpenWrt、Armbian 或 CoreELEC 則完全安全,但若刷過來源不明的 MECOOL 移植版電視韌體則務必排查。 - 近期頻頻被提起的「三星電視監聽截圖風波」又是怎麼回事? 那是 2026 年 10 月引爆的另一條智慧大螢幕隱私戰線——10 月 6 日美國加州北區聯邦法院受理集體訴訟(Tillery v. Samsung,案號
3:26-cv-11448),指控三星電視內建自動內容辨識(ACR)以約每秒 2 次的高頻率,對包含外接 HDMI 電腦與遊戲主機在內的畫面擷取建檔,波及全美約 7,300 萬名觀眾;10 月下旬又有研究員聲稱在 2025 年款三星 Tizen 韌體裡發現無麥克風機型主動搜尋外接聲霸(Soundbar)麥克風收音(Malwarebytes 報導註明該單一來源逆向說法尚待獨立第三方完整重現)。雖然性質屬於商業越界蒐集而非地下犯罪殭屍網路,但同樣敲響了客廳大螢幕裝置的隱私警鐘。
家用網路四步免 Root 快速排雷法
如果你家裡正在使用跨境網購的 Android TV 電視盒、外銷電視棒或刷過第三方改版韌體的二手機上盒,不需要拆機也不用取得 Root 權限,打開機上盒的開發人員選項連接電腦 adb,配合路由器後台就能在五分鐘內完成精準驗身:
# 1. 核對裝置型號與 MECOOL 專屬系統屬性(命中 MECOOL 或 188 款涉事型號即屬高風險)
adb shell getprop ro.product.model
adb shell getprop ro.mecool.device

# 2. 檢索唯讀韌體與系統套件清單是否包含歷代 XCPE 後門與載入器套件名稱
adb shell "pm list packages -f | grep -Ei 'x\.cpe|oemservice|abc\.nexus|vs\.grass|system\.ntp|sso\.auth|vsota|debugtools'"

# 3. 查驗 Google Play Protect 全域驗證開關(從未手動關閉卻回傳 -1 即遭竄改)
adb shell settings get global package_verifier_user_consent
第四步則是打開家裡的軟路由、OpenWrt、AdGuard Home 或 Pi-hole 查詢日誌,檢索這台電視盒的內網 IP 是否曾週期性請求 *.anyevonline.com、*.szbboys.com、*.yokatvonline.com、webnest.columbus2024.com、webnest.linkfog.cn、connect.sdk.absolut.fit,或持續嘗試向外網發起 TCP 3885–3887 連接埠連線。即使相關主控網域已被註冊局凍結並回傳 NXDOMAIN,殘留後門依然會像幽靈一樣不斷發起重新連線試探——一旦命中上述任一指標,請直接斷電拔線,千萬不要抱持任何「靠防火牆擋住網域湊合著用」的僥倖心理。
當種下後門的代工廠帶著攝影機轉向 AI 陪伴機器人
如果故事只停在 MECOOL 商城停擺與百餘萬台電視盒報廢,這充其量只是一樁傳統機上盒代工廠的自毀公案。真正讓人背脊發涼的伏筆,藏在視壯科技如今對外展示的新名片裡。
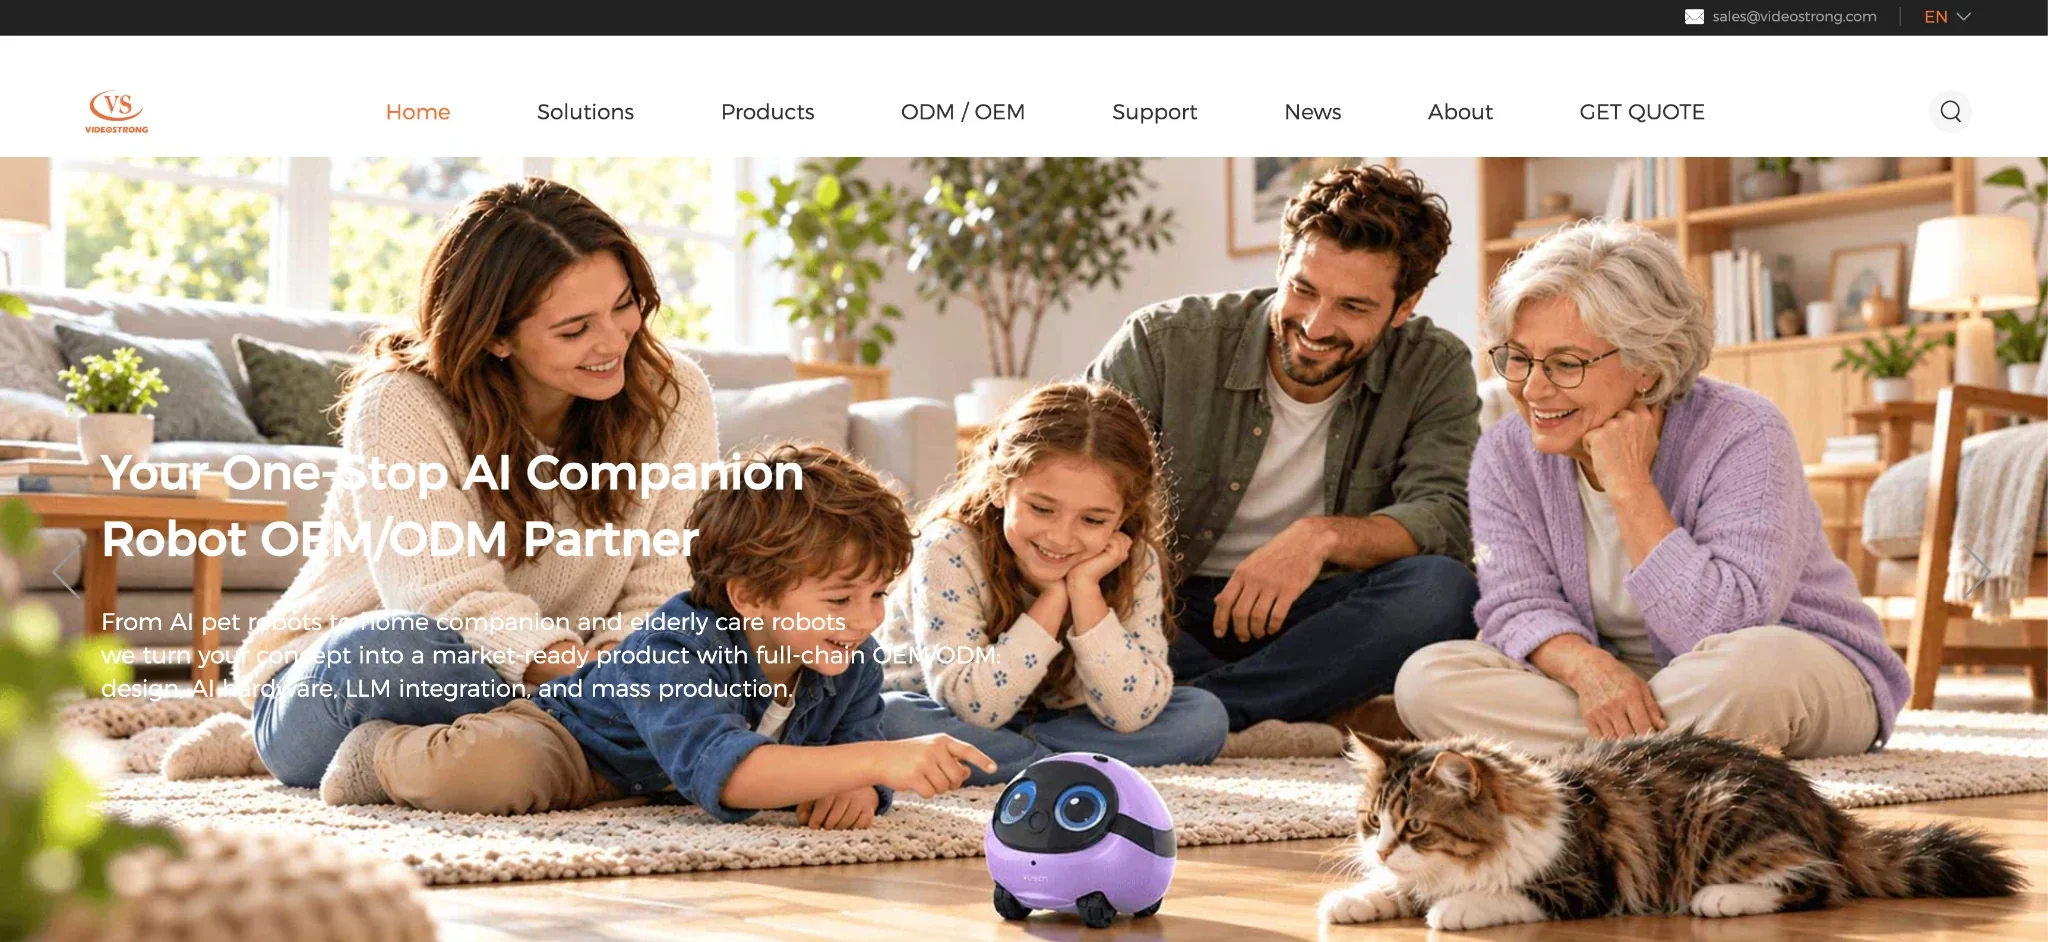
現在打開視壯科技中文官網與英文入口網站,昔日主打的機上盒早已退居次席,首頁最醒目的版位已經全面換成了**「陪伴機器人 OEM/ODM 廠家|寵物·家庭·養老陪伴機器人定製」**。公開專利檔案顯示,該公司已在 2025 年 8 月拿下了中國國家發明專利《一種基於養老機器人的健康監測方法及其養老機器人》(CN118969200B),目前面向全球貼牌客戶主推內建 1080P 紅外線夜視攝影機與全屋移動巡航監控功能的 PCR03 輪式 AI 寵物陪伴機器人、8 核心 RISC-V 仿生機器狗、基於樂鑫 ESP32-S3 串接雲端大型語言模型的桌上型語音陪伴機器人,以及地平線旭日 5(10 TOPS)邊緣開發板 VS-DX5。
實事求是地說,截至 2026 年 11 月 3 日,尚無獨立資安機構針對其 2026 年新款 PCR03 移動寵物機器人或非 Android 架構的 ESP32-S3 桌上型機器人發布過拆機檢出後門的報告,我們不能在缺乏二進位實證前將新款機器人直接等同於已染毒裝置。
但同樣白紙黑字寫進一手鑑識檔案裡的事實是,視壯科技此前推向市場的智慧長照遠距醫療閘道器 HC1(AI Home Care Hub)——一款專門連接長輩血壓計、血糖機、跌倒偵測雷達並承擔電視端遠距醫療視訊問診的居家照護中樞——以及內建 100° 廣角高畫質攝影機與 5 公尺遠場雙麥克風陣列的視訊通話機上盒 KA2(MECOOL NOW),雙雙明確出現在 Synthient 公布的 XCPE 殭屍網路真實感染型號清單中。這也直接印證了 GTIG 報告開篇那句看似不起眼的警告——除機上盒外,後門同樣出現在「遠距醫療設備、卡拉 OK 機與數位看板」裡。
過去,一台窩在電視櫃角落裡的機上盒被種下後門,最壞的結果是替地下犯罪集團轉發網銀盜轉流量、被擷取電視螢幕畫面或是掃走家裡的 Wi-Fi 清單;而今天,同一條習慣把出廠韌體當成售後收租管道的 ODM 供應鏈,正帶著高畫質夜視攝影機、遠場麥克風陣列與全屋自主移動底盤,以白牌貼牌的方式源源不斷地湧向獨居長輩的臥室與孩子的客廳。
深圳視壯這 147 萬台認證電視盒的崩塌,給所有智慧硬體買家與下游品牌商敲碎了最後一層濾鏡。外殼上的「官方認證」貼紙保不住唯讀分割區裡的私貨,鎖死的 Bootloader 更救不了監守自盜的內鬼。對採購 ODM 方案的品牌方而言,交付前獨立解包稽核韌體二進位檔與外聯基準已是生死線;而對我們每一個一般家庭來說,永遠別把電視盒、廉價攝影機與來路不明的陪伴硬體跟自己的主力電腦、手機和 NAS 放在同一個區域網路網段裡——在路由器上花三分鐘把它們關進徹底隔離的訪客 VLAN,大概是這個萬物皆可預載後門的時代裡,成本最低也最管用的自保底線。