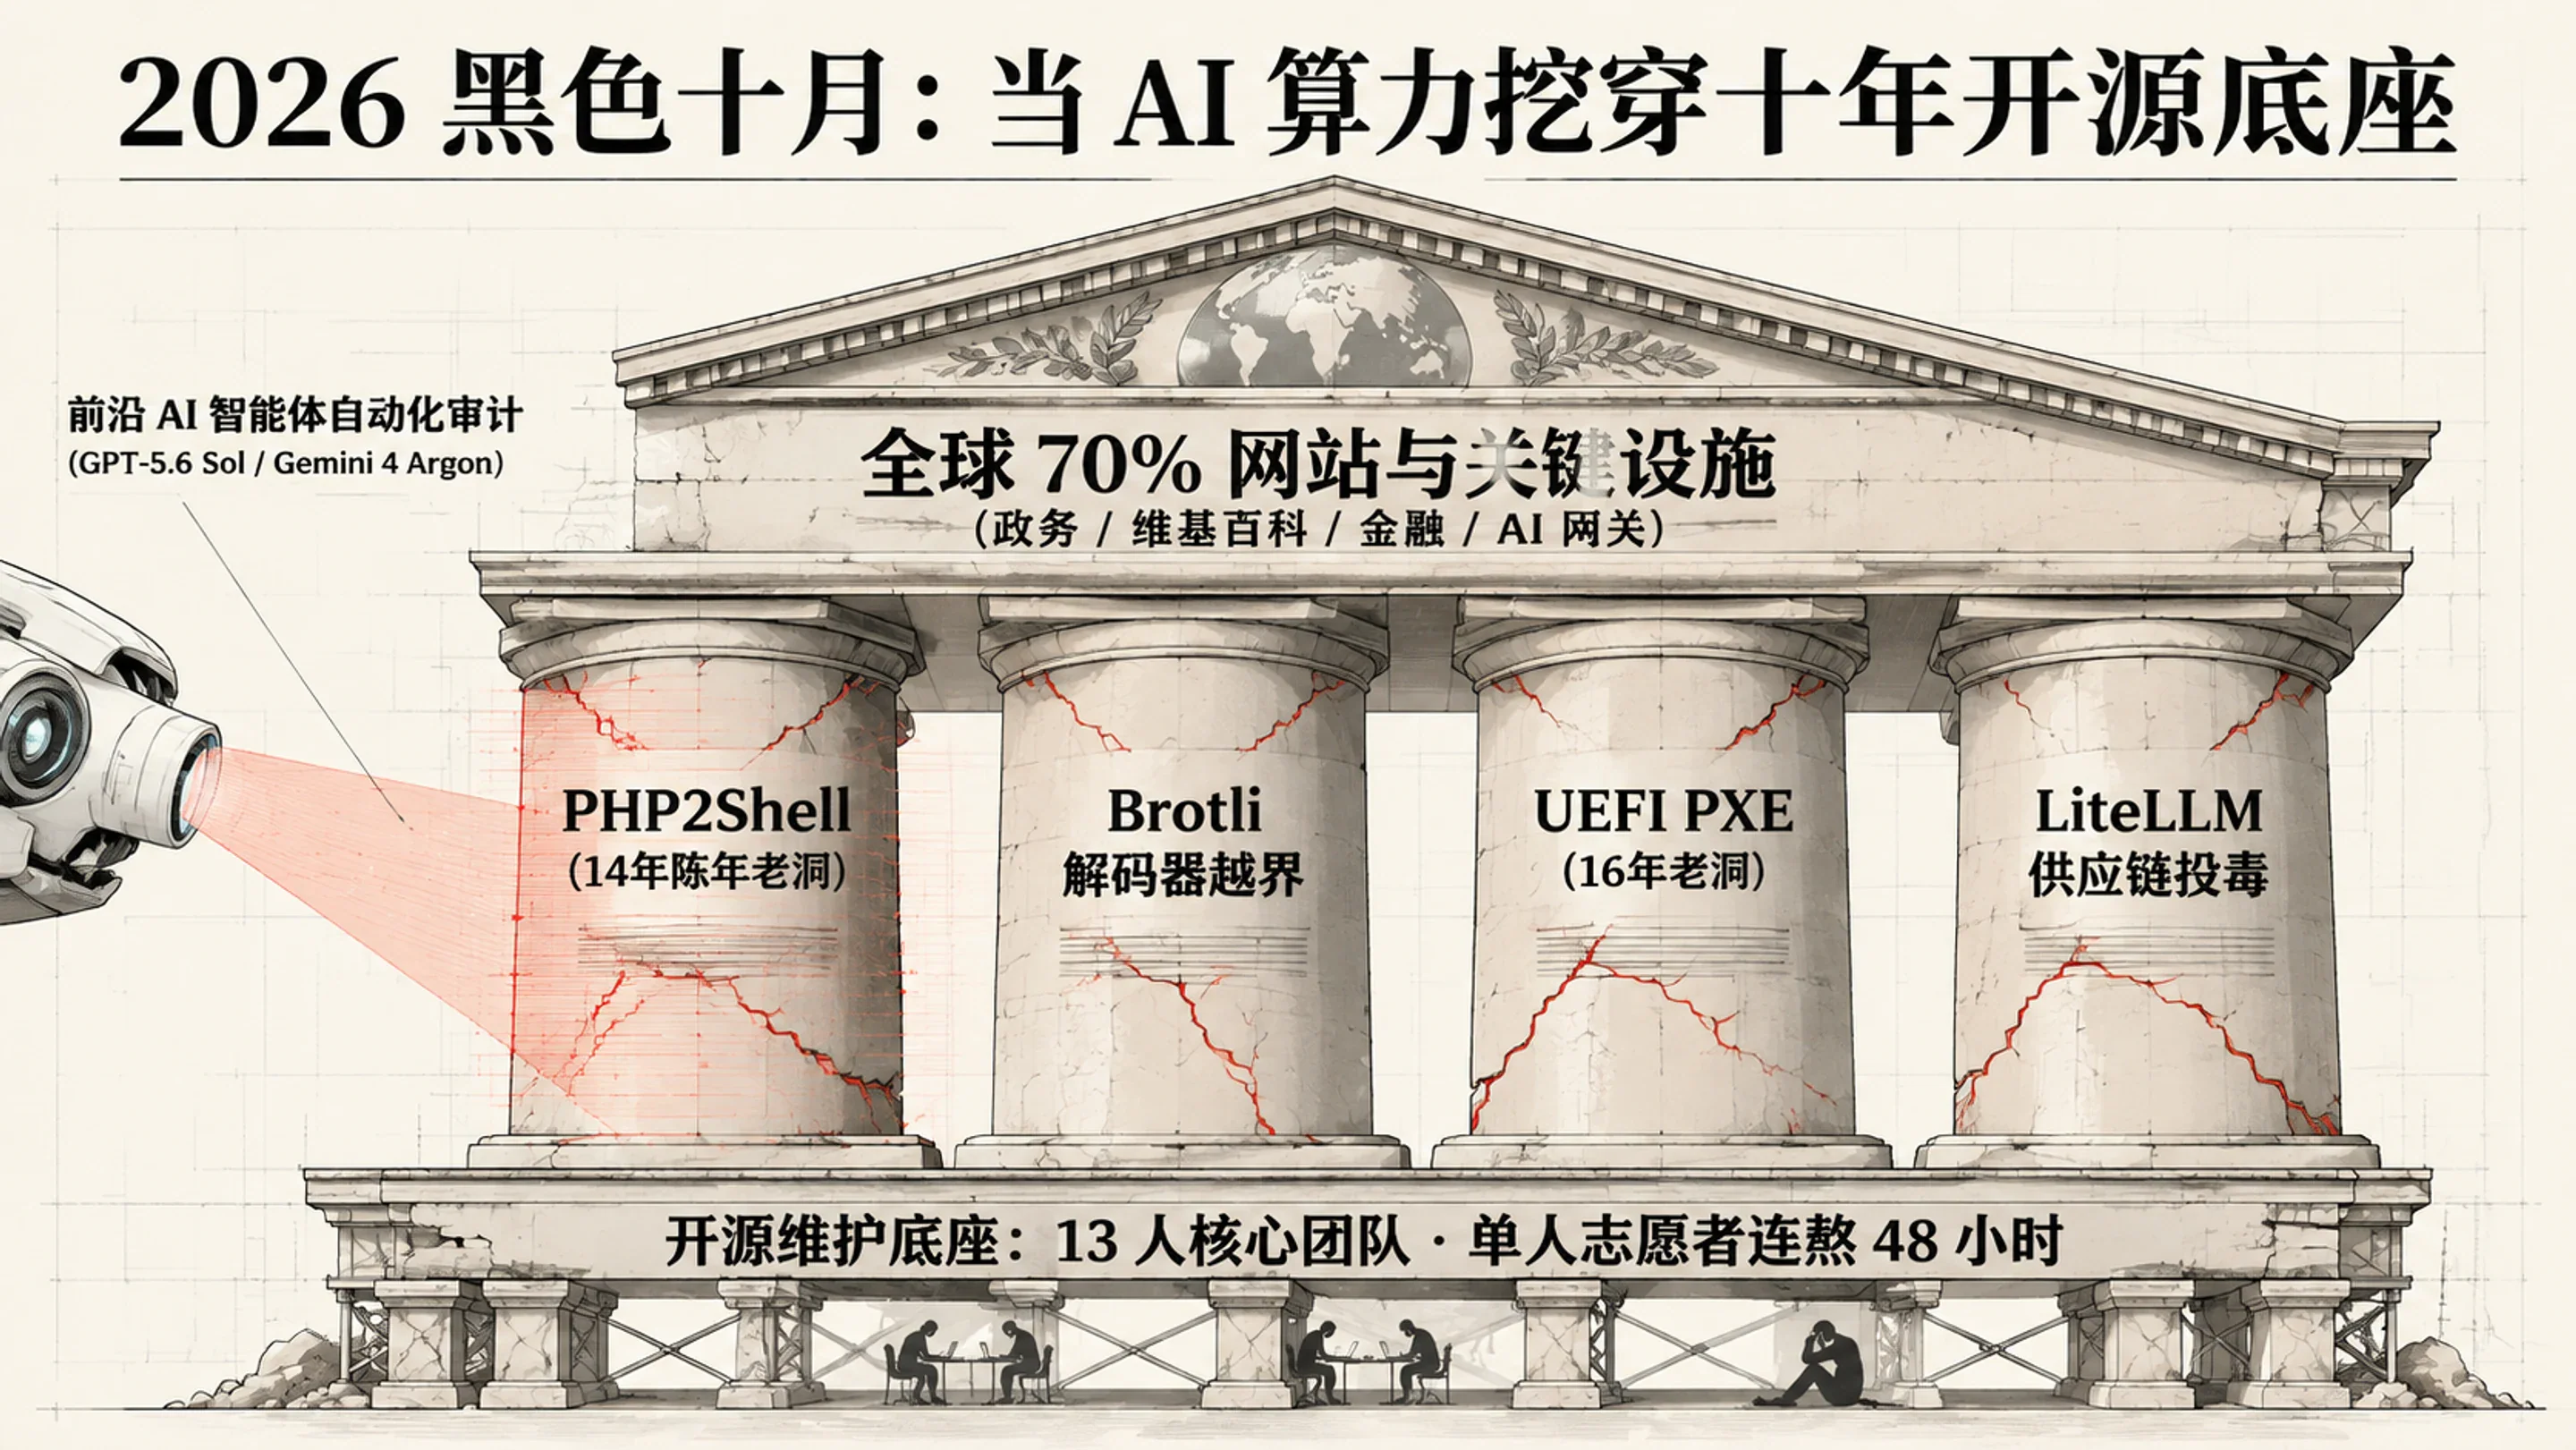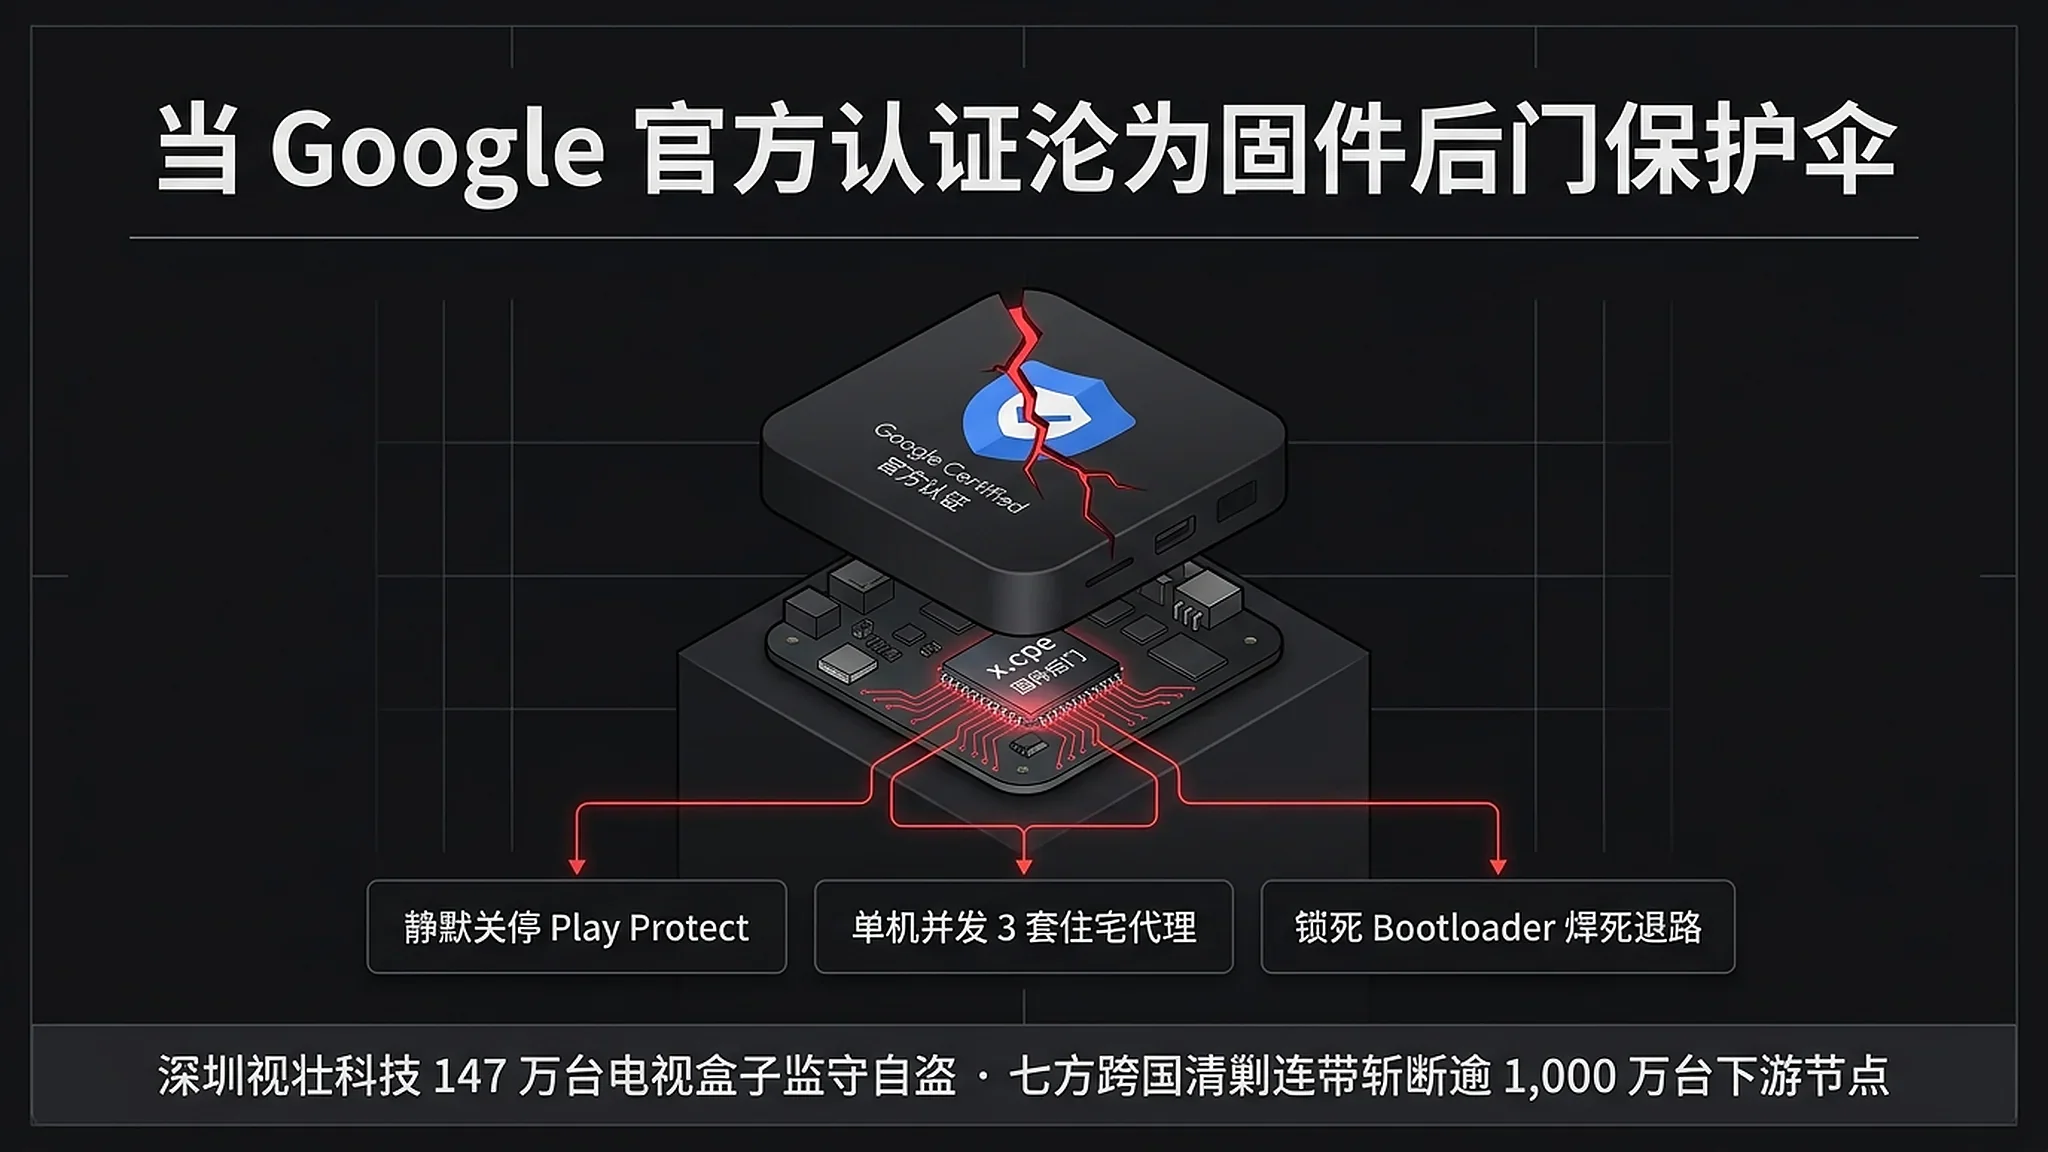
2026年11月2日から3日にかけて、Google脅威インテリジェンスグループ(GTIG)は日本の警察庁(NPA)およびPlume、TrendAI、Lumen Black Lotus Labs、HUMAN Security、Synthient(モーション・ピクチャー・アソシエーション[MPA]と連携)の7機関による国際共同テイクダウン作戦を実施しました。これにより、130万台以上(TrendAIによる4カ月間の制御チャネル実測では1,472,554台)のAndroid TVセットトップボックス(STB)に出荷時ファームウェアの段階から組み込まれていた巨大ボットネットXCPE(パッケージ名x.cpeまたはcom.oemservice)を解体し、さらに法的措置を通じて12種類以上の下流マルウェアファミリーのコマンド&コントロール(C2)ドメインを差し押さえ、犯罪グループによる追加で少なくとも1,000万台の感染端末への遠隔制御を遮断したと発表しました。
もし被害に遭ったのが越境ECサイトで数十ドルで売られている出所不明のノーブランドSTBだけだったなら、セキュリティ業界にとって珍しい話ではなかったでしょう。今回、業界の信頼を根底から揺るがしたのは、Googleが公式レポートの中で極めて異例なことに自社の正規認証パートナーである深セン市視壮科技有限公司(Videostrong Technology Co., Ltd.)を名指しで非難し、永久追放処分を下した点にあります。2017年にGoogleと公式認証契約を結び、2024年の自社公表売上高が9,200万ドルに達するこの大手OEM/ODMメーカーは、自社リテールブランドであるMECOOLや各国の通信事業者向けOEM端末に6年間も意図的にバックドアを仕込んでいただけでなく、創維デジタル(Skyworth Digital)が製造名義を担うGoogle TV・Netflix両認証モデルMECOOL KM9PRO MAXまでも汚染の渦中に引きずり込んでいました。
さらに皮肉な現実が購入者を待ち受けています。この数年、海外の一般ユーザーや各国のガジェット愛好家はクリーンで信頼できる正規OSを求め、わざわざ割高な価格を払って「Google Certified(Google公式認証)」のロゴ付き端末を選んできました。ところがVideostrongは「初回起動・ネット接続後にペイロードを遅延取得する」という手法だけで出荷前の認証テストをすり抜けており、逆に公式認証の要件としてハードウェアヒューズを焼き切ってブートローダーを完全ロックするセキュリティ機構が、被害者自身の手でオープンソースOSを焼き直して復旧する退路を完全に断ち切ってしまったのです。プラットフォーム公式のお墨付きを示すはずの盾が、結果としてファームウェア型マルウェアを守る最も強固な装甲へと変質していました。
初回起動で牙をむく仕組み、公式認証OEMはいかにして審査をすり抜けPlay Protectを無力化したのか
過去3年間の経緯を振り返ると、なぜ今回のVideostrong事件が世界のAndroidエコシステムにこれほど激しい衝撃を与えたのかがよく分かります。
2023年のLemon Groupや初代BadBoxに始まり、2024年に奇安信XLabやDr.Webが相次いで暴いたBigpanzi(大胖子)およびデイリーアクティブ約160万台のVo1d、そして2025年に感染規模が1,000万台を突破しGoogleが米ニューヨーク東部地区連邦地方裁判所で氏名不詳の被告25名を提訴するに至ったBadBox 2.0まで、Googleのセキュリティ幹部が対外的に掲げてきた弁明のロジックは常に一貫していました。すなわち「問題が起きているのはすべて未認証のオープンソースAOSPベースのノーブランド端末であり、Play Protect認証を通過した正規ハードウェアは厳格なテストによって安全性が担保されている」という説明です。
その前提が崩れたのは2026年1月のことでした。セキュリティスタートアップのSynthientが家庭内LANをスキャンして回るKimwolfボットネットを追跡していた際、不審なトラフィックプールの中にGoogle公式認証を取得しているはずのMECOOL製STBが大量に紛れ込んでいるのを偶然突き止めたのです。過去4年間に世界で摘発された主なSTBプリインストール型バックドアおよびレジデンシャルプロキシ(住宅用プロキシ)事件を一覧表で比較すると、この防衛線が内部からいかにして突破されたのかが一目で浮かび上がります。
| 事件およびマルウェアファミリー | 公表時期 | 主要参加機関 | 感染規模の計測値 | Google認証端末の突破有無 | 主な永続化および収益化の特徴 |
|---|---|---|---|---|---|
| Lemon Group (Guerrilla) | 2023-05 | Trend Micro | 運営者自称890万台 | なし(安価なノーブランドスマホ・時計・非認証STB) | ROMにSlothローダーを書き込み、SMS認証コード傍受・リバースプロキシ・広告プラグインを展開 |
| BadBox 1.0 & PEACHPIT | 2023-10 | HUMAN、Google、Apple | ファームウェア7.4万台、1日平均40億回の不正入札 | なし(越境ECのノーブランドAOSP端末) | Triada亜種をプリインストールし、隠蔽型アドフラウドと住宅用プロキシモジュールを取得 |
| Vo1d (1.0 / 2.0) | 2024-09 / 2025-02 | Dr.Web、奇安信XLab | ピーク時DAU1,590,299台(226カ国・地域) | なし(古い未認証AOSP 7.1–12搭載STB) | /system/xbin/vo1dとウォッチドッグが常駐し、PPI配信・クリック詐欺・SOCKS5プロキシを実行 |
| BadBox 2.0 | 2025-03 / 2025-07 | HUMAN、Google、Trend Micro、FBI | 世界で1,000万台突破(222カ国・地域) | なし(公式発表で非認証AOSP限定と強調) | ファームウェア事前混入と非公式ストア再パッケージを併用、NY東部連邦地裁の民事訴訟で遮断 |
| Kimwolf & IPIDEA摘発 | 2026-01 | Synthient、GTIG、Lumen、Cloudflare | Kimwolf約200万台、550超の脅威グループに提供 | 非認証中心(検体プールで初めてMECOOLの不審な痕跡を確認) | DNSリバインディングでLAN内のADB :5555を走査、GoogleがIPIDEA傘下の13プロキシブランドを差し押さえ |
| NetNut / Popa摘発 | 2026-06 / 2026-07 | Synthient、GTIG、FBI、Lumen | 日次アクティブ200万IP超(上場企業Alarum関連) | 外部サイドロードとノーブランドファームウェアへのサイレント統合が中心 | io.popanet.Popaが画面表示なしでプロキシ網へ参加、FBIとGoogleが数百個のC2ドメインを差し押さえ |
| XCPE(深セン視壮科技) | 2026-11 | GTIG、日本の警察庁、Plume、TrendAI、Lumen、HUMAN、Synthient (+MPA) | 直接制御130万台超(実測147.25万台)+連鎖遮断1,000万台以上 | あり(正規認証OEMによる意図的な事前混入でGoogle TV / Android TV認証機の突破を初確認) | メーカー独自開発のx.cpe+MQTT+com.abc.nexusで最大3系統のプロキシ・PCDNを同時稼働、Googleが初めて認証OEMと関連会社を永久追放 |
出荷時ファームウェアをGoogleへ提出し、互換性・セキュリティテストスイート一式を通過させなければならない正規ライセンス保有メーカーが、一体どのようにして/system/や/oem/といった読み取り専用パーティションに堂々とマルウェアを紛れ込ませたのでしょうか。
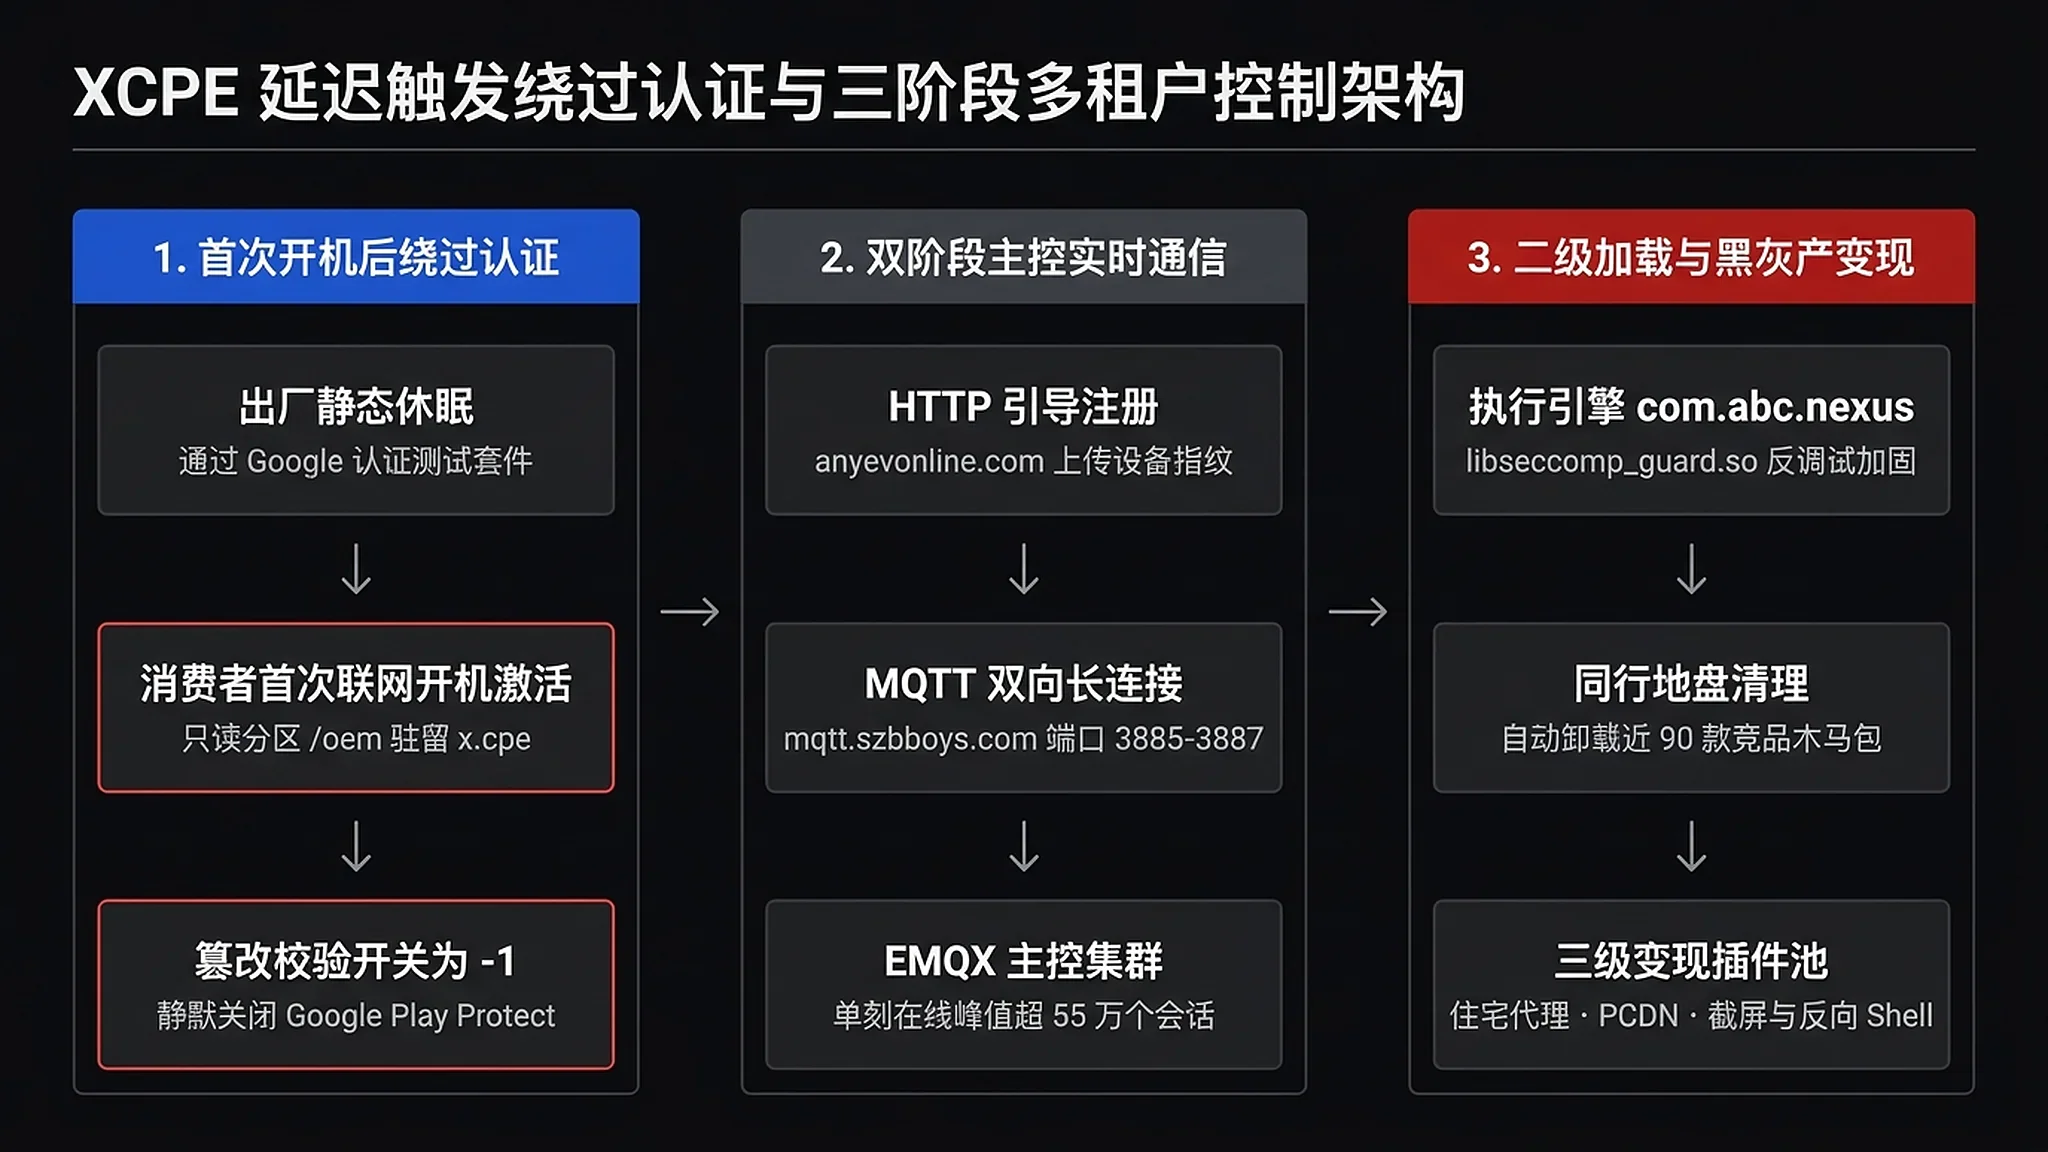
GTIGのメインレポートとPlume Security Labsによる全55ページのリバースエンジニアリング白書(研究チームは150個以上のAndroid TV出荷時ファームウェアイメージと100個超のマルウェア検体を解析しており、詳細は同社の公開IoCリストにまとめられています)を総合すると、Videostrongは認証審査の時間差を突く巧妙な多段階の手口を用いていました。
- 初回起動・ネット接続後の遅延アクティベーションでPlay Protectを即座に無力化:発売前にGoogleが実施する自動静的スキャンや通常のラボテストの期間中、読み取り専用パーティションに焼き込まれたスタブアプリ
x.cpe(またはcom.oemservice)はコードの難読化によって沈黙を保ち、無害なメーカー製システムサービスを装います。実際の消費者がSTBを購入して自宅で初回起動(first boot)を完了し、インターネット接続などの条件を満たした時点で初めて、バックドアは後続の悪性コードを取得します。起動した瞬間、システム最高権限であるandroid.uid.systemを持つx.cpeはSettings.Global.putIntを直接呼び出し、システム全体の検証フラグpackage_verifier_user_consentを強制的に-1へ書き換える(あるいは遠隔配信されたgoogle_protect_disable.txtスクリプトを実行する)ことで、内蔵の防御機構Google Play Protectを密かに停止させます。これ以降、バックグラウンドで任意のAPKをサイレントインストールしても警告ダイアログは一切表示されなくなります。 - 2段階の暗号化ブートストラップと45万同時セッションを抱えるEMQX制御網:端末がオンラインになると、まずシステムプロパティ
ro.mecool.deviceを参照します。値がtrueであればデフォルトでhttp://mcstb.anyevonline.com:8000(mcstbはMECOOL Set-Top Boxの略)へ接続し、それ以外の場合はOSバージョン等に応じてhttp://stb[AndroidVersion][Type].anyevonline.com:8000を組み立てます。そしてシリアル番号・MACアドレス・モデル名・ファームウェアバージョンをAES暗号化して送信し、引き換えに第2段階のMQTTブローカー接続情報、NAT越え用のGoogle STUNサーバー、およびファイルアップロード先エンドポイントhttp://ott.szbboys.com:8000/cpe/file/uploadを受け取ります。その後、世界中の100万台規模のSTBが一斉にメインC2クラスタmqtt.szbboys.comへ接続します(APNICの登録記録によると、中国電信・広東省深セン網のIPアドレス219.134.163.210および219.134.163.211へ解決され、非標準ポート3885–3887で待ち受けていました)。驚くべきことに、運営者は管理用の:18083ポートにあるEMQXのPrometheusメトリクスエンドポイントをインターネット上に無防備なまま公開していました。Plumeの研究者が2026年9月8日にアクセスしたところ、実に450,585件のリアルタイムアクティブMQTTセッションという決定的な証拠スナップショットが記録されています(内訳はメインのAnyevonlineクラスタが424,108件で過去ピークは554,464件、YOKATVクラスタが26,477件)。 - 帯域販売にとどまらずリビングのテレビ画面盗撮やリモコン乗っ取りまで可能:実際に捕捉されたC2トラフィックの中から、GTIGとTrendAIは通常のプロキシ型マルウェアをはるかに超える侵入型の権限を運営者が行使していた事実を突き止めました。商用プラグインのサイレント着脱に加え、
x.cpeはリフレクションを用いてAndroidの非公開APIであるSurfaceControl.screenshotを呼び出し、テレビ画面をリアルタイムで連続キャプチャして圧縮送信する機能を備えていました。さらにsendKeyDownUpSync()によるリモコン操作キーの遠隔注入、システム権限での任意タイミングでのリバースシェル起動、自宅周辺のWi-Fi SSID/BSSIDおよびBluetoothデバイス一覧のスキャン収集、果ては端末内のアカウント情報やシステムログの一括アップロードまでサポートしていたのです。 - 6年間・4世代にわたるアーキテクチャの進化と競合マルウェアの強制排除:Synthientの検体リポジトリに記録された最古の
x.cpe検体(v3.6.5)は2020年12月14日まで遡ります。そこから6年の間に4世代にわたる抜本的な作り替えが行われました。2021年前後の第1世代(HTTPポーリングによるパッケージ導入)から、第2世代ではEMQX常時接続と署名検証なしのVSOTAUpgrade(com.droidlogic.vsota)およびSSH秘密鍵をハードコードしたDebugTool(com.yk.debugtools)へ移行しました。2024年末(ちょうどGoogleが初代BadBoxへの取り締まりを強化した直後)の第3世代では、Videostrongは収益化ロジックを二次実行ローダーcom.abc.nexusへと完全に分離しました。このローダーにはseccompシステムコールフィルタで他プロセスからのptraceやFrida動的計装を遮断するネイティブライブラリlibseccomp_guard.soが組み込まれただけでなく、81〜約90個のパッケージ名を含む競合マルウェア削除ブラックリストがハードコードされており、起動直後にCECbotなど同業他社のマルウェアをサイレントアンインストールして家庭の回線帯域を独占する設計になっていました。さらに摘発の気配が濃くなった2026年8〜9月には、運営者はMQTT経由で世界中の端末からcom.abc.nexusを一斉削除し、com.android.system.ntpを装う権限昇格ドロッパー(libexploit.soで/system/priv-app/を再マウントし、persist.networkstack.install_timeを悪用して出荷時タイムスタンプを偽装)へ切り替え、9月下旬には純C++製のネイティブELF常駐型マルウェア**dw/dw1**(バックアップC2のwebnest.columbus2024.comへ接続)や、Allwinner H616チップ向けにカーネルメモリを直接書き換えてSELinuxを強制無効化する権限昇格モジュールcom.codex.h616probeまで投入していました。
GTIGのテイクダウン作戦責任者であるCharley Snyder氏も、米メディア*CyberScoop*の単独取材に対して次のように認めています。
"The XCPE operators constantly evolved its configurations to evade Google’s pre and post-launch detections." (XCPEの運営者は、デバイスの発売前および発売後のGoogleによる検知を回避するため、絶えず設定を進化させていました。)
C2公開ディレクトリに残された直筆署名、深セン宝安の本拠地と二系統ODM汚染ルートを特定
これまでプリインストール型マルウェアの不祥事が発覚した際、ハードウェアメーカーが繰り出す釈明のシナリオは決まって2つしかありませんでした。「一部の外部委託プログラマーが独断で不正コードを紛れ込ませた」と個人の暴走に押し付けるか、「上流の無名サードパーティ製ファームウェア開発元の問題だ」と責任転嫁するかです。しかし今回、Googleは公式発表の中で最も強い表現を用い、そうした言い逃れの余地を完全に封じました。
"We assess with high confidence that the backdoor and botnet were intentionally developed, deployed, and operated for financial gain by Videostrong Technology Co., an Android Original Equipment Manufacturer (OEM) and Original Design Manufacturer (ODM). ... We believe this campaign wasn’t an isolated rogue insider or a development oversight. As a result, Google has cut ties with Videostrong and banned them from making devices with preloaded Google apps." (当グループは高い確度をもって、このバックドアおよびボットネットが、AndroidのOEMおよびODMであるVideostrong Technology社によって金銭的利益のために意図的に開発・展開・運営されていたと評価しています。……本キャンペーンは単独の不正な内部関係者による犯行や開発上の過失ではないと考えています。その結果、GoogleはVideostrongとの関係を断ち、Googleアプリをプリロードしたデバイスの製造を禁止しました。)
セキュリティ調査チームが企業本体による組織的犯行だと断定できた背景には、喜劇的とすら言える決定的なデジタルフォレンジック証拠の数々がありました。
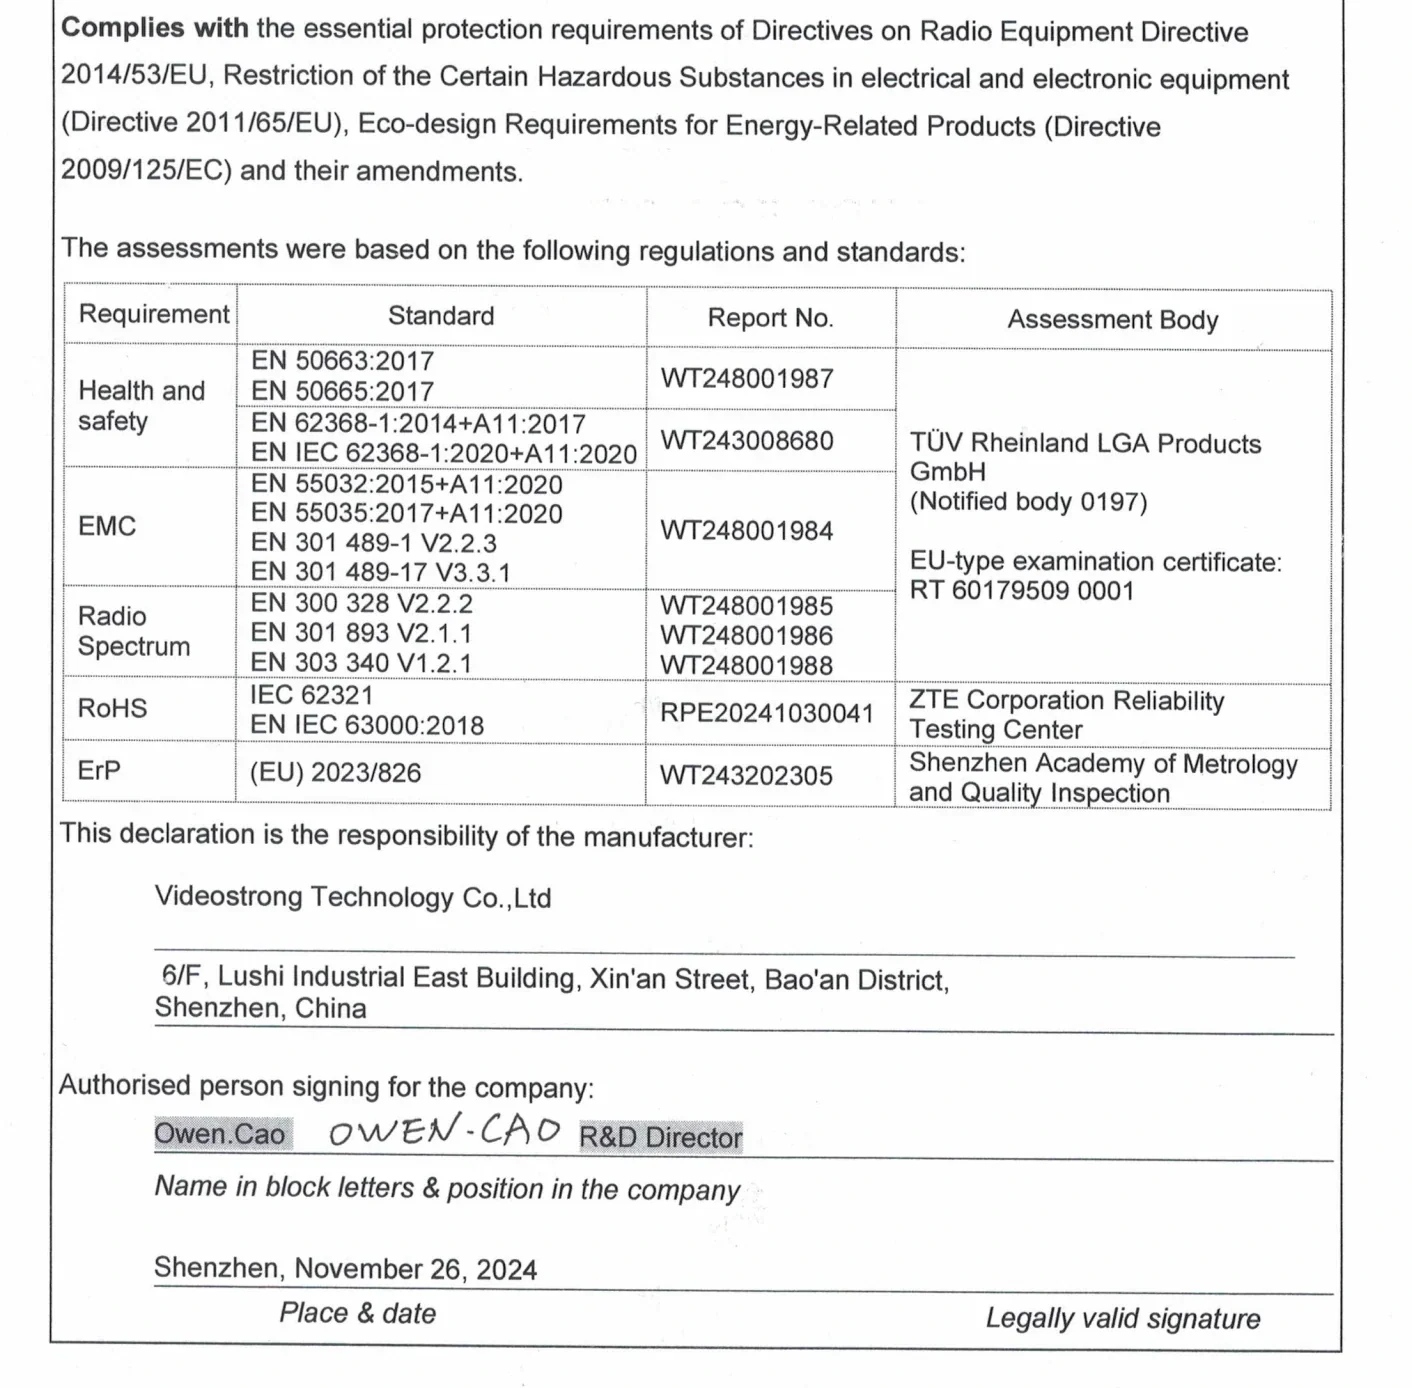
Synthientの研究者がXCPE第1段階C2と同一ドメインのサーバー群を調査していたところ、file.anyevonline.com:8000/pdfで認証なしのディレクトリリスティングが有効になっているのを発見しました。中身を確認すると、そこには2024年11月26日付で署名されたEU無線機器指令(RED 2014/53/EU)適合宣言書のスキャン原本がそのまま置かれていたのです。製造者欄にははっきりとVideostrong Technology Co.,Ltdと印字され、所在地は広東省深セン市宝安区新安街道28区陸氏工業ビル東棟6階(視壮科技の中国語公式サイト会社概要ページおよび米連邦通信委員会のFCC登録コード2AGKBに登録された606号室と完全に一致)まで明記されており、承認署名者欄には同社の研究開発ディレクターであるOwen.Cao(OWEN-CAO, R&D Director)氏の手書き直筆署名が残されていました。
まさに「犯行現場に身分証を置き忘れた」ようなこの物的証拠に加え、さらに3つの技術的証拠がパズルのピースを完璧に埋めました。
- 公式サイトとC2管理パネルが同一IPアドレスを共有:SynthientがDNS解決履歴を照合した結果、同社の公式ドメイン
videostrong.cnとボットネット運営者のメイン管理パネルmqtt.anyevonline.comが、全く同じサーバーIPアドレスを指していたことが判明しました。 - 法人メールアドレス入りの署名証明書と実名GitHubリポジトリ:複数のOTAアップデートパッケージやバックドアコンポーネントの開発者署名証明書に
@videostrong.comの企業メールアドレスが直接記載されていたほか、悪性スクリプトや第2段階ペイロードのホスティングに使われ凍結された11個のGitHubアカウントの中には、社名や社員名をそのまま冠したgithub.com/yf-videostrong/やgithub.com/vspeng/が含まれていました。 - ピンイン頭文字のチャネル識別子と公式の事業沿革が完全に一致:GTIGが捕捉したMQTTプラグイン配信設定では、点心雲(Linkfog)モジュールのチャネル識別フィールドに**
"libChannel": "SZKJ"(中国語社名「視壮科技=ShiZhuang KeJi」のピンイン頭文字)と明記されていました。さらに同社公式サイトの沿革ページを紐解くと、2017年にGoogleとTADA認証契約を締結した直後の2018年**に、全製品ラインへ自社開発クラウド「端末管理システム(TMS)」を導入したと記されており、初期の悪性C2ドメイン*tms.szbboys.comの命名規則と見事に符合します。
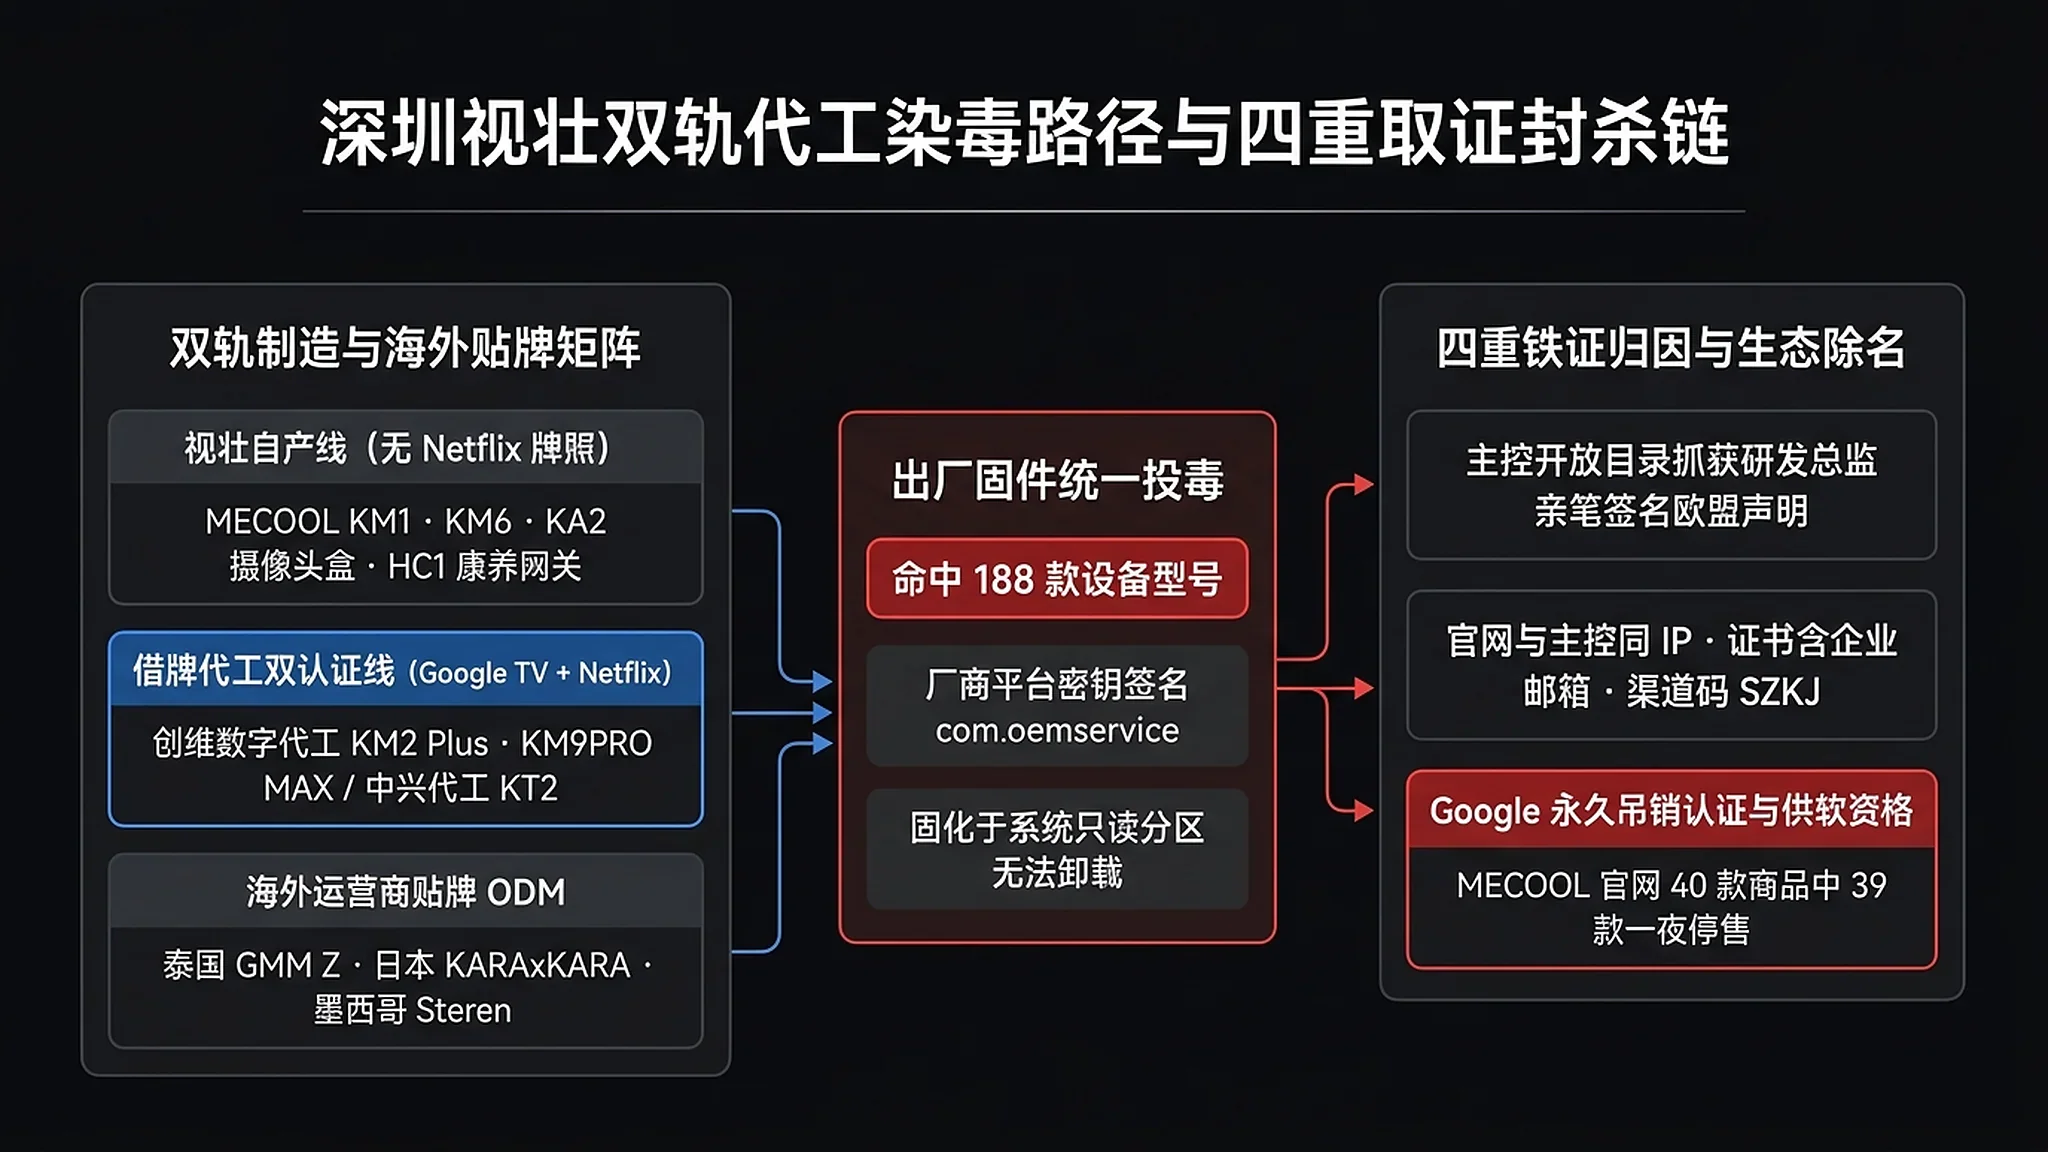
さらに警戒すべきは、Videostrongの自社ブランドMECOOL(および関連ホワイトレーベルストアYOKATV)の裏側にある「二系統ODM」を通じた交差汚染の構造です。
業界データベースであるAndroid TV GuideのVideostrongプロファイルを参照すると、Videostrong自身はNetflixの厳格な公式ハードウェア認証プログラム「Hailstorm」のライセンスを保有していないため、同社の製品ラインは長年にわたり2つの製造ルートに分かれていました。Netflix非対応モデル(KM1、KM3、KM6、KM7、KM8、KM9 Pro、KT1、KD1、KD2、KA1、KA2など)はVideostrongの自社工場で生産される一方、欧米の主要市場で売れ筋となっていたGoogle TV+Netflix両公式認証の主力モデルについては、正規ライセンスを持つ創維デジタル(Skyworth Digital、型番コードHP4... / HPR...、KM2、KM2 Plus、KM2 Plus Deluxe、KM7 Plus、KM9PRO MAX、KS3、KD3、KD5、MEgo1、MEon1を網羅)やZTE(中興通訊、KT2を受託)がハードウェア製造名義を担っていたのです。
では、大手ライセンス保有メーカー名義で製造されたモデルなら無事だったのでしょうか。答えはノーです。SynthientがMPAと共同で正規小売チャネルから購入・分解した検証用リファレンス機は、まさにRealtek RTD1325チップを搭載しGoogle TV(Android 12)が動作するデュアル認証フラッグシップ機MECOOL KM9PRO MAXでした。システムプロパティ上はManufacturer: SkyworthDigitalと記録されていたにもかかわらず、実機のファームウェアを解析した結果、Skyworth Digital Technologyの鍵で署名されたcom.oemservice(x.cpe)バックドアとcom.abc.nexusローダーが寸分違わずプリインストールされていたことが確認されました(なお客観的事実として、7機関のいずれの調査報告書も創維デジタルやZTEがXCPEの運営に関与したとは指摘しておらず、現在もSkyworthはGoogle公式認証パートナー一覧に残っている一方、VideostrongとMECOOLは完全に抹消されています)。
MECOOL全シリーズが壊滅しただけでなく、Synthientが公開した188種類の感染モデル(ro.product.model)リストと照らし合わせると、VideostrongのODM事業を通じて世界各国の通信事業者や小売ブランドにも被害が波及していました。タイの有料放送大手GMM ZのDongleTV1、日本の共同テレビ(KYODO TV)関連ブランドによるカラオケ一体型サウンドバー**KARAxKARA(KARA-A2023)、ロシアの通信大手MegaFonのKM8-ATV-MF、メキシコの大手家電量販チェーンSteren**のINTV-ASISTなどが軒並み感染リストに名を連ねています。
制裁措置の発動は息をのむほどの速さでした。GoogleはVideostrongおよび将来設立されるいかなる子会社・関連事業体に対してもAndroid認証資格を永久に剥奪しただけでなく、他の認証メーカーへソフトウェアコンポーネントを供給することも全面的に禁じました。2026年11月3日時点でmecool.com公式ストアの商品在庫APIを実測調査したところ、全40商品のうち39商品(97.5%、すべてのSTB・TVスティック・プロジェクターを含む)が一夜にして一括でavailable: false(販売停止・在庫切れ)へ切り替わり、汎用ワイヤレスミニキーボード1点だけが取り残される状態となっていました。また、2023年の動画でMECOOLを取り上げたことのある大手テック系YouTubeチャンネルLinus Tech Tipsも、主要メンバーのJames Strieb氏が即座にReddit上で実名声明を発表して関係を断絶し、過去動画に「マルウェア詐欺(scam)」の警告を追記するとともに購入リンクをすべて削除しました。
1台のSTBにプロキシ3社が相乗り、ユニコーン企業から不正送金の踏み台まで連なる寄生エコノミー
年商9,200万ドル(自社公表値)、研究開発エンジニア90名以上を抱え、追放のわずか約1カ月前にあたる2026年9月28日にも新型端末2AGKB-AIRで米FCC認証を取得していた中堅ハードウェアメーカーが、なぜ会社の存亡を賭けてまで出荷時ファームウェアでサイバー犯罪に手を染めたのでしょうか。
収益構造を計算すれば理由は明快です。海外向けSTBやOEM受託製造はすでに利益率が極限まで削られたレッドオーシャンと化しており、ハードウェアを1台売っても一度きりの薄利にしかなりません。しかし、世界中の100万世帯のリビングで常時電源が入っている端末を、通信量や稼働時間に応じて課金できるレジデンシャルプロキシ(住宅用プロキシ)の出口ノードやエッジコンピューティング用のボット端末へと変えてしまえば、単なる受託工場はその瞬間から毎月安定収益を生み出す「家庭用ブロードバンドの大家」へと変貌します。
この地下収益化チェーンを解き明かす前に、各社のセキュリティレポートに並ぶ一見異なるいくつかの規模数値について整理しておきましょう。これらは互いに矛盾するものではなく、同一の巨大なボットネットを異なる観測断面から捉えた実像です。
130万台超(共同声明の保守的下限)と1,472,554台(TrendAIの4カ月実測値):7機関の共同プレスリリースではプラットフォーム間で重複排除した保守的な下限として「200以上の国と地域で130万台超」という数字を採用しています。一方、TrendAIは2026年6月3日から10月1日までの4カ月間のサンプリング期間中、170カ国以上・206機種にわたって実測で1,472,554台の感染端末(うち約133万台にプロキシおよび詐欺モジュールが割り当て済み)を観測し、23億6,000万件超のMQTT制御メッセージを記録するとともに、累計3,849,226個のユニークな家庭用・モバイル回線グローバルIPアドレス(1日平均18.2万個以上、単日ピーク36.65万個)を抽出しました。SynthientのCEOであるBenjamin Brundage氏は*KrebsOnSecurity*の取材に対し、6年間の累計出荷台数を踏まえれば「影響を受けた端末の実際の規模はおそらくはるかに大きく、バックドアが仕込まれたTVボックスに対する作戦としては間違いなく過去最大級だ」と語っています。1,000万台以上(連鎖的に遮断された下流エコシステムの規模):Videostrongのバックドア経由でトラフィックを購入していた12種類以上の下流マルウェアおよびプロキシファミリーは、並行して他のノーブランド端末やサイドロード経路でも巨大なノードプールを抱えていました。Googleが今回、法的措置によってこれら下流ファミリーのC2ドメインを一網打尽にしたことで、犯罪グループによる追加で少なくとも1,000万台の他の感染端末へのアクセス経路が直接断ち切られました。
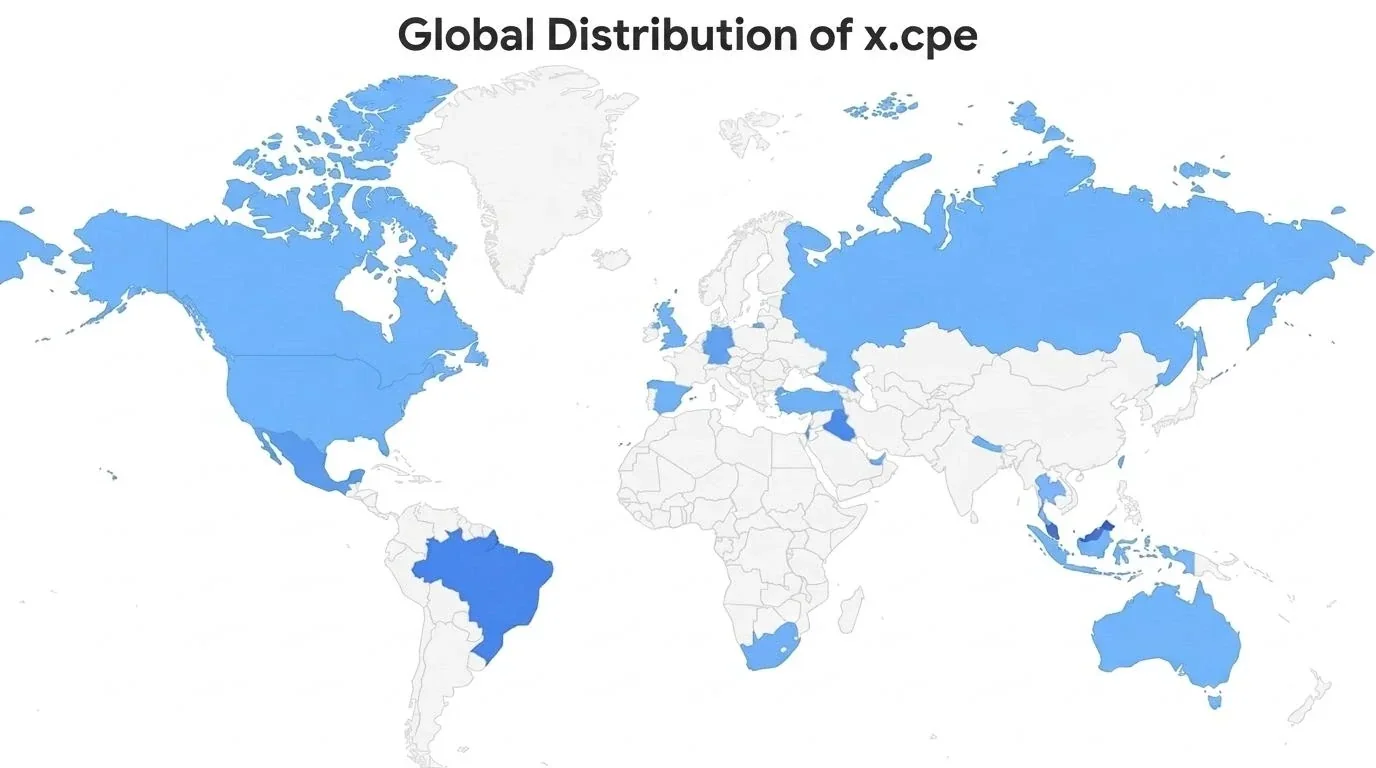
GTIGが公開した世界分布マップとTrendAIの国・地域別統計を突き合わせると、海外輸出・越境市場に狙いを定めたVideostrongの出荷構造が鮮明に浮かび上がります。感染台数トップ5の国・地域は順にマレーシア(300,390台、圧倒的首位)、ブラジル(150,080台)、イラク(124,298台)、メキシコ(94,588台)、台湾(88,350台)となっており、さらに欧米やアジア太平洋の成熟市場も例外ではなく、米国で43,871台、ドイツで39,065台、英国で29,489台、香港で27,669台の感染が確認されています。
リビングのボット端末1台あたりから限界まで収益を絞り出しつつ、4K動画を視聴中のユーザーに動作のカクつきで異変を悟られないよう、Videostrongはバックエンドに極めて巧妙なリソース制御ロジックを実装していました。
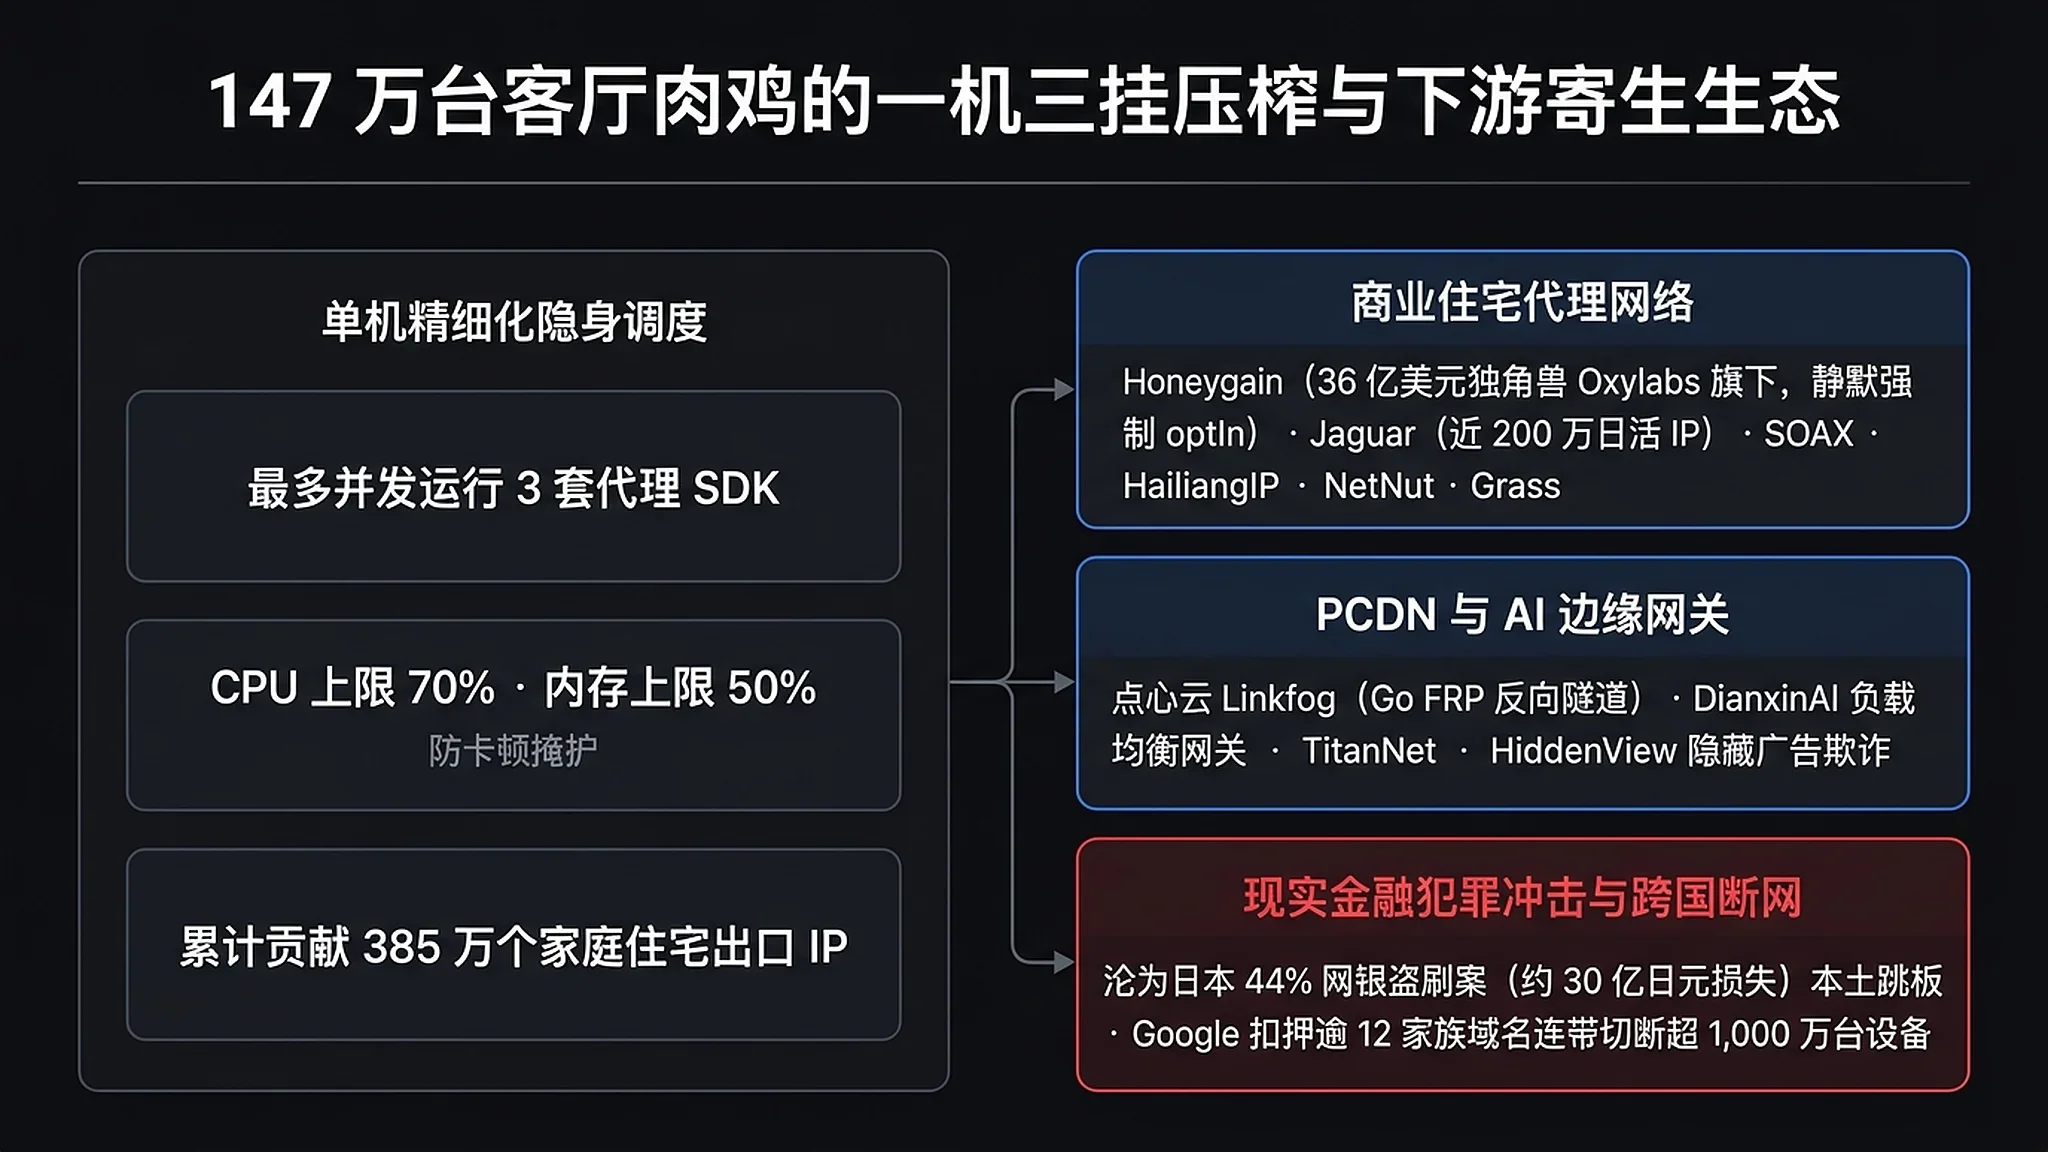
GTIGのリバースエンジニアリングにより、Videostrongは1台のSTB上で同種のレジデンシャルプロキシSDKを最大3つ同時に並行稼働させ、世界の6つのタイムゾーン別サーバープール(Pool1–Pool6)に振り分けて帯域を切り売りしていたことが判明しました。同時に、MQTTで配信されるext/lib/configポリシーによってハードウェアリソースの上限が厳密に定められており、たとえば点心雲モジュールではCPU使用率の上限を70%以内、メモリ上限を50%、ディスクI/O上限を5000に抑え込んでいました。STBがフリーズせず動画再生さえ止まらなければ、たとえ自宅ルーターの裏側で毎日数十GBの見知らぬ通信が流れていても、大半の家庭ではまったく気づくことができません。
そして、com.abc.nexusが取得していた13種類の下流収益化モジュールを上流へと辿っていくと、普段は欧米のテック業界で「倫理的な調達(ethical sourcing)」を謳っている商用データユニコーン企業や上場企業の姿が次々と浮かび上がってきました。
- 評価額36億ドルのユニコーン傘下にある
AppSalt / Honeygain:コード解析によって決定的な証拠が押さえられました。このモジュールはlibnative_keys.soから鍵を読み込んだ後、ユーザーの同意確認画面を一切表示することなく直接optIn()を呼び出し、家庭の回線を強制かつサイレントにプロキシ網へ組み込んでいました。さらに悪質なことに、起動時にインストール元をわざわざ検査し、公式のGoogle Playストアからインストールされたことを検知すると即座に動作を終了してストアのコンプライアンス審査を回避する仕組みまで備えていました。KrebsOnSecurityによると、Honeygainのリトアニア親会社であるOxylabsは、ちょうど2026年10月に米投資会社ウォーバーグ・ピンカス(Warburg Pincus)主導で1億3,000万ドルの大型資金調達を実施し、企業評価額36億ドルで社名をSourceへ変更したばかりですが、メディアからの問い合わせに対しては現在まで沈黙を貫いています。 - 摘発を受けても蘇る国際プロキシ大手群:Lumen Black Lotus Labsのバックボーンテレメトリは驚くべき寄生規模を暴き出しました。ARM NEON命令でChaCha20暗号化トンネルを高速化するJaguarプロキシモジュールは世界で1日約200万個の被害IPを稼働させており、今年1月にGoogleが世界最大のプロキシ網IPIDEAを解体した後、まさにVideostrongのファームウェア事前混入を足がかりに急速に勢力を回復していました。また、大手商用プロキシブランドSOAX(日次平均80万、ピーク時約130万被害IP)のサブドメインサーバーには、今回Googleに差し押さえられたXCPE関連ドメイン
emkmoh.comのTLS証明書がそのまま設定されており、HailiangIP(海量IP、ピーク時100万被害IP超)は別の差し押さえドメインio.pyuio.com:8700を使って新規ノードを誘導していました。さらにGaGaNodeはマトリョーシカのように連鎖してEarnFM(日次平均約60万IP)や、イスラエルのNASDAQ上場企業Alarum(NetNut親会社)に関連するPopaNetを起動していました。後者は今年7月にFBIとGoogleによる共同摘発を受けたばかりにもかかわらず、STBのファームウェア内で再び息を吹き返していたのです。このほかVideostrongは、話題の分散型AIクローラー向けプロキシプロジェクトGrassのカスタムクライアントcom.vs.grassも専用に配信していました(昨年Grass創業者が公の場で「いかなるTVボックスメーカーとも一切関係がない」と否定していた発言と真っ向から食い違います)。 - 中国系PCDNと姿を変えたエッジゲートウェイ
DianxinAI:帯域収益化の側面では、北京領霧科技傘下の点心雲(Linkfog)がGo言語製ネイティブバイナリlw_android_agentを展開し、FRPリバーストンネルを通じて海外および香港・マカオ・台湾の家庭用STBをPCDNノードへと変えていました。さらにTrendAIは、点心雲の傘下でDianxinAIと称するエッジ接続型ロードバランシングAI APIゲートウェイが運営されており、密かに乗っ取った一般家庭の回線をLLM向けAPI中継やエッジ計算リソースとしてパッケージ販売していた実態を暴いています。このほかTitanNetやTraffmonetizer、さらには非表示のWebViewでバックグラウンド広告クリックを偽装するMoyu、Bird、Fission、HiddenViewも同居していました。
GTIGはレポートの中で、商用レジデンシャルプロキシ業界全体の建前を異例の厳しい言葉で糾弾しています。
"Residential proxy providers have been able to flourish under the guise of legitimate businesses. While some providers may claim to behave ethically and only enroll devices with the clear consent of consumers, any claims of 'ethical sourcing' must be backed by transparent, auditable proof of user consent. In our analysis, these proxy operators only seek consent when they are forced due to platform policy and enforcement. Silent opt-in without user consent remains the most prevalent means by which devices are turned into exit nodes." (レジデンシャルプロキシ事業者は、合法的なビジネスを装うことで繁栄してきました。一部の事業者は倫理的に行動し、消費者の明確な同意を得た上でのみデバイスを登録していると主張するかもしれませんが、「倫理的な調達(エシカル・ソーシング)」に関するいかなる主張も、透明性があり監査可能なユーザー同意の証拠によって裏付けられなければなりません。我々の分析では、こうしたプロキシ運営者が同意を求めるのは、プラットフォームのポリシーや法執行によって強制された場合のみです。ユーザーの同意を得ないサイレントなオプトインこそが、今なおデバイスを出口ノードへと変える最も一般的な手段であり続けています。)
自宅のSTBがプロキシ化されたところで「少しネットが遅くなる程度の話だろう」と軽く見てはいけません。サイバー犯罪者がわずか数ドルであなたの自宅の本物の家庭用グローバルIPアドレスを借り受けた瞬間、自宅のルーターは銀行や行政サイト、ECサイトの不正検知システムから見れば、攻撃トラフィックをロンダリングする「国内の善良な一般世帯の身分証」として扱われてしまうのです。
これこそが今回、日本の警察庁(NPA)が世界で唯一公式に名を連ねた国家法執行機関として直接作戦に参画した理由にほかなりません。警察庁が総務省および情報通信研究機構(NICT)と連名で公表した公式発表および広報資料『サイバー警察局便り』によると、令和6年(2024年)に日本全国で発生したインターネットバンキング不正送金事犯4,369件のうち、実に1,918件(全体の約44%)が、日本の一般家庭にある安価なテレビ向けSTBなどで構成されたレジデンシャルプロキシを踏み台にして海外の攻撃者から実行されたものでした。
「このような踏み台となるIoT機器は「レジデンシャルプロキシ」と呼ばれ、令和6年にはインターネットバンキングに係る不正送金事犯の被害額のうち少なくとも約30億円がこれらを経由した攻撃により生じたものであることが判明しています。」
この踏み台ネットワークを断ち切るため、日本の警察庁は2026年9月に官民連携の「レジデンシャルプロキシ対策アライアンス」を発足させていました。そして協定世界時(UTC)2026年10月30日、国境を越えた一斉遮断作戦が実行に移されました(注記として、11月3日時点ではGoogleがドメイン差し押さえを申し立てた米連邦裁判所の具体的な民事事件番号はまだ封印期間中で公開されていません)。トップレベルレジストリであるVerisignのRDAP原簿には、秒単位の電撃的な凍結処理が克明に刻まれています。VideostrongがAlibaba Cloud(アリババクラウド/万網)名義で登録していた2つの中核C2ドメインanyevonline.comとszbboys.comは、同日**06:18:11Zと06:18:14Z(わずか3秒差**)に相次いでclientHold(凍結状態)へと移行し、DNS応答は即座にNXDOMAINとなりました。さらに数時間後には、GoDaddy名義のpyuio.com(13:14:38Z)とCloudflare名義のemkmoh.com(16:53:06Z)も同様に遮断され、並行してLumen Black Lotus Labsが世界のTier 1バックボーン上で関連プロキシサーバーに対するブラックホール(null-route)遮断を実施しました。
ブートローダーロックが断つ自力救済の道、C2遮断後も端末を即座に廃棄すべき理由
C2ドメインが凍結されサーバーがブロックされたことを受け、現在海外のガジェット界隈では極めて危険な2つの楽観論が広がっています。
1つ目の錯覚は、*9to5Googleの報道に代表される「悪性モジュールを配信していたC2ドメインをGoogleが潰した以上、手元にある認証済みAndroid TVボックスはそのまま安全に使い続けられるはずだ」という見方です。これに対し、作戦に参加したTrendAIやSynthient、さらにAndroid AuthorityおよびAndroid Central*は真っ向から反対する厳重な警告を発しています。結論は明確で、対象端末は依然として極めて危険であり、唯一の安全な対処法は直ちにLANケーブルを抜いてネットワークから切り離し、ハードウェアを永久に廃棄した上で、端末上でログインしたことのあるすべてのアカウントのパスワードを変更することです。
TrendAIは技術レポートの中で、根本的な構造上の理由を次のように明快に説明しています。
"Owners cannot remove the implant themselves. It runs as a system app signed with the manufacturer’s key, so cleanup needs vendor action, platform protection or replacement of the device." (所有者が自力でインプラントを削除することはできません。メーカーの鍵で署名されたシステムアプリとして動作するため、駆除にはベンダーによる対応、プラットフォーム側の保護機能、あるいはデバイス自体の買い替えが必要になります。)
クラウド側で一部のドメインを停止させたところで、端末ローカルの読み取り専用パーティションである/system/や/oem/に焼き込まれたバックドア本体には指一本触れられません。設定メニューから「工場出荷時リセット(初期化)」を10回繰り返しても、消去されるのはユーザー領域の/data/パーティションだけであり、再起動した瞬間にBootReceiverが/oem/からマルウェアをそっくりそのまま復元してしまいます。しかもPlumeは、今年9月下旬に投入された第4世代の純C++製マルウェアdw1が現在も稼働中のバックアップドメイン群へ既に切り替わっていることを確認しているほか、多くの端末ではPlay ProtectやカーネルレベルのSELinux保護がすでに破壊されており、家庭内LANに繋ぎ続けることはいつでも再乗っ取りされ得る時限爆弾を抱え込むことに等しいのです。
そして2つ目の錯覚は、各国の自作派・ジャンク愛好家の間で根強く語られる「海外製STBを買ったら純正OSなど使わず、オープンソースでクリーンなCoreELECやArmbianに焼き直せばいいだけだ」という発想です。
5年前の古い未認証AOSP汎用ボックスであれば、その方法は通用したかもしれません。しかし、今回最大の被害を出したMECOOLの正規認証モデルにおいて、その逃げ道は最初から完全に塞がれています。
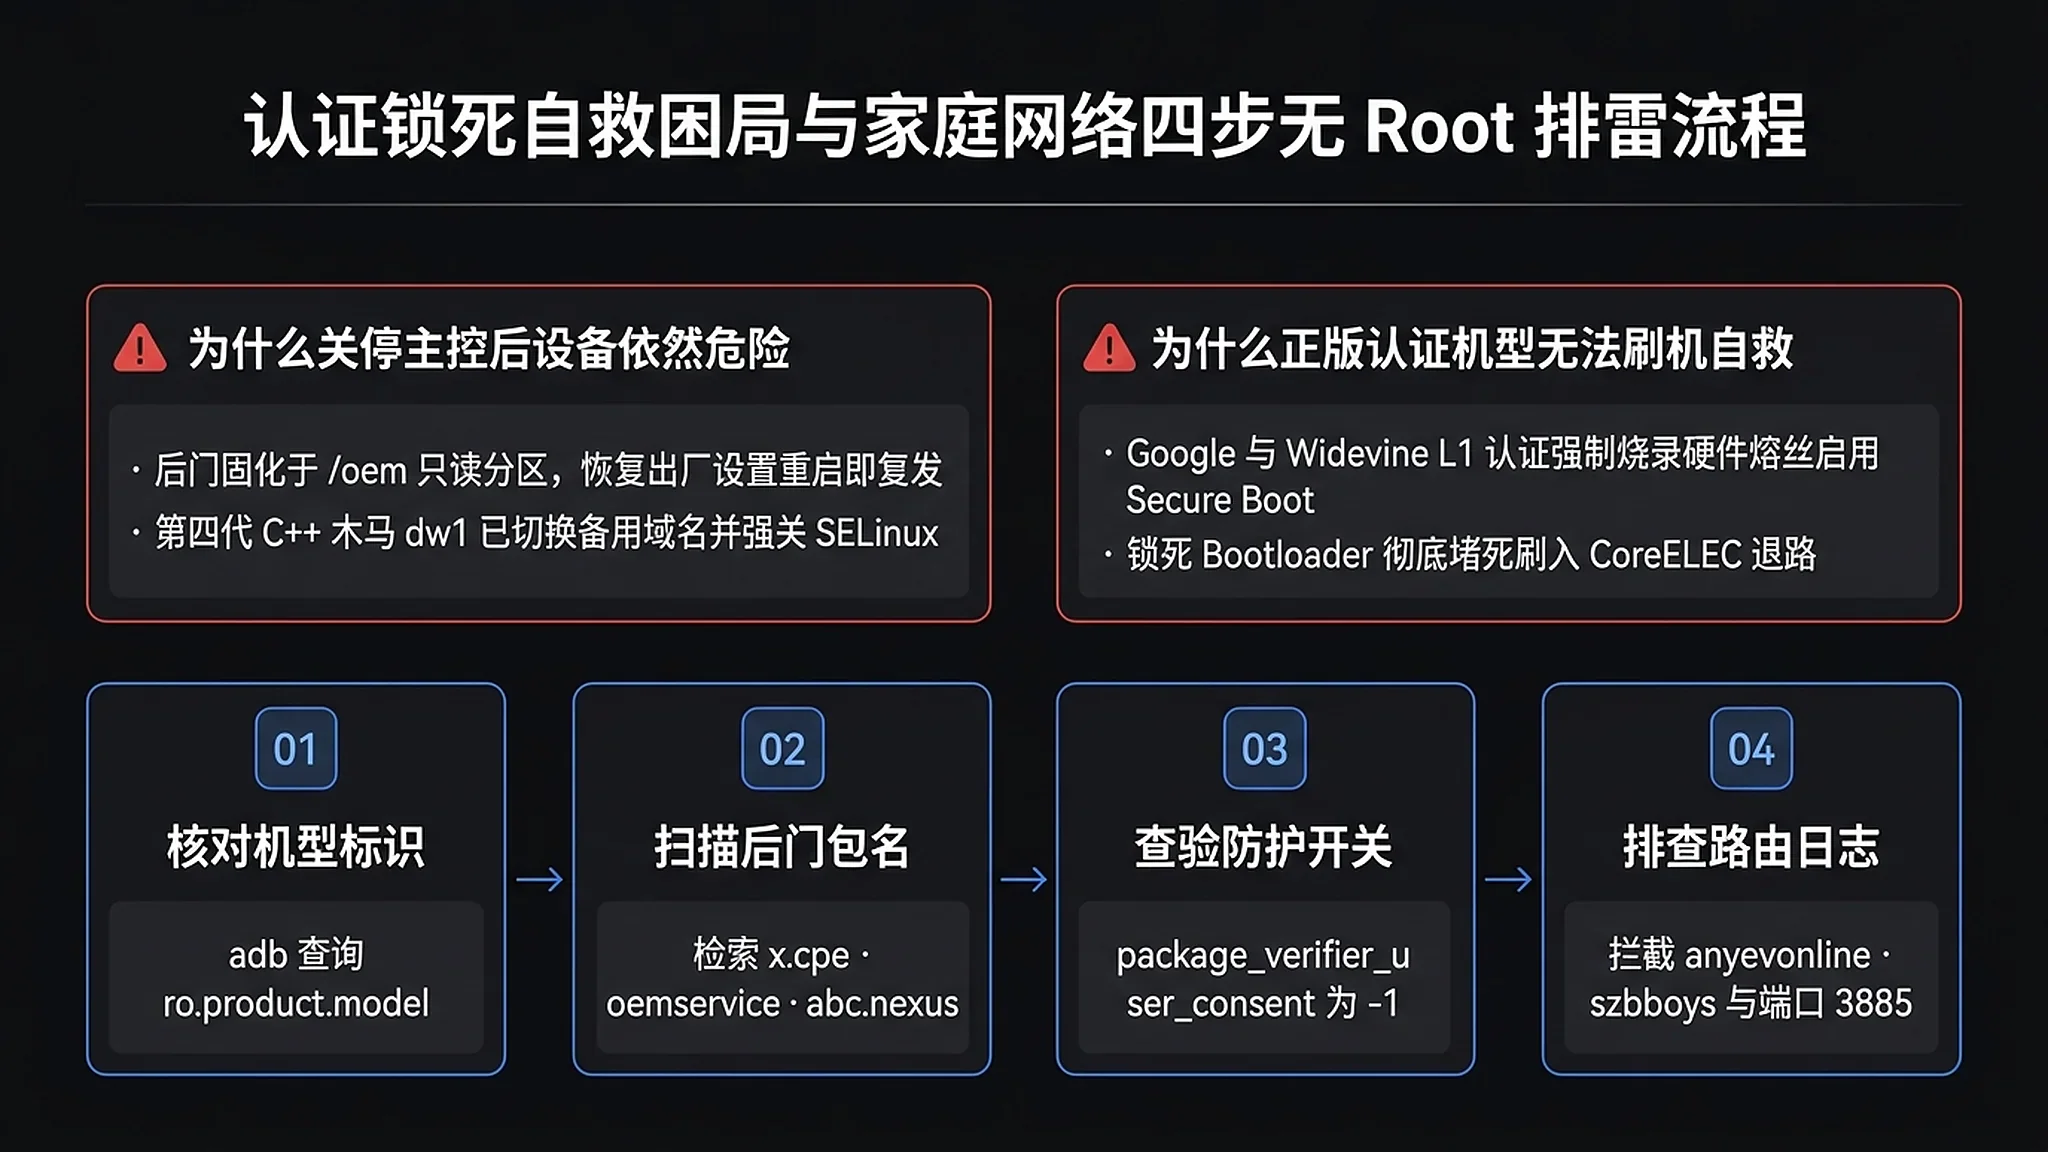
まさにこの点こそ、RedditやHacker Newsの開発者コミュニティで最も強い怒りを呼んでいる制度上の皮肉です。Google公式認証およびNetflixのWidevine L1高画質DRM保護の必須要件を満たすため、MECOOL KM2、KM2 Plus、KM7 Plus、KM9PRO MAX、KT2、KD1–KD5といった正規認証モデルは、工場出荷前にハードウェアヒューズ(eFuse)を物理的に焼き切ってセキュアブート(Secure Boot)を有効化し、ブートローダーを永久に暗号化ロックしています。ハードウェアの基底レベルでメーカー保有の秘密鍵による署名しか受け付けず、外部のオープンソースカーネルやサードパーティOSの起動を一切拒絶する仕様なのです。CoreELEC公式コミュニティのメンテナーや購入者の実機検証スレッドでも2〜3年前からすでに、認証版MECOOLにはCoreELECを絶対に導入できないことが確認されており、さらに新型のKM9PRO MAXが採用するRealtek RTD1325チップに至ってはメインラインのオープンソースドライバすら存在しません。
Googleは2026年に入り「ユーザーの安全保護」を名目に一般Androidユーザーのアプリサイドローディング権限を段階的に制限する一方で、肝心の出荷前審査では正規OEMによるファームウェア汚染を見逃し、さらには独立系セキュリティ研究者のEthan Nelson-Moore氏がHacker News上で「現在も市販されている別のGoogle認証スマホ・タブレットにTriadaマルウェアがプリインストールされている事例を解析中だが、Googleへ円滑に通報できる窓口すら見つからない」と実名で苦言を呈する事態を招いています。そしていざ不正が発覚すればメーカーは製品を取り下げて雲隠れし、ブートローダーをロックされた100万台超の正規ハードウェアは電子ゴミと化すほかなく、クリーンなOSを入れ直して延命する権利すら購入者から完全に奪われているのです。
輸入STB・周辺機種ユーザーが気にする3つの関連疑問を検証
今回の事件を受け、これまで海外製STBやスマートTVを利用してきた多くのユーザーの間でも自宅の機器に対する不安が広がっています。一次資料の認証記録と公開インジケーターに基づき、特に疑問が集中している3つの論点を整理します。
- 定番の海外向けSTB
X96 Maxがアップデート後に上り帯域を使い切る現象もVideostrongの仕業なのか? 別メーカーの製品です。米FCCの無線機器認証原簿を確認すると、正規のX96 Max(およびX96 Mini、X96 X4)の製造元は深セン市賽倫特科技有限公司(Shenzhen Amediatech、FCCコード2AI6D)であり、Videostrong(2AGKB)との資本関係はなく、今回のXCPEの感染188機種リストにも含まれていません。もっとも、輸出向けAOSPボックスがシステムOTAやサードパーティ製カスタムROMに中国系商用PCDNを密かに混入させ、上りセッション数が数万件に跳ね上がる現象自体は、全く同じ構造を持つ業界の根深い病巣と言えます。 - Apple TV、中国大手ブランドの正規モデル、通信キャリアのIPTV端末、Phicomm N1は影響を受けるのか? クローズドなエコシステムを持つApple TV、未改造の正規リテールSTB(Xiaomi Box、天猫魔盒、当貝、テンセント極光など)、および大手通信キャリアの純正・未改造IPTVセットトップボックスは、いずれも今回の事件の影響を受けません。唯一の落とし穴は中古のROM焼き替え市場にあります。Synthientが公開した実際の感染モデル一覧の中には、中国国内で広く出回っているキャリア向けSTB型番
E900V22CやTX3MINIが明確に記録されていました。これはフリマアプリ「閑魚(Xianyu)」などで出回る「キャリア製STBを汎用ネイティブAndroid TV化するカスタムROM」の一部が、同じAmlogic製チップを搭載するMECOOLのベースファームウェアをそのまま流用・移植しており、バックドアまで丸ごと持ち込んでしまったことが原因です。同様に、Phicomm(斐訊)N1についてもオープンソースコミュニティが透明性をもってビルドしたOpenWrt、Armbian、CoreELECを導入している限り完全に安全ですが、出所不明のMECOOL移植版Android TVファームウェアを焼いたことがある場合は必ず点検が必要です。 - 最近たびたび話題に上る「Samsung製スマートTVの画面キャプチャ・盗聴疑惑」とは何なのか? それは2026年10月に浮上したスマートTVのプライバシーを巡る別の論争です。10月6日に米カリフォルニア北部地区連邦地方裁判所で提起された集団訴訟(Tillery v. Samsung、事件番号
3:26-cv-11448)では、Samsung製テレビに内蔵された自動コンテンツ認識(ACR)機能が、HDMI接続したPCやゲーム機の画面を含め約0.5秒に1回(毎秒約2回)の高頻度でスクリーンショットを撮影してプロファイリングしており、全米約7,300万人の視聴者に影響が及んでいると訴えられました。さらに10月下旬には、ある研究者が2025年モデルのSamsung Tizenファームウェアを解析し、マイク非搭載モデルが外部接続されたサウンドバーのマイクを能動的に探索して集音していると主張しました(ただしMalwarebytesの報道では、単独のリバースエンジニアリング報告であり第三者機関による完全な再現検証はまだ行われていないと注記されています)。サイバー犯罪ボットネットではなく商用データ収集の越権行為という性質の違いこそあれ、リビングの大画面デバイスに潜むプライバシーリスクに警鐘を鳴らす出来事です。
root権限不要で自宅ネットワークを点検する4ステップ診断法
越境ECなどで個人輸入したAndroid TVボックスやTVスティック、あるいはカスタムROMを焼いた中古STBを自宅で使用している場合、本体を分解したりroot権限を取得したりする必要はありません。端末の開発者向けオプションを有効にしてPCからadb接続し、ルーターの管理画面と組み合わせることで、5分以内に正確な感染診断が可能です。
# 1. 端末モデル名とMECOOL専用システムプロパティを確認(MECOOLまたは対象188機種に該当すれば高リスク)
adb shell getprop ro.product.model
adb shell getprop ro.mecool.device

# 2. 読み取り専用ファームウェアとシステムパッケージ一覧に歴代XCPEバックドア・ローダーが含まれるか検索
adb shell "pm list packages -f | grep -Ei 'x\.cpe|oemservice|abc\.nexus|vs\.grass|system\.ntp|sso\.auth|vsota|debugtools'"

# 3. Google Play Protectの全体検証フラグを確認(手動で無効化していないのに-1が返れば改ざん済み)
adb shell settings get global package_verifier_user_consent
第4ステップとして、自宅のソフトウェアルーター、OpenWrt、AdGuard Home、またはPi-holeのクエリログを開き、該当STBのローカルIPアドレスから*.anyevonline.com、*.szbboys.com、*.yokatvonline.com、webnest.columbus2024.com、webnest.linkfog.cn、connect.sdk.absolut.fitへの定期的なDNSリクエストや、外部ネットワークのTCPポート3885–3887への継続的な接続試行が記録されていないか確認してください。たとえ関連C2ドメインがレジストリによって凍結されNXDOMAINを返していても、端末内に残存するバックドアは幽霊のように再接続を試み続けます。上記の指標に1つでも該当した場合は、「ファイアウォールでドメインだけ遮断して使い続けよう」などとは決して考えず、直ちに電源を落としてLANケーブルを抜いてください。
バックドアを仕込んだODMメーカーがカメラ付きAIコンパニオンロボットへ転身する恐怖
もしこの話がMECOOL公式ストアの機能停止と100万台規模のSTB廃棄だけで終わるのであれば、従来のセットトップボックス受託メーカーによる自滅事件に過ぎなかったかもしれません。本当に背筋が凍るような伏線は、現在Videostrongが対外的に掲げている「新しい看板」の中に隠されています。
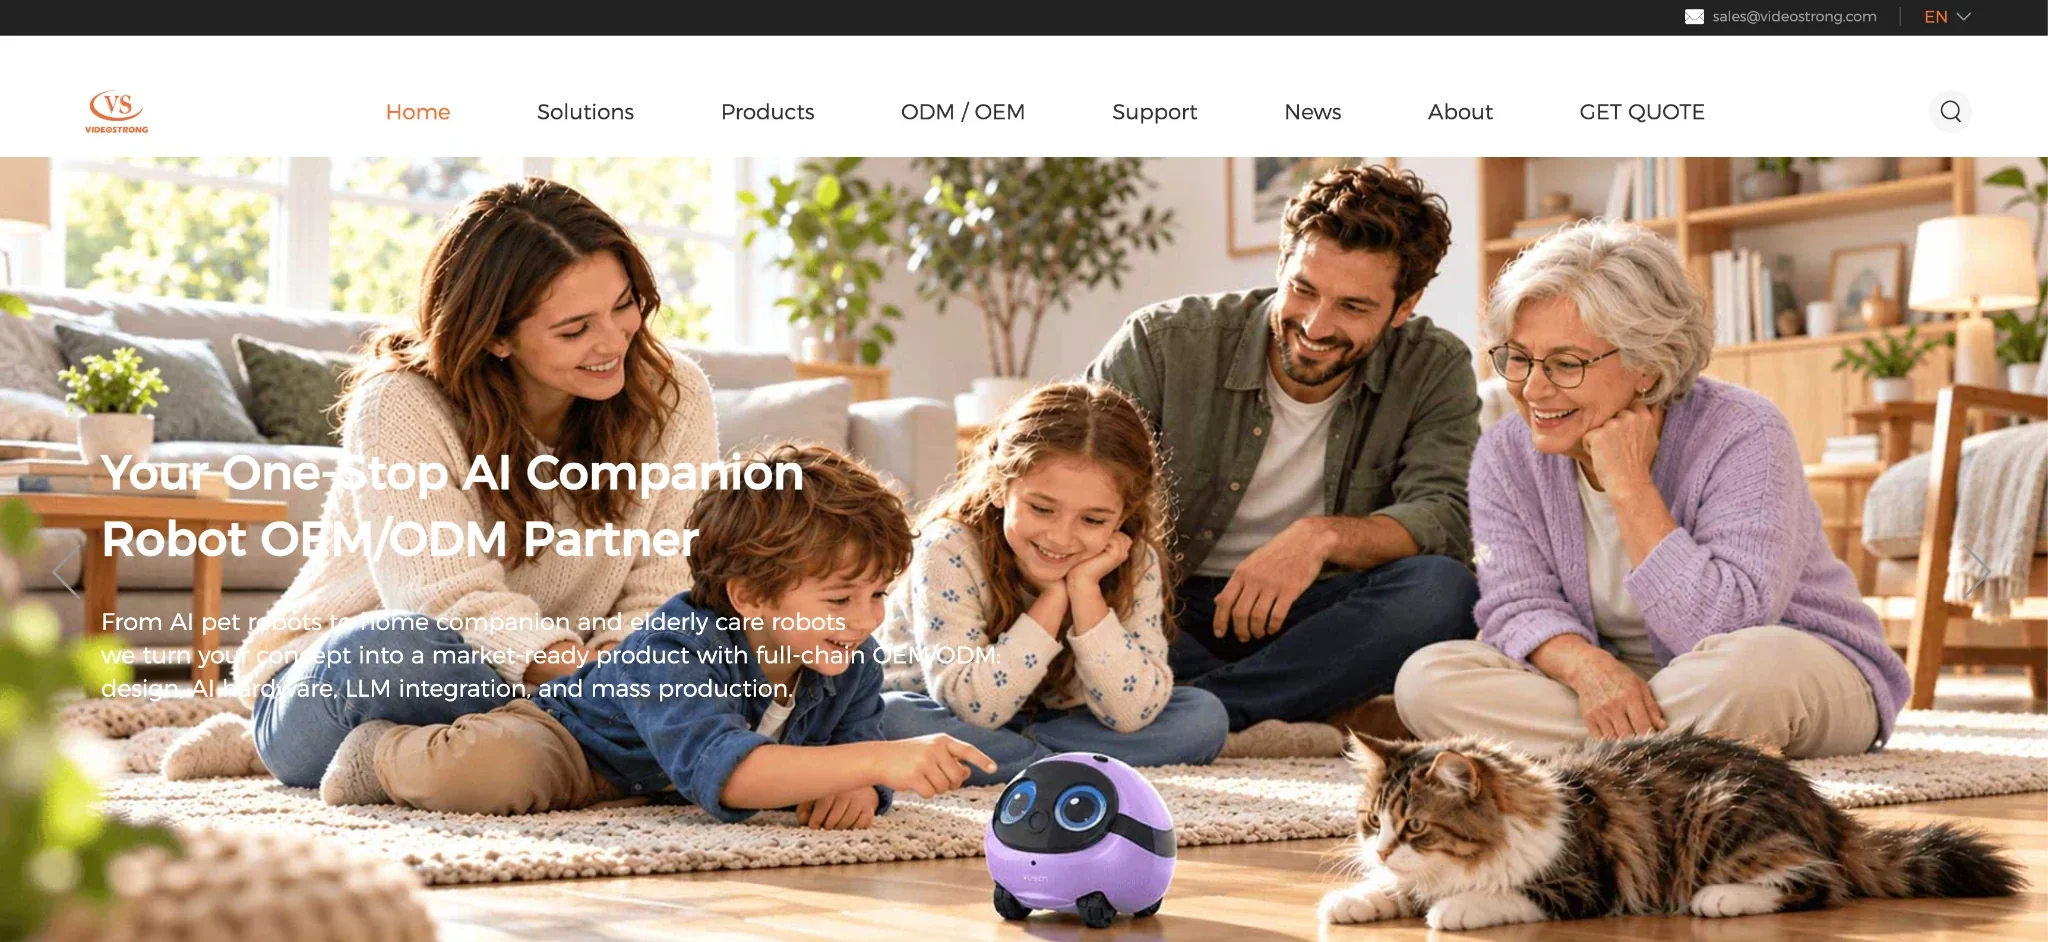
現在、視壮科技の中国語公式サイトおよび英語ポータルを開くと、かつての主力であったセットトップボックスはすでに脇役へと退き、ファーストビューの最も目立つ位置は全面的に「コンパニオンロボットOEM/ODMメーカー|ペット・家庭用・高齢者見守りロボット受託開発」へと塗り替えられています。公開されている特許記録によれば、同社は2025年8月に中国国家発明特許『養老ロボットに基づく健康モニタリング方法およびその養老ロボット』(CN118969200B)を取得しており、現在は世界のOEM顧客に向けて、1080P赤外線暗視カメラと家中を自律移動して巡回監視する機能を備えた二輪式AIペットコンパニオンロボットPCR03をはじめ、8コアRISC-V搭載バイオニック四足歩行ロボット犬、Espressif製ESP32-S3ベースでクラウドLLMに接続する卓上音声コンパニオンロボット、さらにHorizon Robotics Sunrise 5(10 TOPS)搭載のエッジ開発ボードVS-DX5を主力製品として売り込んでいます。
公平を期すために付言すると、2026年11月3日時点では、同社の2026年新型モバイルペットロボットPCR03や非AndroidアーキテクチャのESP32-S3卓上ロボットから分解調査でバックドアが検出されたとする独立系セキュリティ機関の報告はまだなく、バイナリレベルの実証がない段階で新型ロボットを直ちに感染端末と同一視することはできません。
しかし同時に、一次フォレンジック記録に黒字で明確に刻まれている動かしがたい事実があります。それは、Videostrongが以前市場へ投入したスマート介護・遠隔医療ゲートウェイ**HC1(AI Home Care Hub)——高齢者の血圧計や血糖値計、転倒検知レーダーを接続し、テレビ画面を通じた遠隔医療ビデオ診察を担うヘルスケアハブ——および、100°広角HDカメラと5メートル遠距離デュアルマイクアレイを内蔵したビデオ通話対応STBKA2(MECOOL NOW)の双方が、Synthientの公開したXCPEボットネット実感染モデルリストに明確に含まれていた**という事実です。これはGTIGレポートの冒頭に記されていた一見目立たない警告——STB以外にもバックドアは「遠隔医療機器、カラオケ機器、デジタルサイネージ」から確認されたという記述——を直接裏付けるものでもあります。
かつて、テレビ台の片隅に置かれたSTBにバックドアが仕込まれた場合、最悪の被害といえばサイバー犯罪者のネットバンキング不正送金トラフィックを中継させられるか、テレビ画面をキャプチャされるか、あるいは自宅周辺のWi-Fiリストを走査される程度でした。しかし今日では、出荷時ファームウェアを販売後の「家賃回収パイプライン」として扱うことに味を占めた同じODMサプライチェーンが、高精細な暗視カメラ、遠距離マイクアレイ、そして家中を自律走行するシャシーを携え、ホワイトレーベル製品として一人暮らしの高齢者の寝室や子どもたちのいるリビングへと絶え間なく流れ込もうとしています。
深センVideostrongによる認証済みAndroid TV端末147万台の崩壊は、すべてのスマートハードウェア購入者と下流ブランド企業から最後の幻想を打ち砕きました。筐体に貼られた「公式認証」のステッカーは読み取り専用パーティションに仕込まれた不正コードを防いではくれず、ロックされたブートローダーはメーカー自身の内部犯行からユーザーを守ってはくれません。ODMソリューションを調達するブランド企業にとっては、納品前にファームウェアバイナリを展開して外部通信のベースラインを独立監査することがもはや死活問題となっています。そして私たち一般家庭にとって、TVボックスや安価なネットワークカメラ、素性の知れないコンパニオン機器を、メインのPCやスマートフォン、NASと同じLANセグメントに決して同居させないこと——ルーターの設定に3分だけ時間を割き、それらを完全に分離されたゲストVLANへ隔離しておくことこそが、あらゆる機器に出荷時からバックドアが潜み得るこの時代において、最も低コストかつ確実な自衛の最終防衛線なのです。